


Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

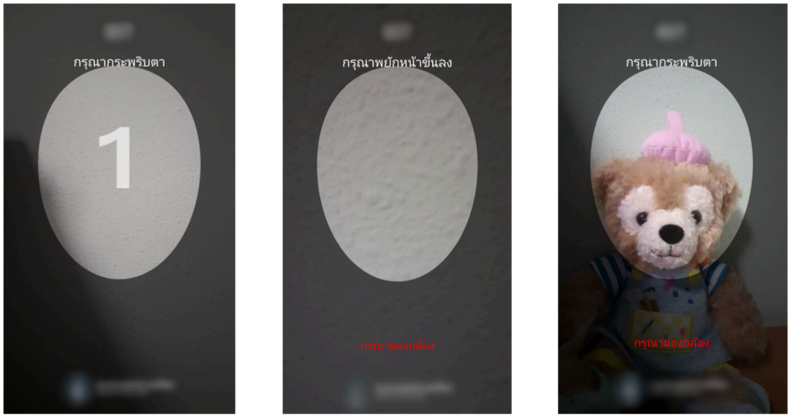
Новый троян GoldPickaxe, атакующий пользователей iOS и Android, использует интересную схему социальной инженерии: жертв обманом заставляют сканировать лица и удостоверяющие документы. В последующем эти данные могут использоваться для создания дипфейков.

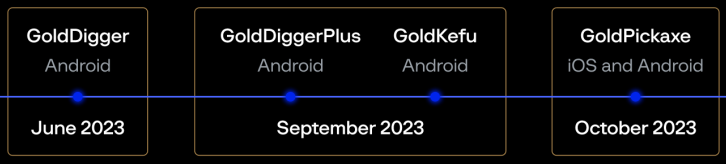
Активность GoldPickaxe зафиксировали специалисты компании Group-IB. Считается, что за трояном стоит китайская кибергруппа GoldFactory (она же якобы в прошлом разрабатывала вредоносы GoldDigger, GoldDiggerPlus и GoldKefu).

Исследователи опасаются, что методами GoldPickaxe в будущем могут воспользоваться операторы других зловредов.

Атаки трояна стартовали в октябре 2023 года. Эксперты считают, что это часть крупной кампании GoldFactory, запущенной в июне 2023-го (в ней также принимает участие Gold Digger).


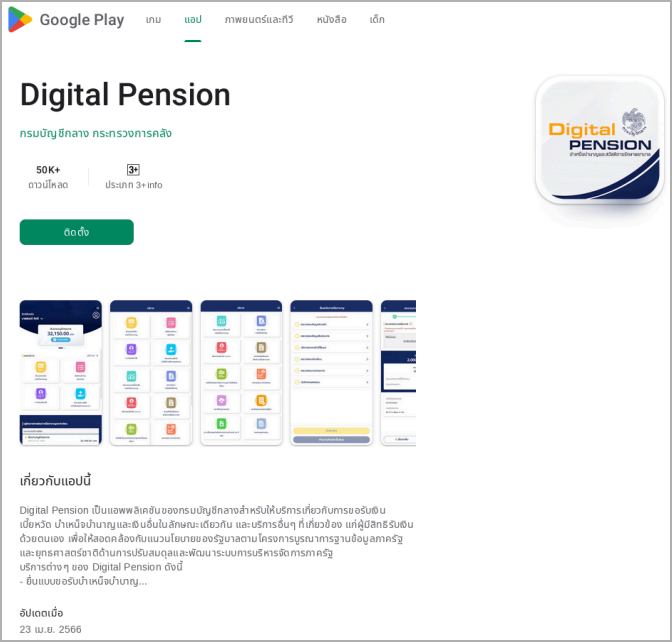
Всё начинается с фишинговых или смишинговых сообщений в приложении LINE, которые обычно маскируются под уведомления от властей. Злоумышленники пытаются заставить жертву установить софт «Digital Pension», размещённый в фейковых копиях площадки Google Play Store.


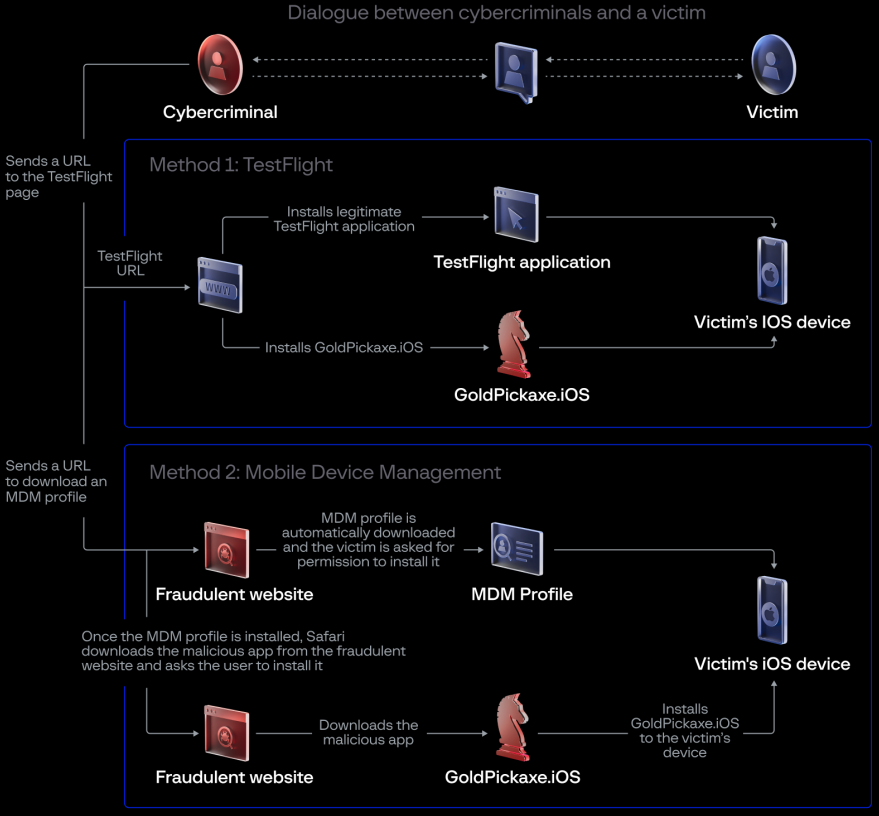
Для пользователей iOS киберпреступники сначала адаптировали схему с помощью приложения TestFlight, которое позволяло обойти стандартные проверки безопасности. Позже Apple удалила TestFlight, а атакующие переключились на загрузку вредоносного профиля управления мобильными устройствами (MDM).


После установки на устройстве GoldPickaxe работает в фоновом режиме и может сканировать лицо пользователя. Помимо этого, вредонос перехватывает входящие СМС-сообщения, запрашивает удостоверяющие документы и перенаправляет сетевой трафик с помощью MicroSocks.


Список поддерживаемых трояном команд выглядит так:

  • Heartbeat — пингует командный сервер (C2);
  • init — отправляет C2 информацию об устройстве;
  • upload_idcard — запрашивает у жертвы фотографию удостоверяющего документа;
  • face — запрашивает видеозапись лица жертвы;
  • upgrade — отображает фейковое сообщение «устройство используется», чтобы предотвратить вмешательство в работу;
  • album — синхронизирует дату фотогалереи;
  • again_upload — повторно выгружает лицо жертвы в ведро;
  • destroy — останавливает процесс трояна.
Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru