


Браузер DuckDuckGo получил защищённую E2EE функцию синхронизации

Браузер DuckDuckGo получил защищённую E2EE функцию синхронизации

Браузер DuckDuckGo получил защищённую E2EE функцию синхронизации

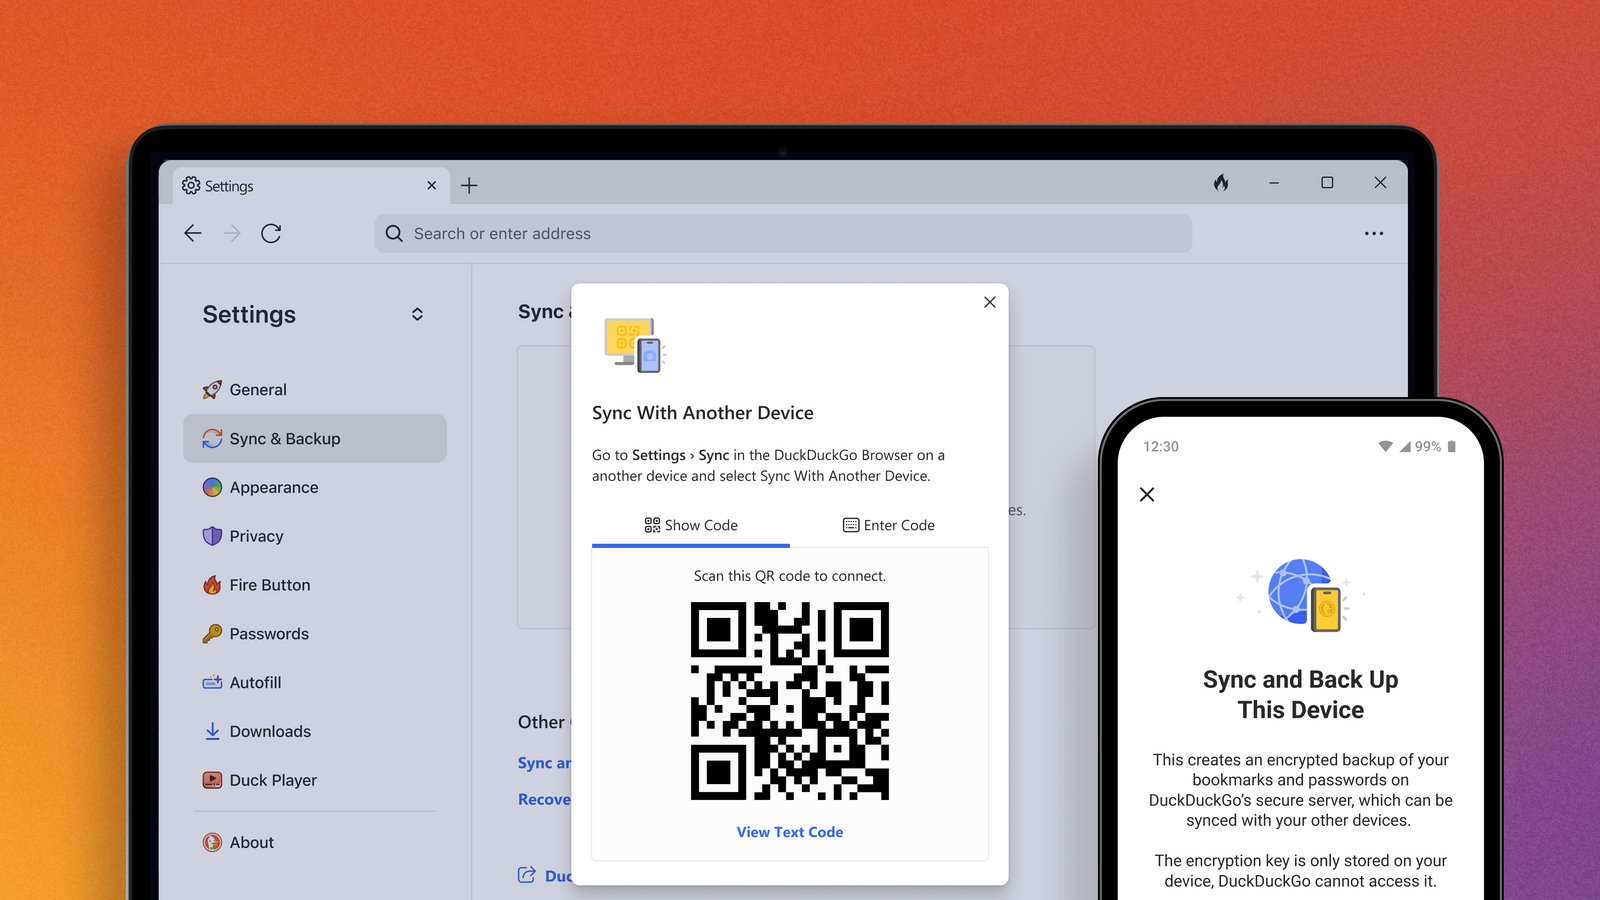
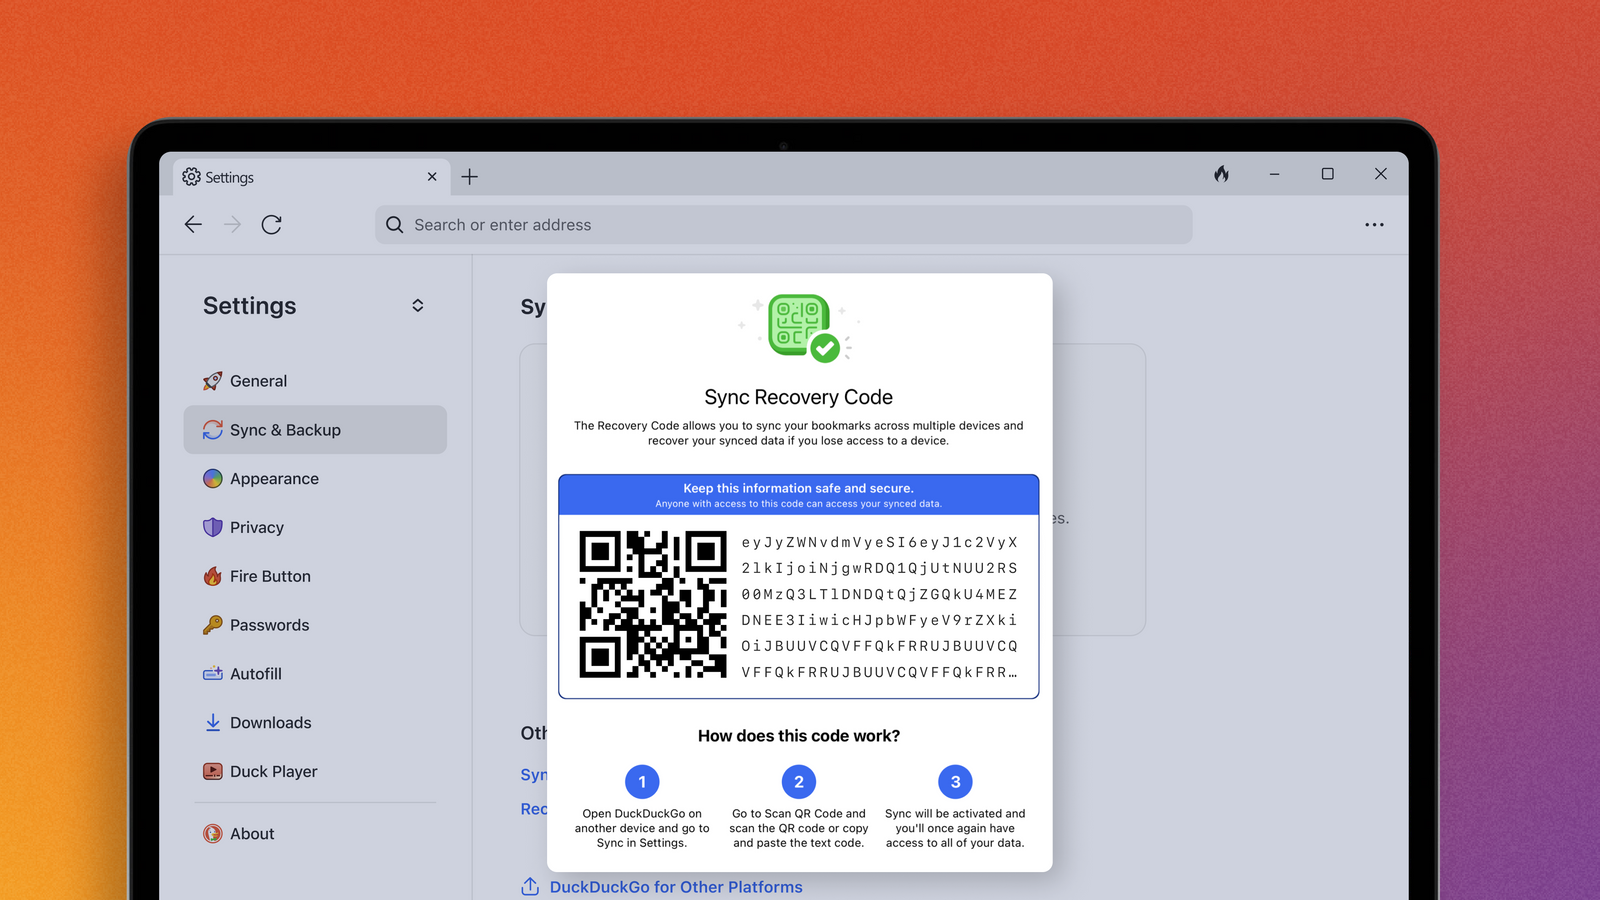
Разработчики браузера DuckDuckGo добавили функцию синхронизации и резервного копирования, защищённую сквозным шифрованием (E2EE). Таким образом, на нескольких девайсах можно пользоваться синхронизированными закладками, паролями и настройками защиты электронной почты.

Новая функциональность Sync & Backup интересна тем, что не требует наличия аккаунта. Защита E2EE гарантирует, что даже сам DuckDuckGo не получит доступа к передаваемым данным.

Опробовать нововведение могут пользователи новой версии браузера в системах Windows, macOS, iOS и Android. На сегодняшний день синхронизация доступна только для этих ОС.

Разработчики DuckDuckGo отметили, что основной проблемой при переходе пользователей с Chrome и других веб-обозревателей являются перенос и хранение паролей, закладок и других данных таким образом, чтобы не раскрывать их провайдеру.

Именно поэтому в Sync & Backup сделан упор на конфиденциальность при «миграции» с другого софта. Новая система DuckDuckGo использует локальное шифрование для хранения важных сведений, а при передаче задействуется сквозное шифрование (ключ также хранится локально).

«Наш встроенный менеджер паролей хранит и защищает ваши учётные данные локально. В результате никто не сможет получить доступ к вашим паролям, даже мы», — пишут девелоперы.


Ранее мы анализировали, как с помощью сервиса DuckDuckGo защитить E-mail от слежки.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru