


Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Разработчики LastPass предупреждают пользователей о фейковой копии менеджера паролей, которая распространяется в официальном магазине Apple App Store. Судя по всему, она используется для сбора учётных данных.

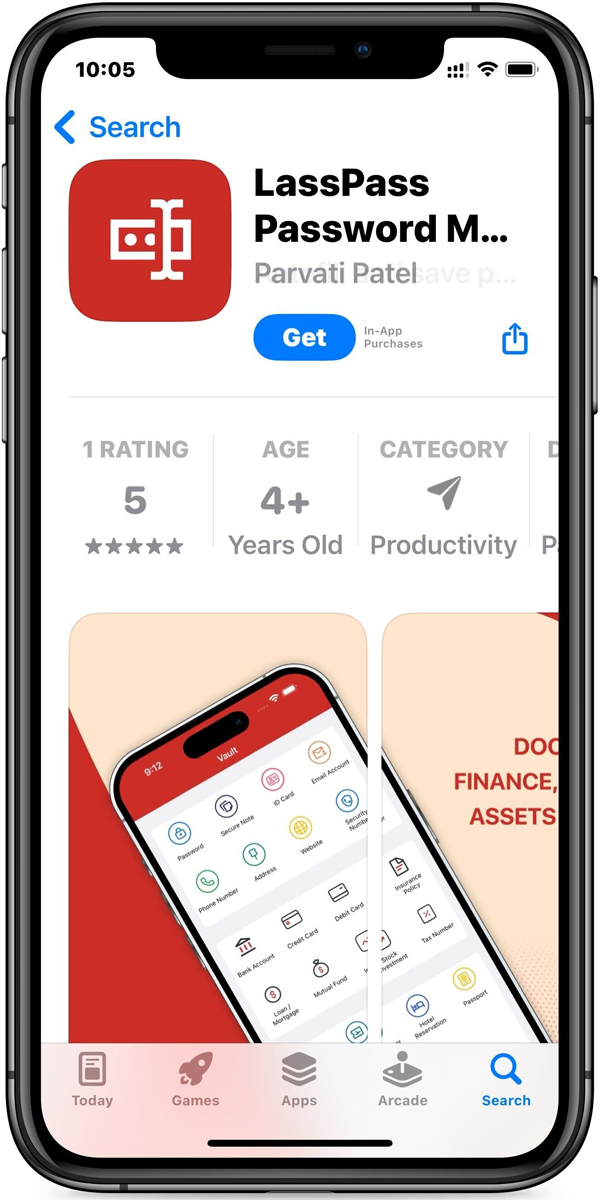
Поддельное приложение использует похожее на официальное имя: «LassPass» вместо «LastPass». Автор также взял похожую иконку и сделал красный интерфейс, напоминающий корпоративные цвета менеджера паролей.

Вредоносная копия размещена разработчиком с именем «Parvati Patel». Подозрение пользователей должно вызвать малое количество оценок и отзывов:


В сущности, это пример классической фишинговой схемы, цель которой — вытащить секреты, логины и пароли для аутентификации. Разработчики LastPass разместили в официальном блоге следующее уведомление:

«Мы включили URL на поддельную версию, а также ссылку на легитимное приложение, чтобы пользователи не запутались при загрузке менеджера паролей. Это временные меры, пока фейковую копию не удалят».

«Команда LastPass работает над тем, чтобы фишинговую программу убрали из магазина как можно скорее».

Интересно, что Apple, видимо, одобрила вредоносную копию менеджера паролей, поскольку так просто в App Store не проникнешь. Ранее киберпреступникам редко удавалось протащить в официальный магазин купертиновцев что-нибудь зловредное.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru