


Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Разработчики LastPass предупреждают пользователей о фейковой копии менеджера паролей, которая распространяется в официальном магазине Apple App Store. Судя по всему, она используется для сбора учётных данных.

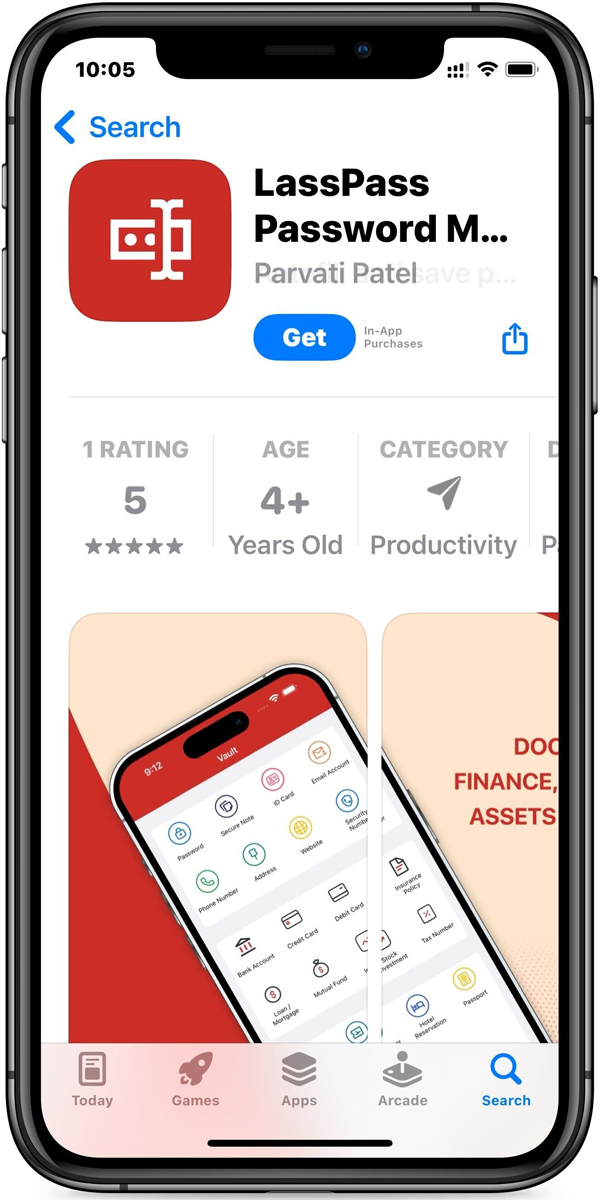
Поддельное приложение использует похожее на официальное имя: «LassPass» вместо «LastPass». Автор также взял похожую иконку и сделал красный интерфейс, напоминающий корпоративные цвета менеджера паролей.

Вредоносная копия размещена разработчиком с именем «Parvati Patel». Подозрение пользователей должно вызвать малое количество оценок и отзывов:


В сущности, это пример классической фишинговой схемы, цель которой — вытащить секреты, логины и пароли для аутентификации. Разработчики LastPass разместили в официальном блоге следующее уведомление:

«Мы включили URL на поддельную версию, а также ссылку на легитимное приложение, чтобы пользователи не запутались при загрузке менеджера паролей. Это временные меры, пока фейковую копию не удалят».

«Команда LastPass работает над тем, чтобы фишинговую программу убрали из магазина как можно скорее».

Интересно, что Apple, видимо, одобрила вредоносную копию менеджера паролей, поскольку так просто в App Store не проникнешь. Ранее киберпреступникам редко удавалось протащить в официальный магазин купертиновцев что-нибудь зловредное.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru