


Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

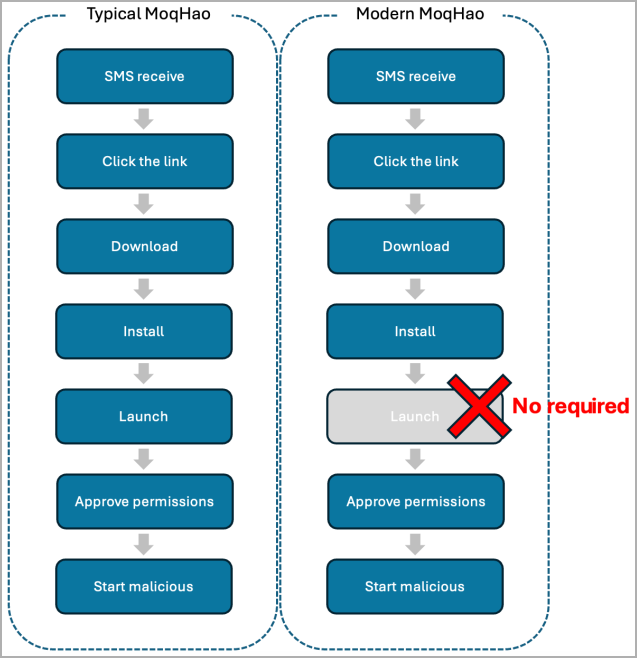
В дикую природу запустили новую версию Android-вредоноса XLoader. Отличаются свежие образцы возможностью автоматически запускаться на устройствах жертв, без всякого взаимодействия с пользователем.

XLoader (его ещё иногда называют MoqHao) управляется финансово мотивированной кибергруппировкой Roaming Mantis, которая ранее атаковала граждан США, Великобритании, Германии, Франции, Японии, Южной Кореи и др.

Вредоносная программа, как правило, доставляется с помощью СМС-сообщений, в которых содержится сокращённая ссылка. Этот URL ведёт на загрузку установочного APK-файла.

Новый варианты XLoader обнаружили и описали специалисты компании McAfee. По их словам, зловред теперь запускается автоматически после инсталляции. Новая функциональность позволяет трояну работать менее заметно.


«Как только вредоносное приложение установлено, его активность стартует автоматически. Мы уже отправили описание нового поведения XLoader представителям Google», — объясняют в McAfee.

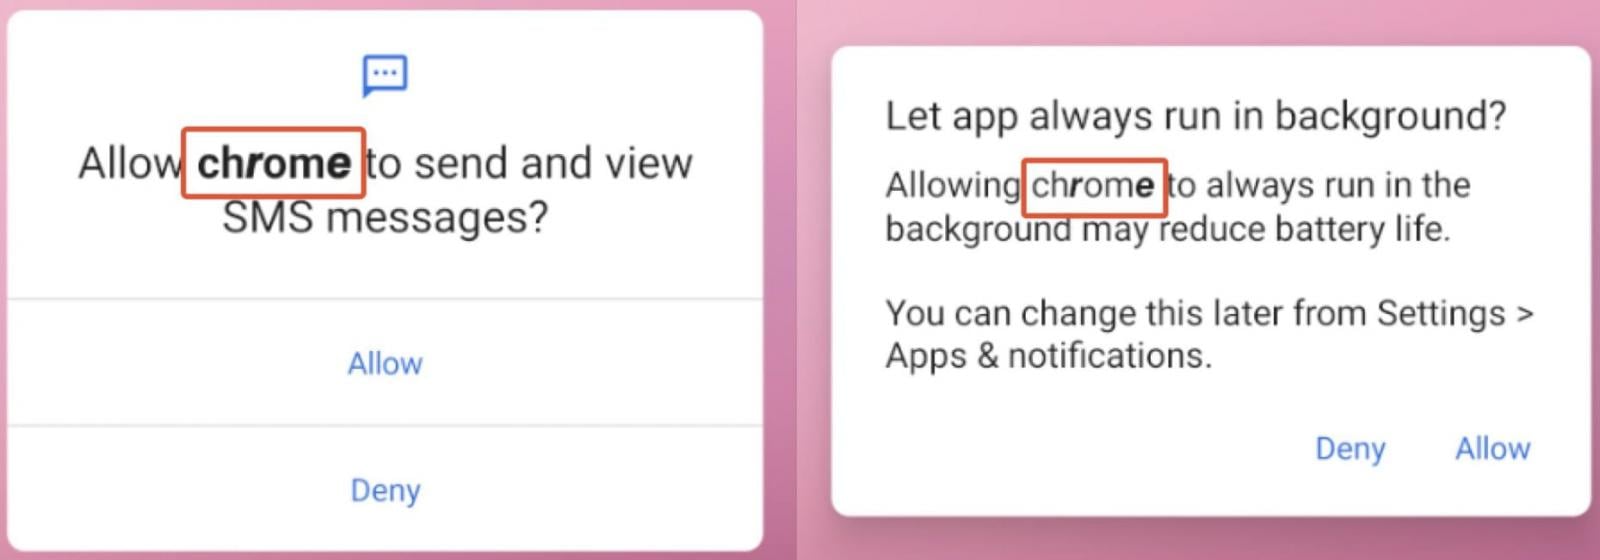
Стоит также отметить, что Roaming Mantis использует Unicode-строки для маскировки кода вредоносного APK, который, как правило, выдаёт себя за что-нибудь легитимное вроде Google Chrome.


Чтобы обойти детектирование антивирусными средствами, XLoader проходит по размещённым в профилях Pinterest ссылкам. Вредонос может выполнять множество команд, которые приходят ему от сервера злоумышленников (C2). Наиболее выделяются следующие команды:

  • get_photo — передаёт все фотографии на контрольный сервер.
  • getSmsKW — отправляет все СМС-сообщения на C2.
  • sendSms — позволяет вредоносу отправлять СМС-сообщения и распространять таким образом XLoader дальше.
  • gcont — экспортирует список контактов.
  • getPhoneState — собирает идентификационные данные устройства (IMEI, номер симки, Android ID, серийные номер).
Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru