


В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

Google запустила в тестовом режиме новые механизмы блокировки сторонней загрузки приложений для Android, которые запрашивают потенциально опасные разрешения в операционной системе.

Речь идёт об установке софта через файлы формата APK. Такие файлы можно найти на сторонних площадках, что позволяет устанавливать программы в обход официального магазина Google Play.

Однако сторонняя загрузка представляет определённую опасность, поскольку установочные файлы никак не проверяются, а полученный софт может содержать вредоносную составляющую.

Само собой, киберпреступники также берут на вооружение принцип сторонней загрузки и используют социальную инженерию, чтобы заставить пользователя инсталлировать нужное им приложение.

В октябре 2023 года функциональность Google Play Protect дополнилась сканированием сторонних APK-файлов в режиме реального времени. По словам Google, это помогло детектировать 515 тысяч нежелательных программ.

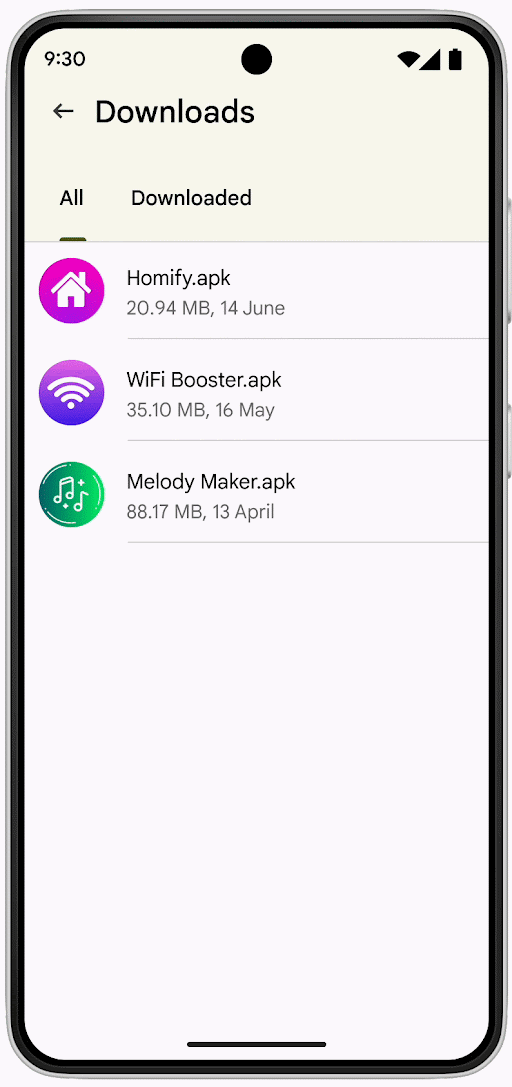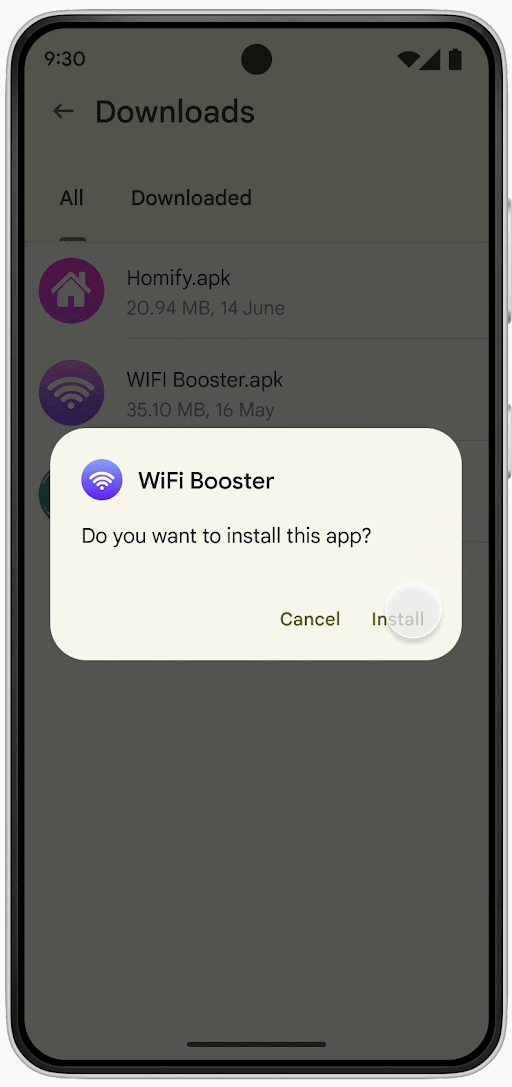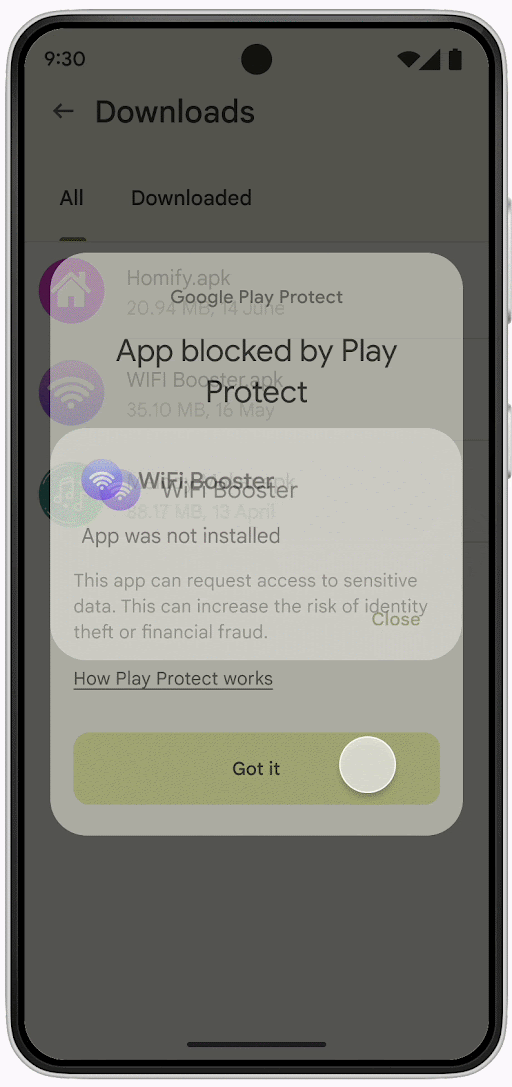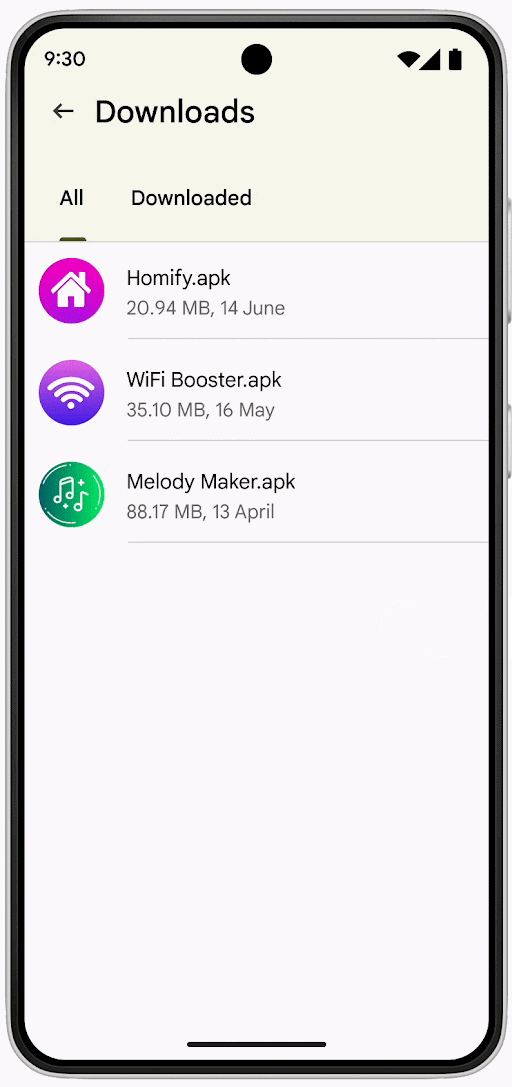
Теперь разработчики в тестовом режиме усилили защиту: операционная система будет блокировать установку APK, запрашивающих потенциально опасные разрешения. В список таких разрешений попали:

  • RECEIVE_SMS — атакующие используют эту опцию для перехвата одноразовых паролей, отправленных в СМС-сообщениях.
  • READ_SMS — принцип приблизительно тот же, только злоумышленники дополнительно вытаскивают личную информацию жертвы.
  • BIND_Notifications — киберпреступники задействуют это разрешение для прочтения информации в уведомлениях.
  • Accessibility — специальные возможности системы Android, которые часто используют вредоносные приложения.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru