


Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

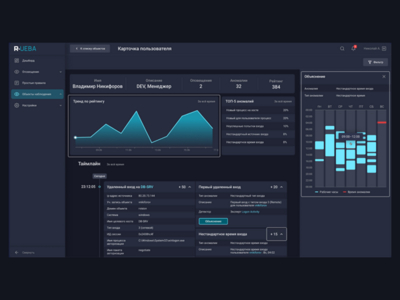
Компания R-Vision выпустила новую. версию R-Vision UEBA под номером 1.16, чтобы повысить эффективность ИБ-специалистов. Разработчики расширили сценарии детектирования 15 аномалиями, добавили новый раздел «Профиль пользователя» для наблюдения за объектом, а также изменили визуализацию таймлайна, чтобы ускорить сбор артефактов при расследовании.

R-Vision внес крупные изменения в процесс работы с объектами наблюдения. Разработчик добавил в интерфейс новое окно — «Профиль пользователя», в котором ИБ-специалисты могут мгновенно получать детальную сводку по всем сессиям объекта наблюдения, анализировать их в одном окне, а также оставлять комментарии.

Кроме того, разработчик разделил хронологию событий на сессии, ограничив показ активности объекта наблюдения одними сутками. Для каждой сессии отображается широкий спектр данных о поведении пользователя за выбранный период времени: аномалии, сработавшие оповещения, учетные записи, оборудование и общий рейтинг.

Теперь в сессиях группируются однотипные события ИБ, чтобы повысить информативность таймлайна и делать его более удобным для анализа данных. Новые функции позволят специалистам быстро формировать контекст расследования и могут в 3 раза сократить время на сбор артефактов.

Команда R-Vision продолжает расширять возможности детектирования для лучшей защиты от угроз. Поэтому в новой версии R-Vision UEBA 1.16 разработчик добавил 2 новых программных эксперта — BruteForce и VPN Connections, которые расширили сценарии детектирования 15 новыми аномалиями.

Программы помогают обнаружить сценарии перебора учетных данных пользователей (BruteForce) и факт множественного подключения VPN за короткое время с учетом геолокации (VPN Connections). Теперь аналитики могут выявлять основные угрозы в автоматическом режиме.

Кроме того, в обновление R-Vision UEBA 1.16 также вошли следующие изменения:

  • у ИБ-специалистов появилась возможность создавать виджеты — листы наблюдения для точечного наблюдения за объектами. В них можно внести объекты, которые требуют дополнительного внимания, чтобы контролировать происходящие события;
  • добавлена глубокая интеграция с AD и расширенными возможностями API, благодаря которым доступна расширенная карточка объекта наблюдения;
  • усилено взаимодействие с R-Vision Endpoint для оперативного получения необходимых данных и R-Vision SOAR для передачи более детальной информации об инциденте и своевременного реагирования на него.

Помимо новых функций, R-Vision UEBA успешно прошла сертификационные испытания на соответствие требованиям к защите информации по 4-му уровню доверия Федеральной службы по техническому и экспортному контролю (ФСТЭК) России.

Теперь платформа может использоваться: в государственных информационных системах до первого класса защищенности; информационных системах персональных данных до первого уровня защищенности; автоматизированных системах управления производственными и технологическими процессами (АСУ ТП) до первого класса защищенности; на значимых объектах критической информационной инфраструктуры (КИИ) России.

«В программные эксперты R-Vision UEBA заложены лучшие практики анализа данных и эффективный объектный подход. В совокупности они позволяют в автоматическом режиме детектировать аномалии, своевременно информировать о возможных угрозах и оперативно собирать контекст для расследования», — прокомментировал Виктор Никуличев, продукт-менеджер компании R-Vision.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru