


HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

Американская ИТ-корпорация Hewlett Packard Enterprise (HPE) изучает сообщения о новом взломе и утечке данных: неизвестные киберпреступники разместили на хакерском форуме корпоративные учётные данные, якобы принадлежащие HPE.

В беседе с BleepingComputer компания заявила, что пока не удалось найти признаков новой утечки, более того — никто пока не запросил выкуп. Тем не менее ИТ-гигант проводит тщательное расследование.

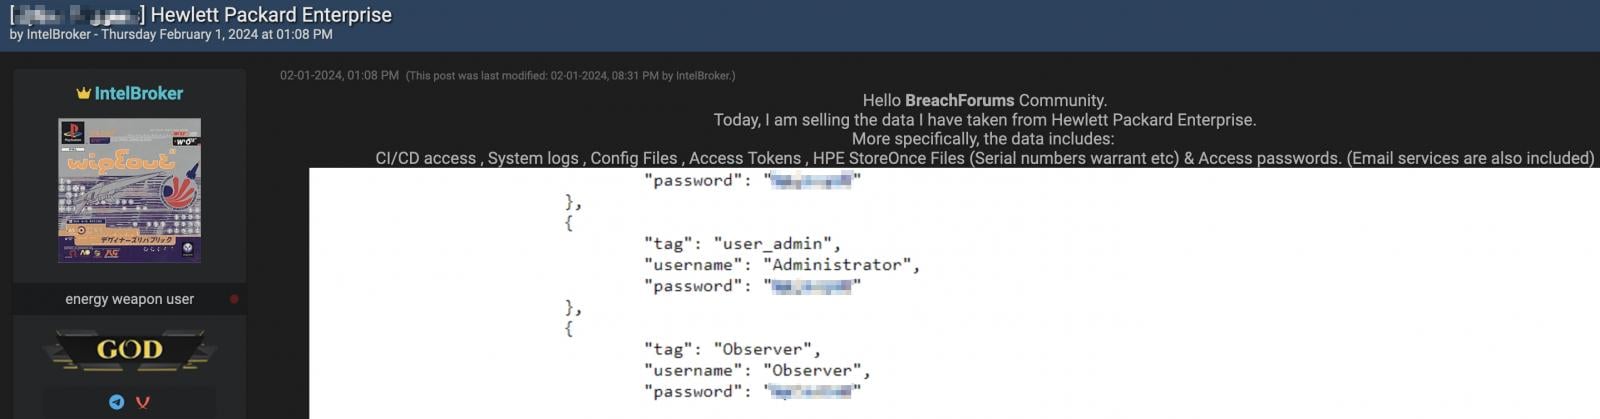
Адам Бауэр, старший директор по глобальным коммуникациям HPE, не стал раскрывать подробностей внутреннего расследования. Однако на одном из хакерских форумов появился пост следующего содержания:

«Сегодня я продаю данные, украденные у Hewlett Packard Enterprise. А именно: доступ к CI/CD, системные логи, файлы конфигурации, токены доступа, файлы HPE StoreOnce и пароли (включая имейл-сервисы)».

Автор поста — некий киберпреступник или группа киберпреступников под ником IntelBroker. Там же опубликованы скриншоты учётные данных, якобы принадлежащих HPE. Никакой информации относительно способа проникновения в сети корпорации нет.


Напомним, в конце прошлого месяца Hewlett Packard Enterprise обвинила «российских хакеров» во взломе имейл-аккаунтов команды безопасников и краже внутренних данных.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru