

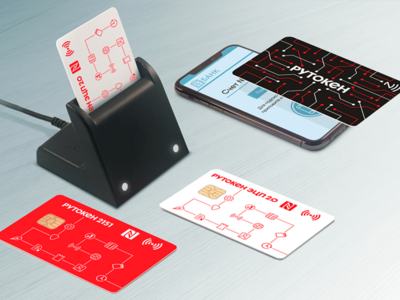

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Компания «ИнфоТеКС» и компания «Актив» в рамках долгосрочного технологического партнерства завершили очередной этап тестирования и подтвердили корректность совместной работы продуктов ViPNet с токенами и смарт-картами Рутокен.

Продукты и решения ViPNet предназначены для противодействия угрозам информационной безопасности и широко используются для защиты инфраструктуры государственных учреждений и компаний различного уровня.

Криптографические USB-токены и смарт-карты линеек Рутокен ЭЦП 2.0 и Рутокен ЭЦП 3.0 обеспечивают выработку и защищенное хранение ключевой информации, формируют электронную подпись (ЭП) и могут быть использованы как второй фактор аутентификации.

Двухфакторная аутентификация, реализованная в продуктах ViPNet, направлена на снижение возможностей внутренних злоумышленников (инсайдеров). USB-токены Рутокен являются ключевыми носителями в массовых российских проектах, базирующихся на технологии ЭП и инфраструктуре открытых ключей (PKI), которые применяются при аутентификации пользователя.

Линейка Рутокен представлена полнофункциональными аппаратными СКЗИ, сертифицированными ФСБ России и ФСТЭК России. Криптографические операции выполняются без извлечения ключа в память компьютера. Ряд моделей токенов и смарт-карты Рутокен ЭЦП 3.0 дополнительно оснащены бесконтактным интерфейсом (NFC), что позволяет подписывать документы на смартфонах и планшетах в приложениях ViPNet PKI Client для iOS и Android.

Применение устройств Рутокен предотвращает несанкционированный доступ к ключевой информации, используемой при подписании документов (в том числе квалифицированной электронной подписью), построении защищенных соединений с веб-ресурсами, а также при доступе к внутренней корпоративной инфраструктуре в сетях ViPNet.

Подробная информация о совместимых версиях продуктов приведена в таблице (DOCX).

Павел Анфимов, руководитель отдела продуктов и интеграций компании «Актив»: «Непрерывное расширение совместимости продуктов ViPNet с устройствами Рутокен — это важный фокус развития для нас. «Актив» продолжит расширять этот список для того, чтобы российские компании-заказчики получили комплексные решения, соответствующие задачам бизнеса и отвечающие требованиям законодательства».

«С компанией Актив мы очень давно поддерживаем тесное технологическое партнерство. Продукция коллег дополняет наши решения по информационной безопасности, и наши заказчики получают комплексные решения с удобными сценариями и механизмами работы, без компромиссов по защищенности», – подчеркнул Николай Смирнов, директор по продуктам ИнфоТеКС.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru