


Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Компания «ИнфоТеКС» и компания «Актив» в рамках долгосрочного технологического партнерства завершили очередной этап тестирования и подтвердили корректность совместной работы продуктов ViPNet с токенами и смарт-картами Рутокен.

Продукты и решения ViPNet предназначены для противодействия угрозам информационной безопасности и широко используются для защиты инфраструктуры государственных учреждений и компаний различного уровня.

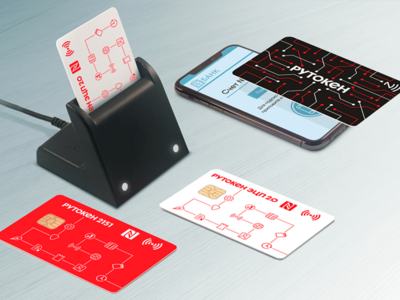
Криптографические USB-токены и смарт-карты линеек Рутокен ЭЦП 2.0 и Рутокен ЭЦП 3.0 обеспечивают выработку и защищенное хранение ключевой информации, формируют электронную подпись (ЭП) и могут быть использованы как второй фактор аутентификации.

Двухфакторная аутентификация, реализованная в продуктах ViPNet, направлена на снижение возможностей внутренних злоумышленников (инсайдеров). USB-токены Рутокен являются ключевыми носителями в массовых российских проектах, базирующихся на технологии ЭП и инфраструктуре открытых ключей (PKI), которые применяются при аутентификации пользователя.

Линейка Рутокен представлена полнофункциональными аппаратными СКЗИ, сертифицированными ФСБ России и ФСТЭК России. Криптографические операции выполняются без извлечения ключа в память компьютера. Ряд моделей токенов и смарт-карты Рутокен ЭЦП 3.0 дополнительно оснащены бесконтактным интерфейсом (NFC), что позволяет подписывать документы на смартфонах и планшетах в приложениях ViPNet PKI Client для iOS и Android.

Применение устройств Рутокен предотвращает несанкционированный доступ к ключевой информации, используемой при подписании документов (в том числе квалифицированной электронной подписью), построении защищенных соединений с веб-ресурсами, а также при доступе к внутренней корпоративной инфраструктуре в сетях ViPNet.

Подробная информация о совместимых версиях продуктов приведена в таблице (DOCX).

Павел Анфимов, руководитель отдела продуктов и интеграций компании «Актив»: «Непрерывное расширение совместимости продуктов ViPNet с устройствами Рутокен — это важный фокус развития для нас. «Актив» продолжит расширять этот список для того, чтобы российские компании-заказчики получили комплексные решения, соответствующие задачам бизнеса и отвечающие требованиям законодательства».

«С компанией Актив мы очень давно поддерживаем тесное технологическое партнерство. Продукция коллег дополняет наши решения по информационной безопасности, и наши заказчики получают комплексные решения с удобными сценариями и механизмами работы, без компромиссов по защищенности», – подчеркнул Николай Смирнов, директор по продуктам ИнфоТеКС.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru