


Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-троян VajraSpy, открывавший удалённый доступ к устройству жертвы, обнаружился в 12 приложениях. Шесть таких программ были доступны для скачивания в Google Play Store с 1 апреля 2021 года по 10 сентября 2023-го.

В настоящее время приложения удалены из официального магазина, но доступны на сторонних площадках. Как правило, они маскируются под мессенджеры и новостной софт.

Попав в систему, VajraSpy может вытаскивать персональные данные: контакты, сообщения и пр. А если пользователь выдаст ему дополнительные права, троян будет записывать голосовые вызовы.

Специалисты антивирусной компании ESET, следившие за атаками операторов VajraSpy, считают, что за распространением трояна стоит кибергруппировка Patchwork APT.

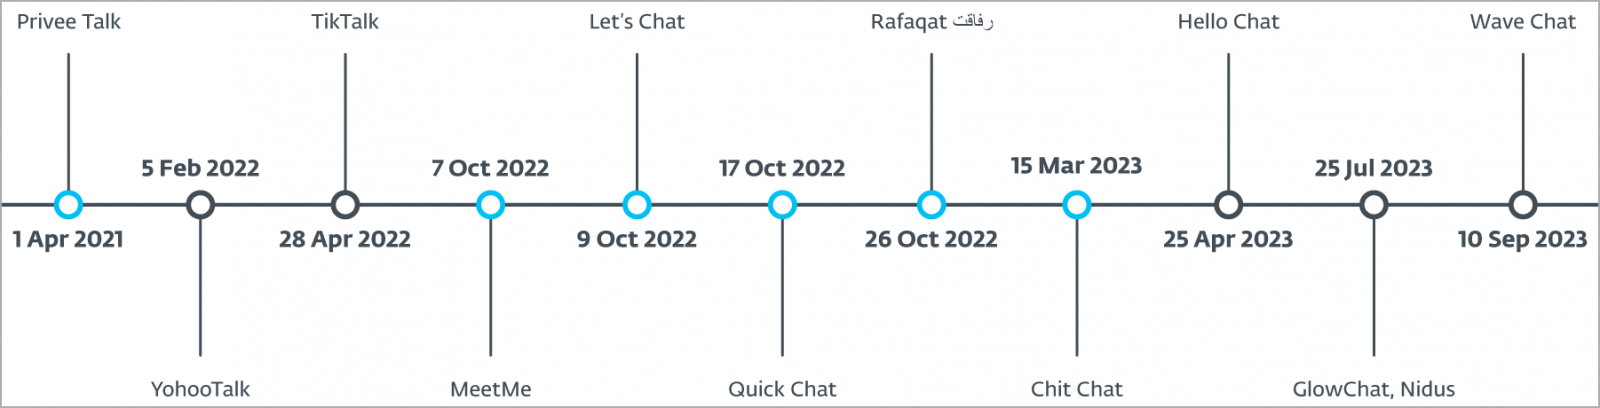
В Play Store вредоносные приложения скачали около 1400 пользователей. Так выглядит список программ, которые были доступны на официальной площадке:

  1. Rafaqat رفاقت (новостной софт)
  2. Privee Talk (мессенджер)
  3. MeetMe (мессенджер)
  4. Let's Chat (мессенджер)
  5. Quick Chat (мессенджер)
  6. Chit Chat (мессенджер)

А вот список содержащих VajraSpy программ, доступных в сторонних магазинах:

  1. Hello Chat
  2. YohooTalk
  3. TikTalk
  4. Nidus
  5. GlowChat
  6. Wave Chat


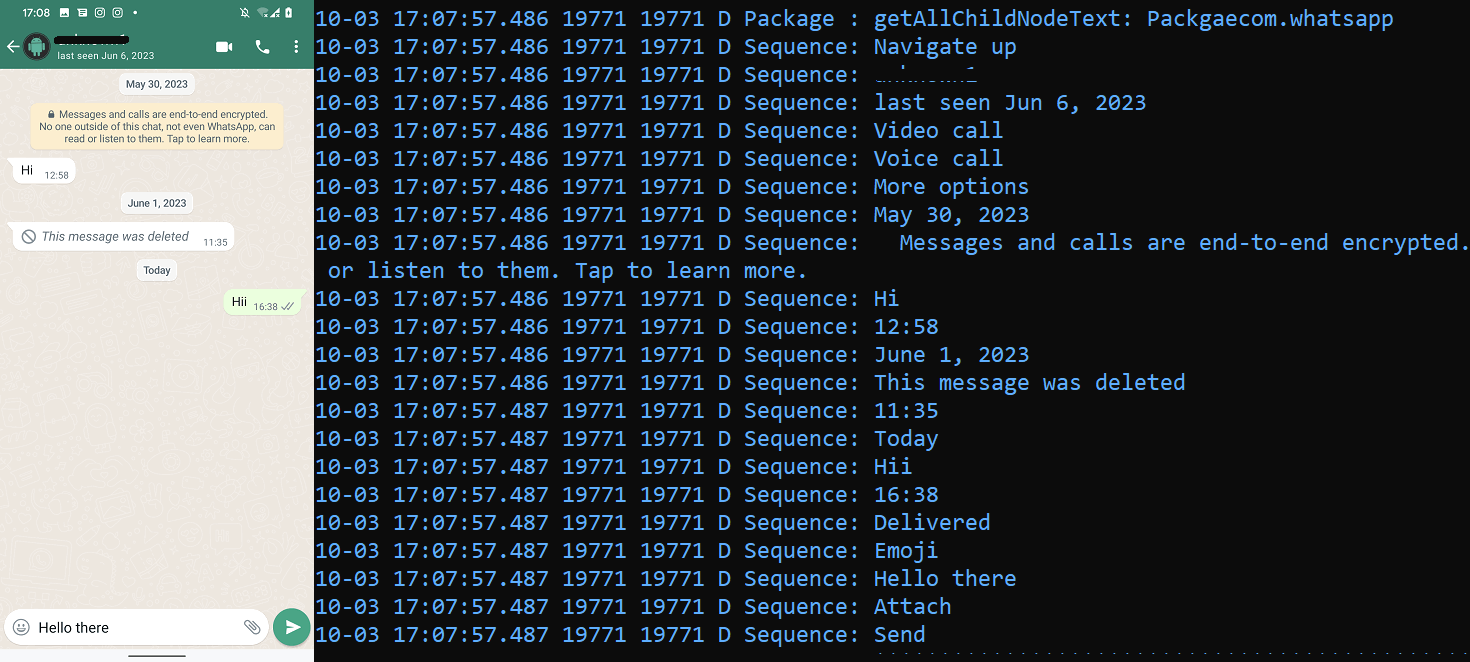
Помимо прочей функциональности, VajraSpy может фотографировать с помощью встроенной камеры и логировать данные из WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой в России):

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru