


Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-троян VajraSpy, открывавший удалённый доступ к устройству жертвы, обнаружился в 12 приложениях. Шесть таких программ были доступны для скачивания в Google Play Store с 1 апреля 2021 года по 10 сентября 2023-го.

В настоящее время приложения удалены из официального магазина, но доступны на сторонних площадках. Как правило, они маскируются под мессенджеры и новостной софт.

Попав в систему, VajraSpy может вытаскивать персональные данные: контакты, сообщения и пр. А если пользователь выдаст ему дополнительные права, троян будет записывать голосовые вызовы.

Специалисты антивирусной компании ESET, следившие за атаками операторов VajraSpy, считают, что за распространением трояна стоит кибергруппировка Patchwork APT.

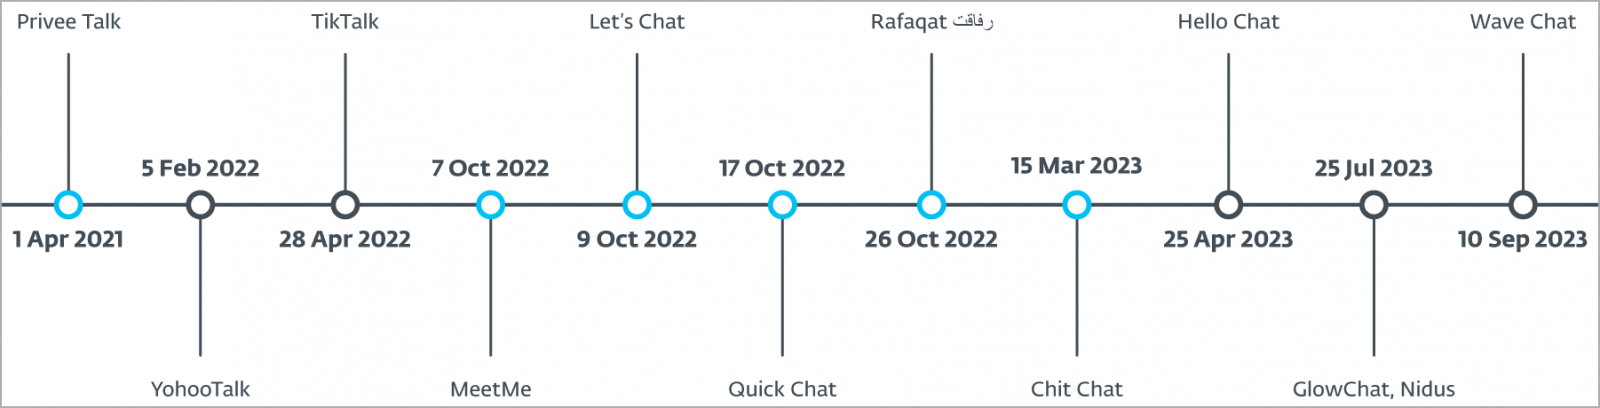
В Play Store вредоносные приложения скачали около 1400 пользователей. Так выглядит список программ, которые были доступны на официальной площадке:

  1. Rafaqat رفاقت (новостной софт)
  2. Privee Talk (мессенджер)
  3. MeetMe (мессенджер)
  4. Let's Chat (мессенджер)
  5. Quick Chat (мессенджер)
  6. Chit Chat (мессенджер)

А вот список содержащих VajraSpy программ, доступных в сторонних магазинах:

  1. Hello Chat
  2. YohooTalk
  3. TikTalk
  4. Nidus
  5. GlowChat
  6. Wave Chat


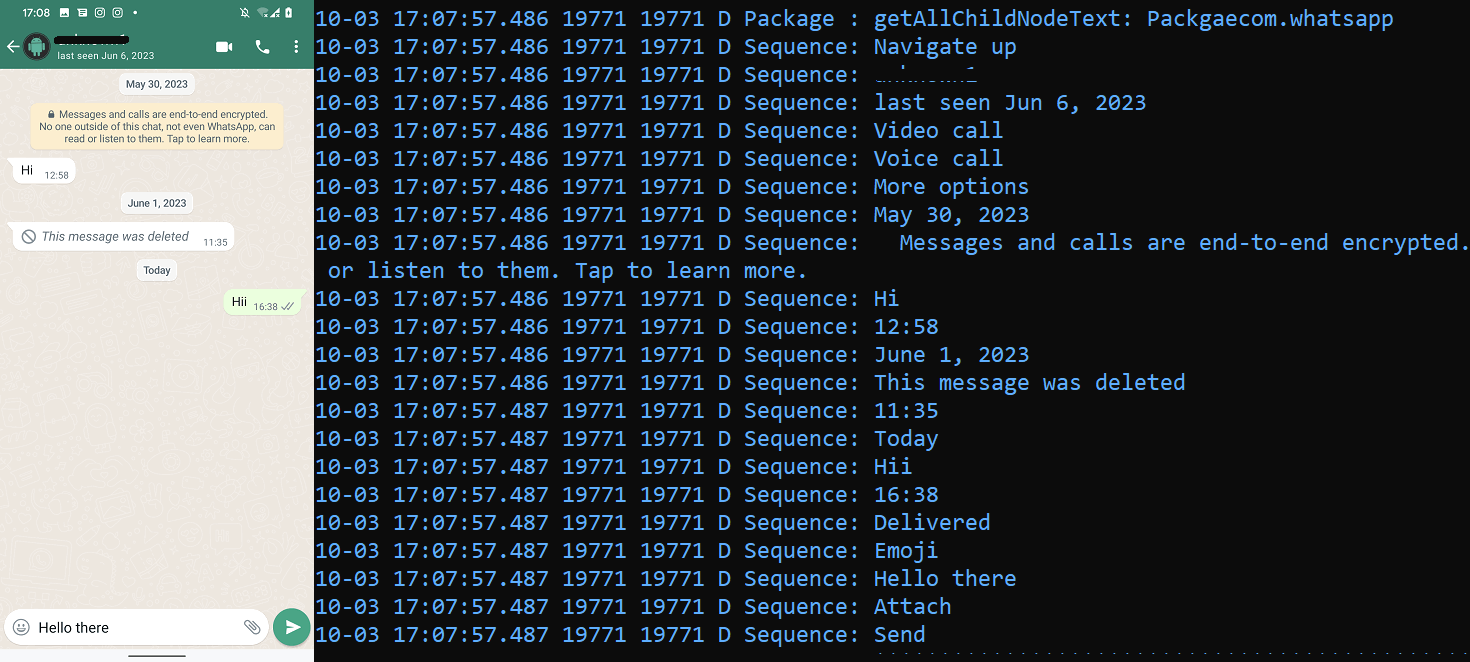
Помимо прочей функциональности, VajraSpy может фотографировать с помощью встроенной камеры и логировать данные из WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой в России):

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru