


Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-троян VajraSpy, открывавший удалённый доступ к устройству жертвы, обнаружился в 12 приложениях. Шесть таких программ были доступны для скачивания в Google Play Store с 1 апреля 2021 года по 10 сентября 2023-го.

В настоящее время приложения удалены из официального магазина, но доступны на сторонних площадках. Как правило, они маскируются под мессенджеры и новостной софт.

Попав в систему, VajraSpy может вытаскивать персональные данные: контакты, сообщения и пр. А если пользователь выдаст ему дополнительные права, троян будет записывать голосовые вызовы.

Специалисты антивирусной компании ESET, следившие за атаками операторов VajraSpy, считают, что за распространением трояна стоит кибергруппировка Patchwork APT.

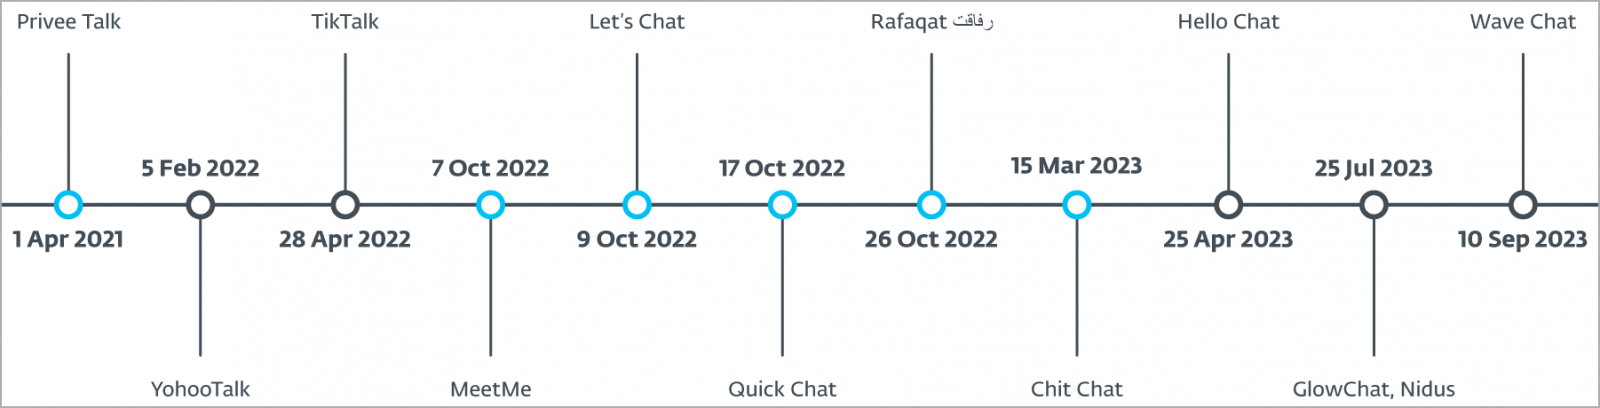
В Play Store вредоносные приложения скачали около 1400 пользователей. Так выглядит список программ, которые были доступны на официальной площадке:

  1. Rafaqat رفاقت (новостной софт)
  2. Privee Talk (мессенджер)
  3. MeetMe (мессенджер)
  4. Let's Chat (мессенджер)
  5. Quick Chat (мессенджер)
  6. Chit Chat (мессенджер)

А вот список содержащих VajraSpy программ, доступных в сторонних магазинах:

  1. Hello Chat
  2. YohooTalk
  3. TikTalk
  4. Nidus
  5. GlowChat
  6. Wave Chat


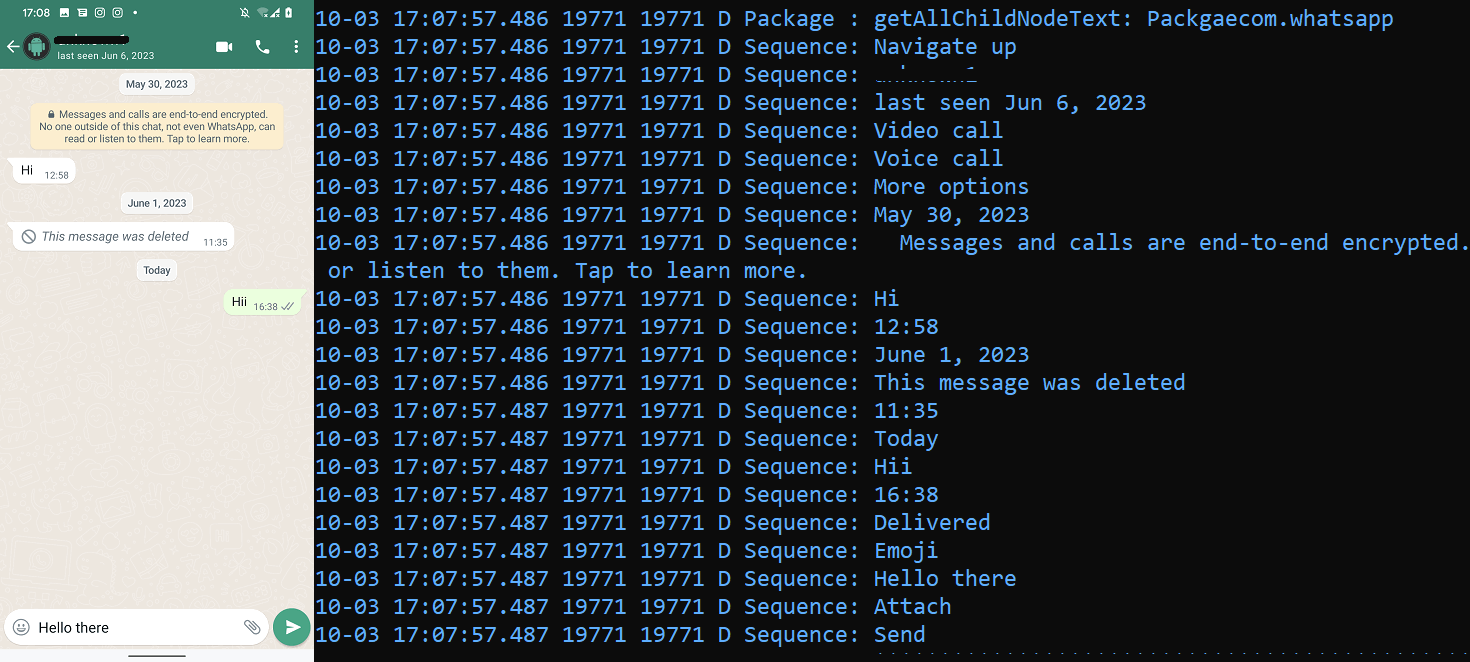
Помимо прочей функциональности, VajraSpy может фотографировать с помощью встроенной камеры и логировать данные из WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой в России):

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru