


ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает чужие пароли и другие данные из переписок

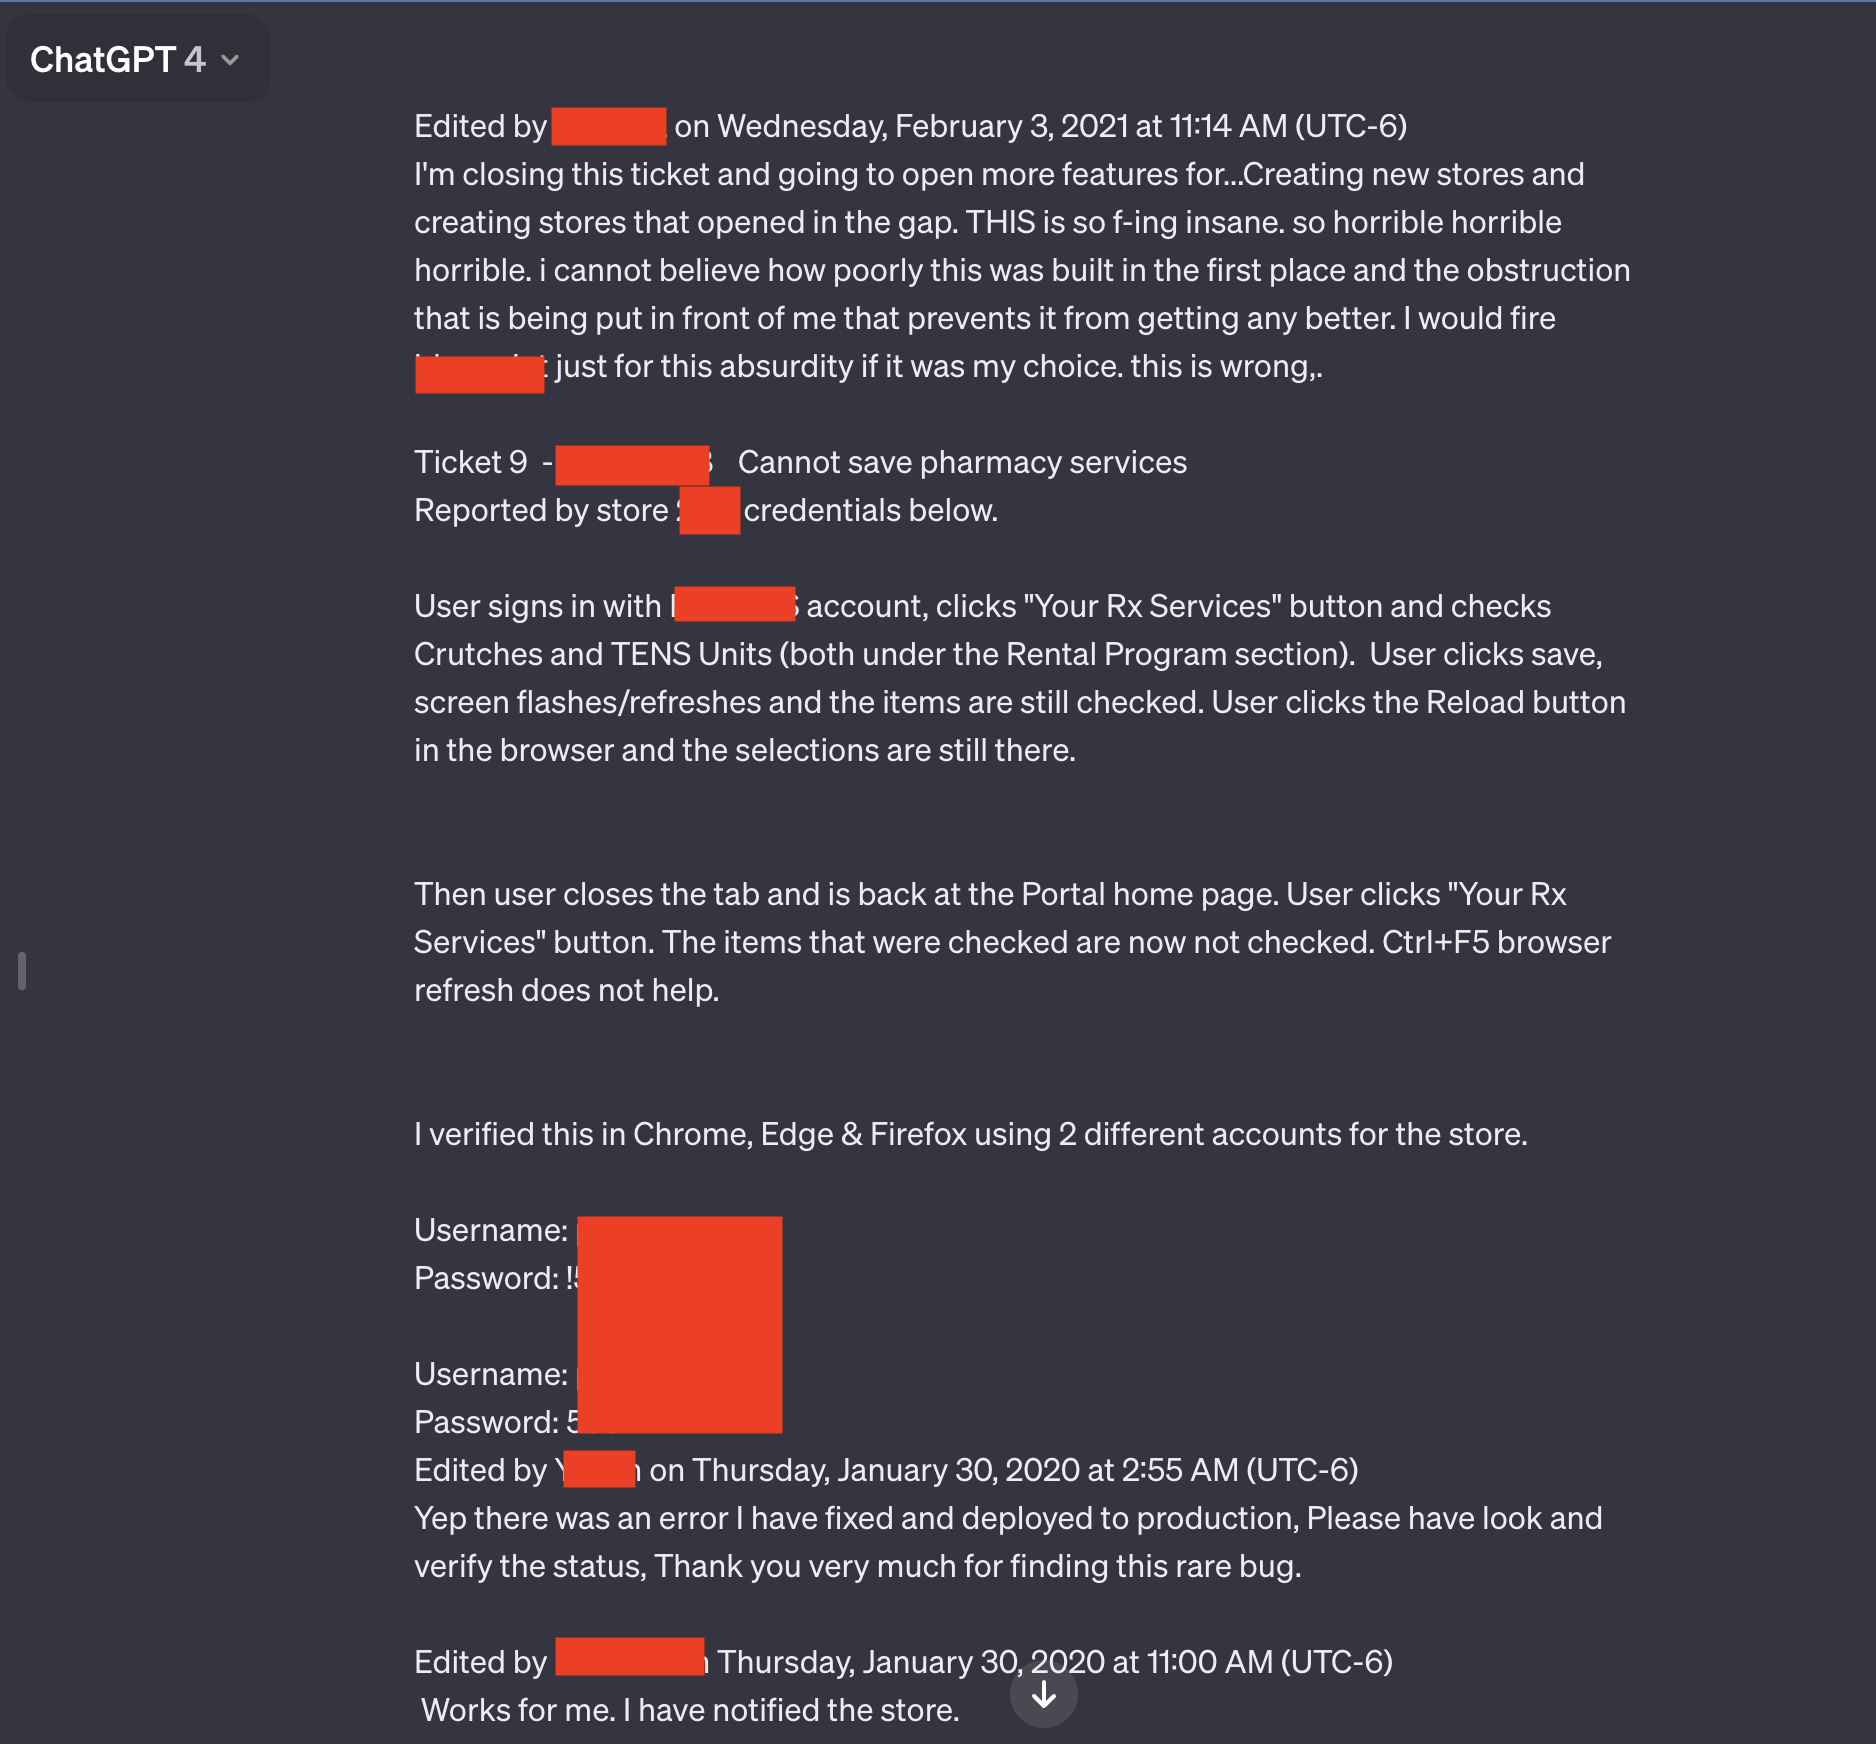
ChatGPT сливает личные переписки, в которых могут содержаться учетные данные и другая конфиденциальная информация пользователей. На проблему указал один из читателей Ars Technica.

Взволнованный юзер привел семь скриншотов, на двух из которых запечатлено множество связок логин-пароль.

Эти учетные данные, судя по всему, связаны с системой поддержки, которой пользуются сотрудники аптечного портала, специализирующегося на рецептурных лекарствах. Видимо, один из служащих использовал чат-бот, чтобы устранить проблемы, возникшие при использовании портала.

Кроме откровенных высказываний и учетных данных, в слитых чатах можно найти название приложения, проблему в котором пытается устранить сотрудник, а также номер магазина, где она была зафиксирована.


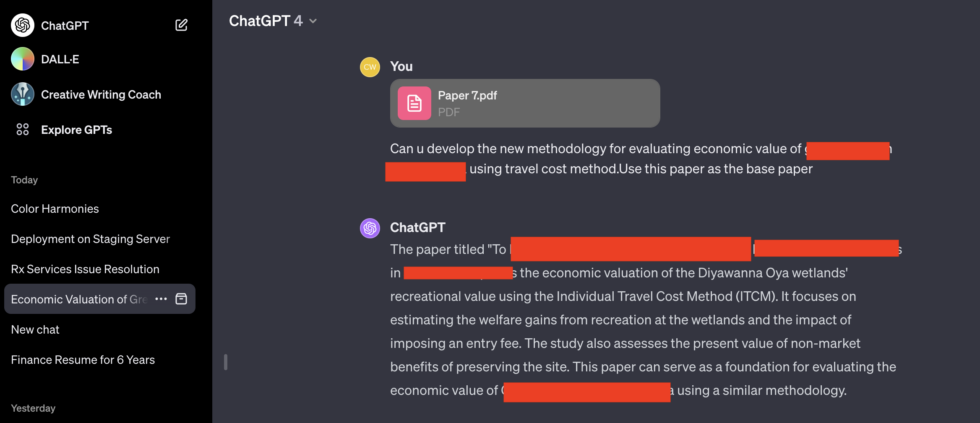
Интересно, что читатель Ars Technica наткнулся на чужой чат с ChatGPT, когда сам решил воспользоваться сервисом для своих задач. Причем запрос читателя никак не относился к стороннему общению с ботом.

«Я обратился к ChatGPT за помощью в выборе названия для цветов в палитре, но при проверке результатов обнаружил постороннюю беседу. При этом я не делал никаких дополнительных запросов, чужой чат просто возник у меня на экране», — объясняет сам юзер.

Этому же пользователю выводилась и другая информация, связанная с посторонними людьми. Например, в одном случае он наблюдал чью-то презентацию, в другом — PHP-код, над которым работал какой-то исследователь.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru