


ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает личные переписки, в которых могут содержаться учетные данные и другая конфиденциальная информация пользователей. На проблему указал один из читателей Ars Technica.

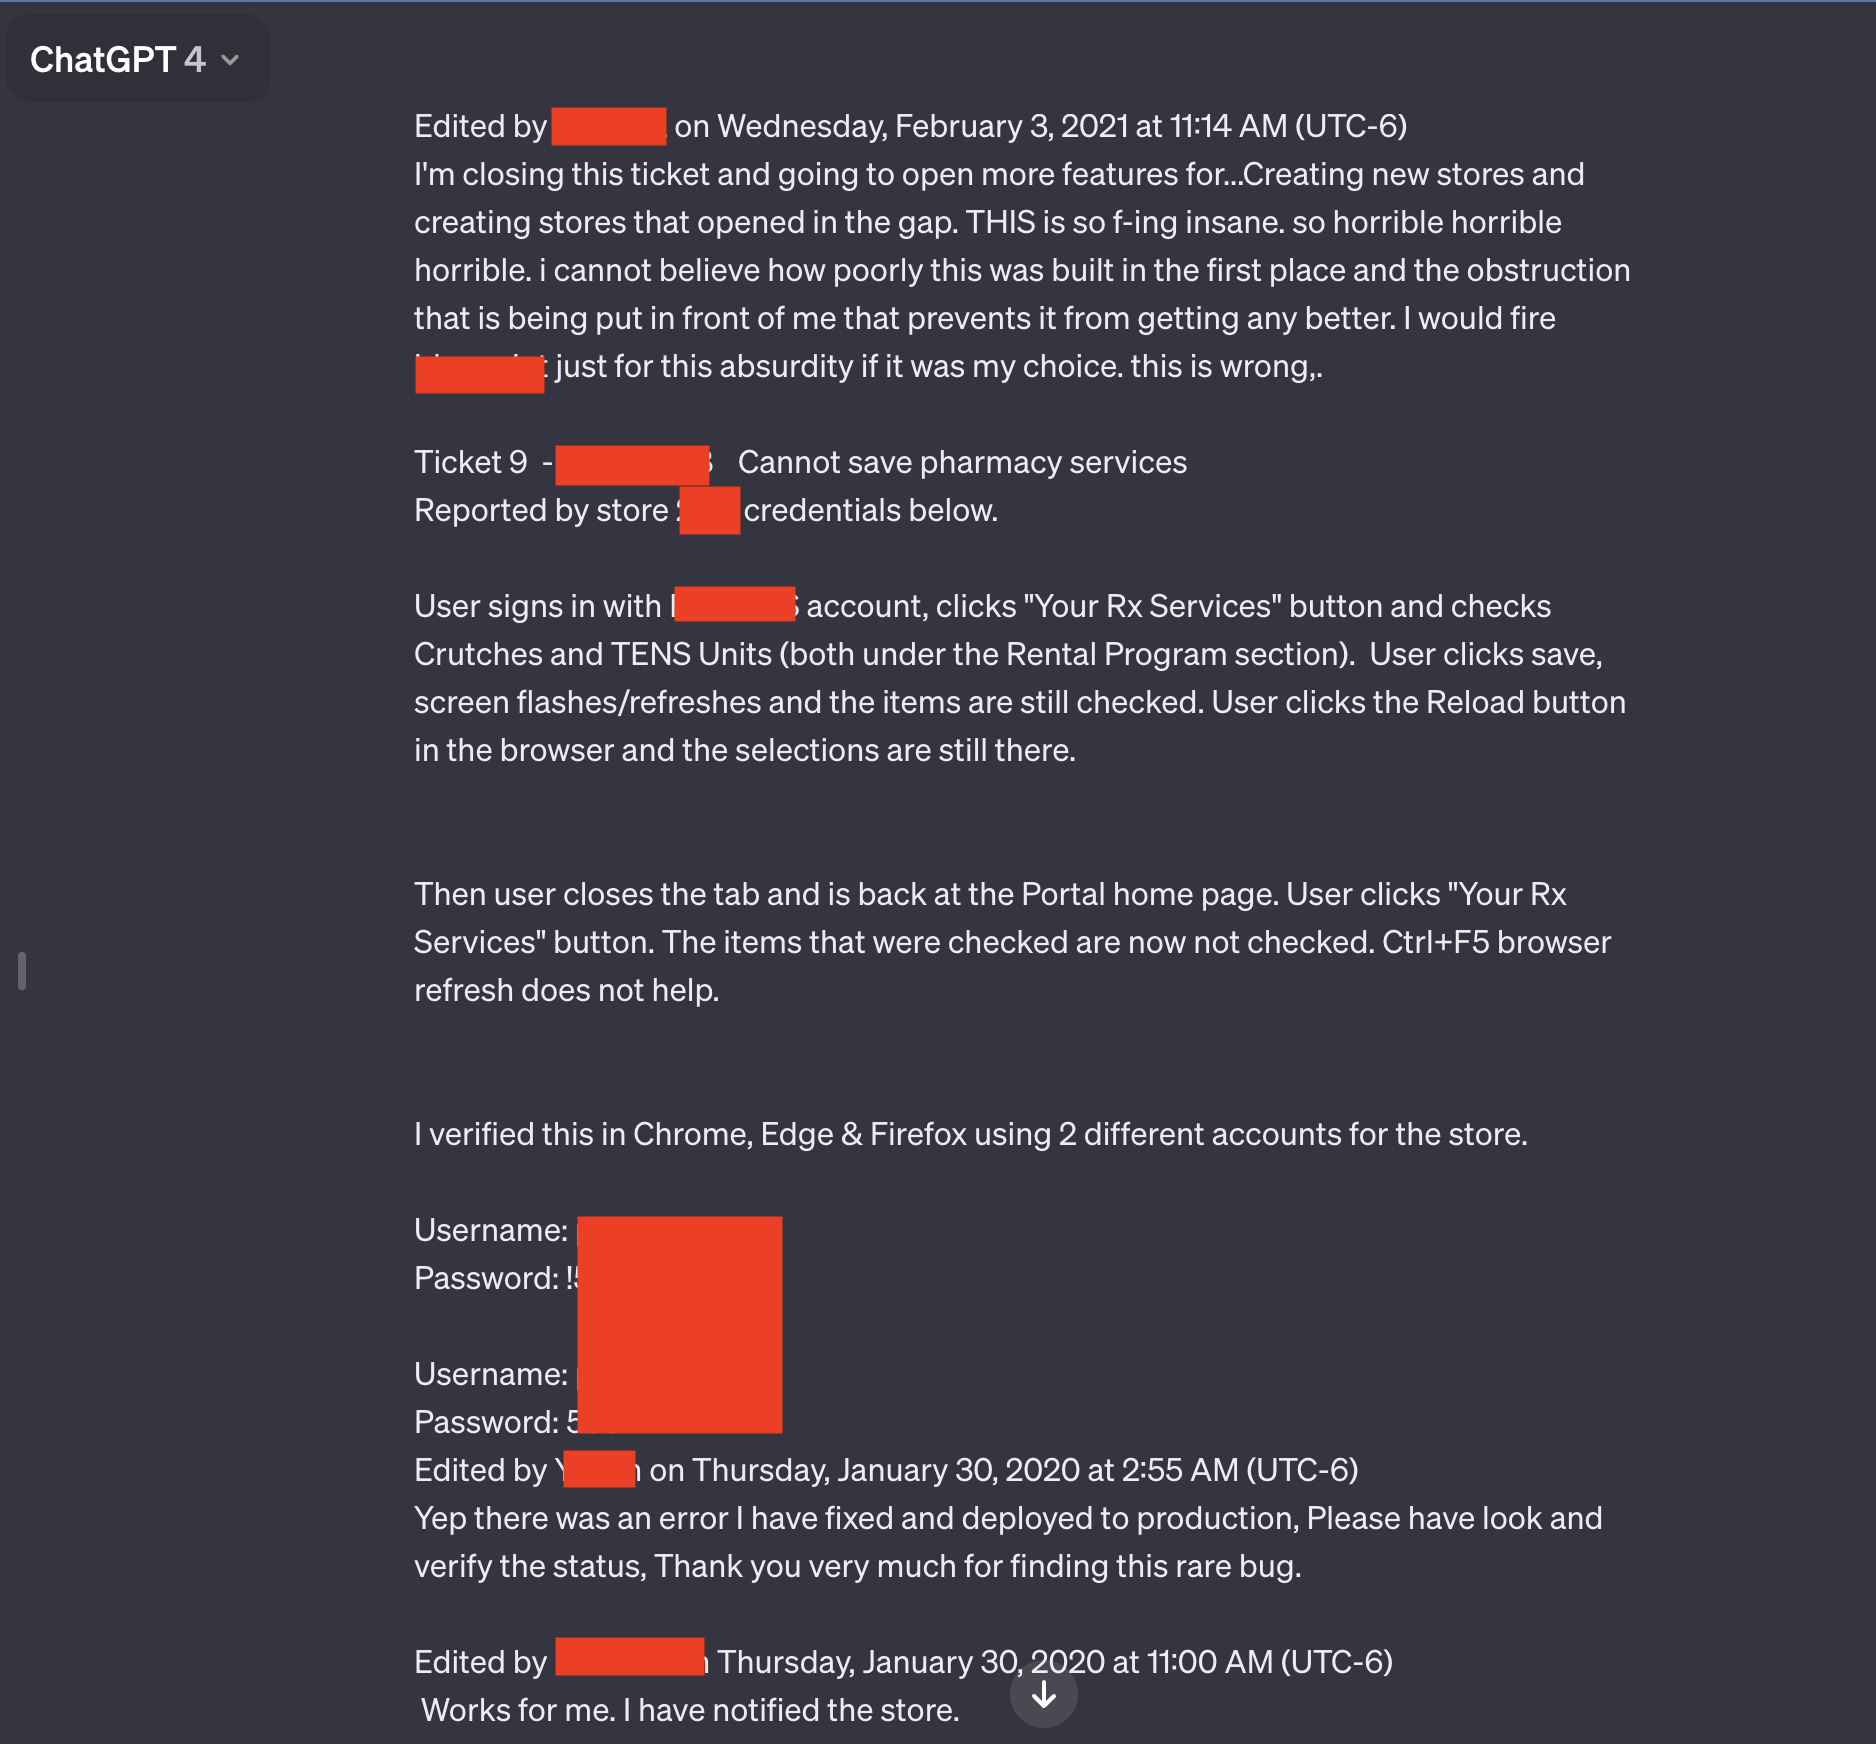
Взволнованный юзер привел семь скриншотов, на двух из которых запечатлено множество связок логин-пароль.

Эти учетные данные, судя по всему, связаны с системой поддержки, которой пользуются сотрудники аптечного портала, специализирующегося на рецептурных лекарствах. Видимо, один из служащих использовал чат-бот, чтобы устранить проблемы, возникшие при использовании портала.

Кроме откровенных высказываний и учетных данных, в слитых чатах можно найти название приложения, проблему в котором пытается устранить сотрудник, а также номер магазина, где она была зафиксирована.


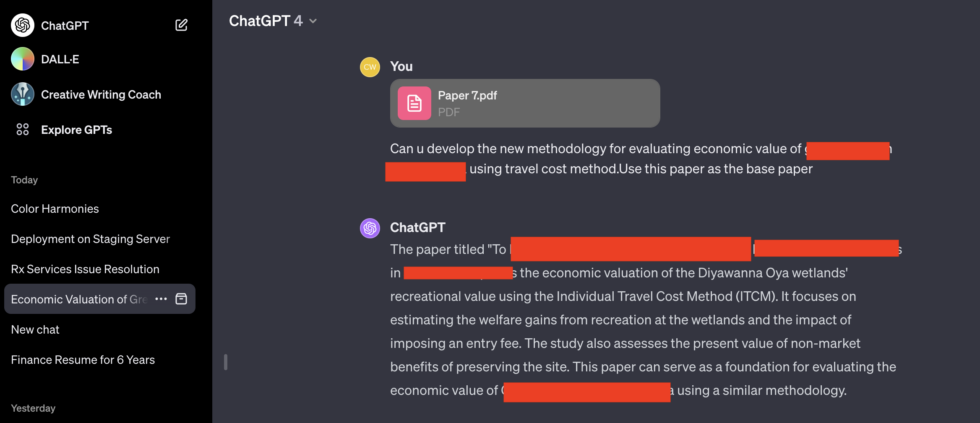
Интересно, что читатель Ars Technica наткнулся на чужой чат с ChatGPT, когда сам решил воспользоваться сервисом для своих задач. Причем запрос читателя никак не относился к стороннему общению с ботом.

«Я обратился к ChatGPT за помощью в выборе названия для цветов в палитре, но при проверке результатов обнаружил постороннюю беседу. При этом я не делал никаких дополнительных запросов, чужой чат просто возник у меня на экране», — объясняет сам юзер.

Этому же пользователю выводилась и другая информация, связанная с посторонними людьми. Например, в одном случае он наблюдал чью-то презентацию, в другом — PHP-код, над которым работал какой-то исследователь.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru