


В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В публичный доступ выложили несколько демонстрационных эксплойтов для критической уязвимости в Jenkins, позволяющей прочитать файлы и удалённо выполнить код. Специалисты подтвердили, что злоумышленники уже используют эксплойты в атаках.

На две бреши, с помощью которых можно получить доступ к данным на серверах, указали эксперты SonarSource. При определённых условиях атакующие могут выполнить CLI-команды.

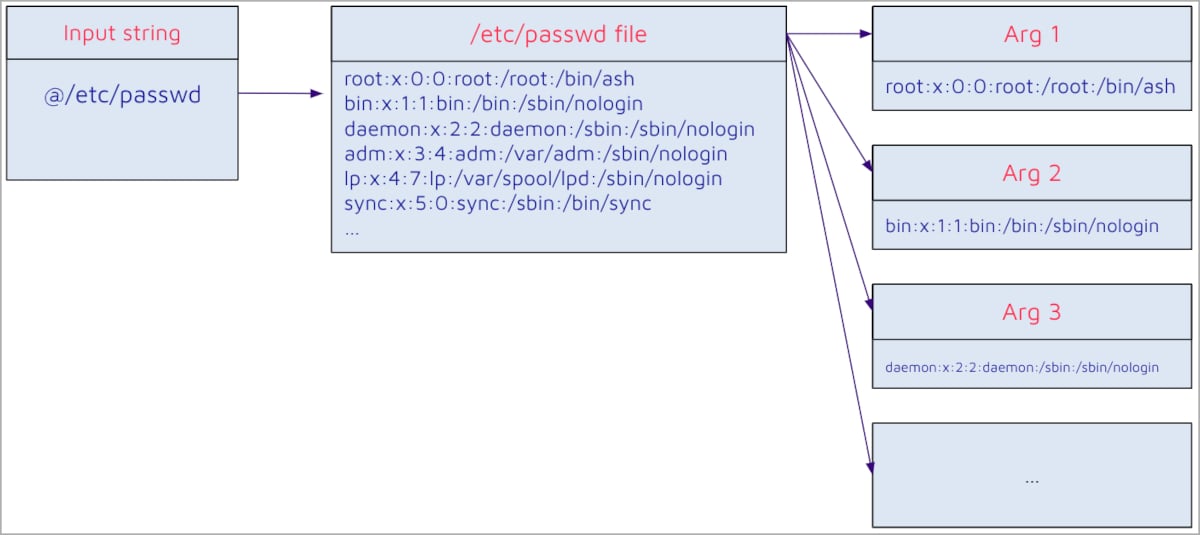
Одна из уязвимостей, получившая идентификатор CVE-2024-23897, допускает прочтение данных в произвольных файлах с правами «overall/read». Без этих прав киберпреступники могут прочитать лишь первые несколько строк.

Корень бреши кроется в дефолтной конфигурации парсера команд args4j в Jenkins, благодаря которой содержимое файлов автоматически раскрывается в аргументы команды, если последние начинаются с символа «@».

Как объяснили в SonarSource, успешная эксплуатация может привести к повышению прав и удалённому выполнению кода.


Вторая уязвимость — CVE-2024-23898 — представляет собой проблему перехвата WebSocket, из-за которой атакующие также могут выполнить CLI-команды. Для этого придётся заставить пользователя перейти по вредоносной ссылке.

Команда SonarSource сообщила о дырах разработчикам Jenkins 13 ноября 2023 года, а позже и помогла проверить патчи. Заплатки вышли 24 января с версиями 2.442 и LTS 2.426.3.

Поскольку в Сети уже лежат PoC, всем настоятельно рекомендуется установить обновления.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru