


В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

«Инфосистемы Джет» опубликовала итоги анализа киберугроз, с которыми ее клиенты столкнулись в 2023 году. Зафиксировано на 11% больше атак, чем в 2022 году (drive-by-загрузки, фишинг и т. п.); на периметре 72% компаний найдены критические уязвимости.

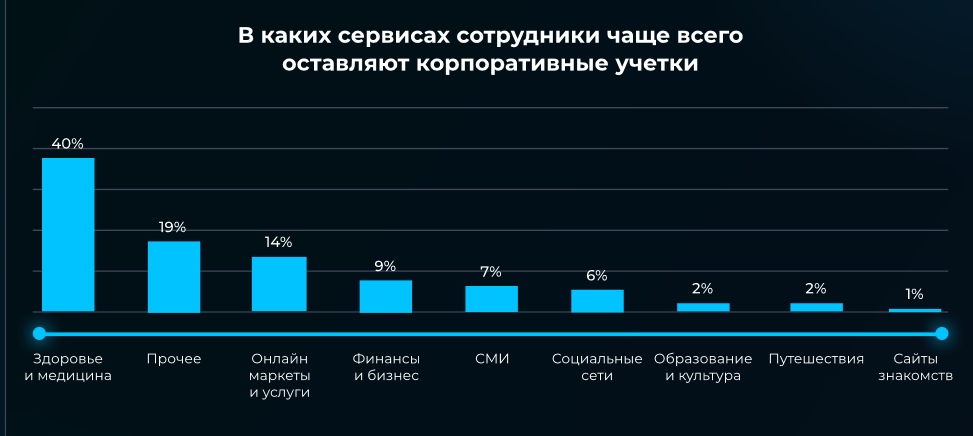
Более чем у 90% подопечных выявлена утечка корпоративных учеток, при этом почти в половине случаев пароли сливаются в открытом виде (в 44% — в виде хешей). Имена 93% подписчиков на услугу мониторинга внешних угроз упоминались на теневых форумах и в телеграм-каналах, посещаемых киберкриминалом.


«В 2023 году индустрия кибербезопасности столкнулась с необходимостью пересмотра своих стратегий и приоритетов, — подчеркнул Андрей Янкин, директор ИБ-центра «Инфосистемы Джет». — Компании вынуждены активно анализировать и контролировать информацию за пределами своих внутренних сетей, чтобы обеспечить системный контроль защищенности постоянно модернизируемой ИТ-инфраструктуры».

Аналитики также отметили рост популярности взлома ИТ-подрядчиков как способа проникновения в целевые сети. Вклад таких случаев эксплуатации доверия в общий объем атак возрос (PDF) более чем на 20%.

Усложнение характера и методов атак, расширение арсенала самозащиты вредоносов, активное использование злоумышленниками средств автоматизации и освоение ими ИИ-технологий диктуют смену приоритетов при обеспечении безопасности бизнеса.

В этом году эксперты прогнозируют рост спроса на услуги по управлению рисками, активизацию работы с кадрами как меры противодействия инсайдерским сливам, увеличение инвестиций в киберстрахование.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru