



Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Ряд iOS-приложений использует фоновые процессы, связанные с пуш-уведомлениями, для сбора данных о девайсе. Такие методы помогают снять цифровой отпечаток и создать рекламный профиль, объясняет Томми Мыск, исследователь в области безопасности мобильных устройств.

Уведомления помогают разработчикам софта обходить установленные Apple ограничения на фоновую активность приложений. Мыск считает, что эта лазейка угрожает конфиденциальности пользователей.

«Приложения не должны скрыто создавать профиль пользователя, основанный на собранных данных, а также не должны способствовать идентификации анонимных юзеров», — гласит выжимка из правил App Store.

Томми Мыск решил изучить, какие именно данные отправляют фоновые процессы iOS при получении уведомлений. В результате выяснилось, что многие программы злоупотребляют нотификациями и уже успели собрать серьёзную базу пользователей.

Стоит учитывать, что Apple изначально разрабатывала iOS таким образом, чтобы приложения в фоне не могли мониторить или вмешиваться в текущие активности. Однако в iOS 10 разработчики добавили новую систему, допускающую запуск процессов в фоне для получения уведомлений.

Теперь софт получает пуш-уведомдение и расшифровывает его, чтобы подгрузить пользователю дополнительный контент со своего сервера. После этого фоновая активность опять ограничивается.

Как объяснил Мыск, многие приложения рассматривают эту фичу в качестве возможности для передачи данных о девайсе на серверы разработчиков. Это может быть локализация ОС, время работы устройства, язык клавиатуры, доступная память, статус аккумулятора, использование хранилища, модель девайса и даже уровень яркости.


Исследователь считает, что переданная информация может использоваться для снятия цифрового отпечатка и создания рекламного профиля пользователя. Всё это строго запрещено в iOS.

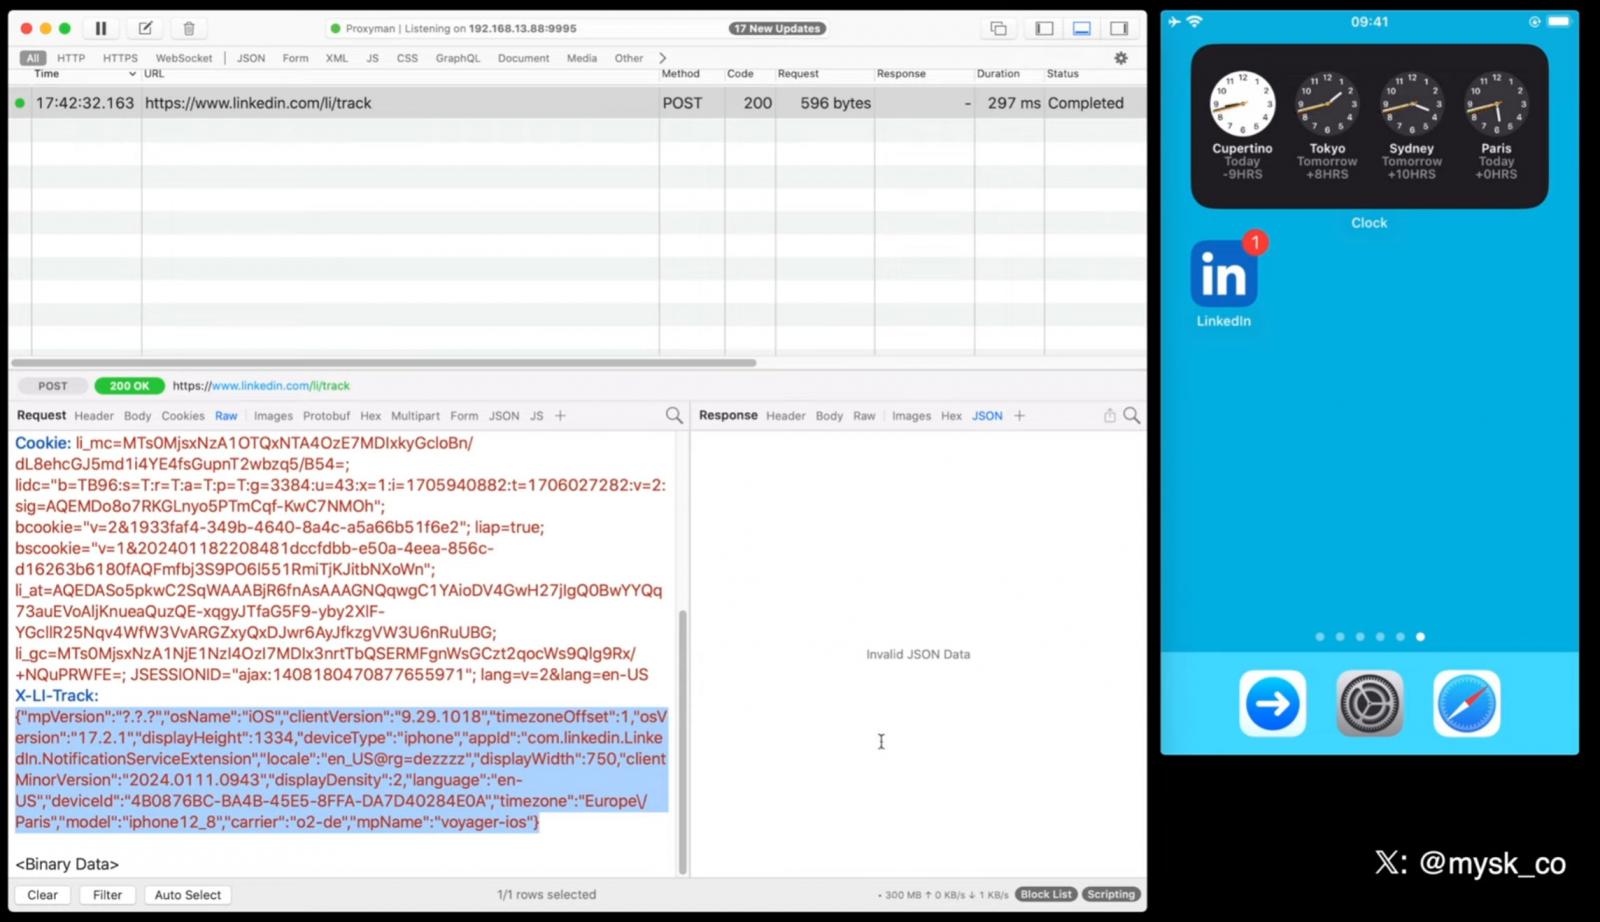
Мыск записал видео, в котором показан анализ трафика при получении уведомлений. В качестве подопытных приложений использовались TikTok, Facebook (в России признана экстремистской организацией, ее деятельность запрещена), X (Twitter), LinkedIn и Bing.


Есть и хорошие новости: Apple весной должна закрыть эту лазейку, а до этого можно просто отключить уведомления для тех приложений, где это некритично.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru