


В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

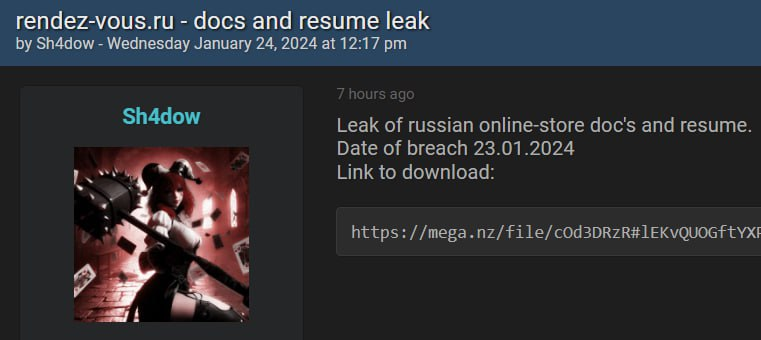
На теневом форуме расшарены документы и база ПДн, якобы только что украденные у интернет-магазина «Rendez-Vous» (одежда и обувь). В файлах в числе прочего обнаружены сканы паспортов и резюме претендентов на вакантное место.

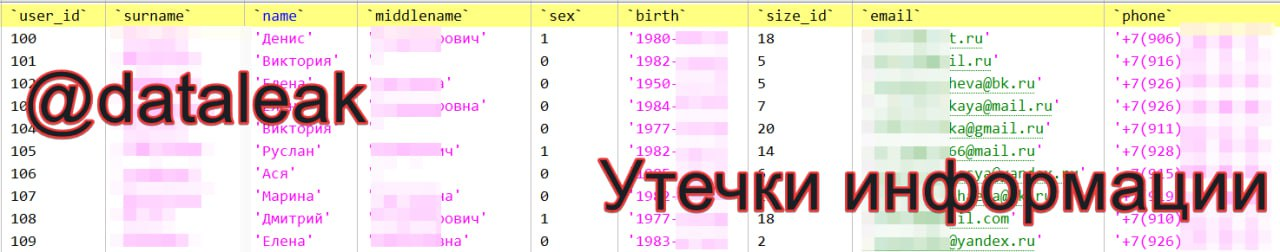
По данным телеграм-канала «Утечки информации», всего предложено к скачиванию 1988 файлов JPG, PDF и DOC общим весом 776 Мбайт. Тот же автор слил таблицы с ПДн, утверждая, что скопировал их из базы данных rendez-vous.ru.


Анализ 11 выложенных SQL-дампов показал, что они сделаны 23.01.2024 и содержат следующую информацию:

  • ФИО;
  • имейл (4,5 млн уникальных адресов);
  • телефон (7,6 млн уникальных номеров);
  • дата рождения;
  • пол;
  • адрес прописки;
  • хешированный пароль (MD5 с солью);
  • даты регистрации и последней активности;
  • стоимость покупки, размер скидки, накопленные бонусы;
  • код подарочного сертификата и ПИН для активации.

Выборочная проверка номеров телефона и имейл средствами rendez-vous.ru (функции отслеживания заказов и восстановления пароля) подтвердила, что они числятся в базе зарегистрированных пользователей сайта.


Столь короткий срок публикации после взлома, если он действительно произошел, удивителен. Видимо, злоумышленникам понравилось то, как в даркнете отметили Рождество, и они решили преподнести коллегам подарок также на Татьянин день.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru