


В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

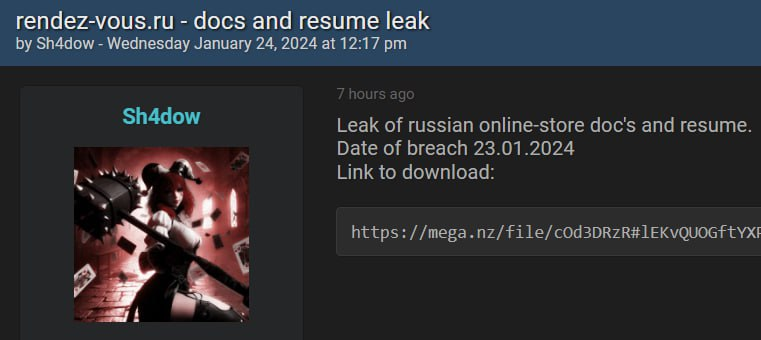
На теневом форуме расшарены документы и база ПДн, якобы только что украденные у интернет-магазина «Rendez-Vous» (одежда и обувь). В файлах в числе прочего обнаружены сканы паспортов и резюме претендентов на вакантное место.

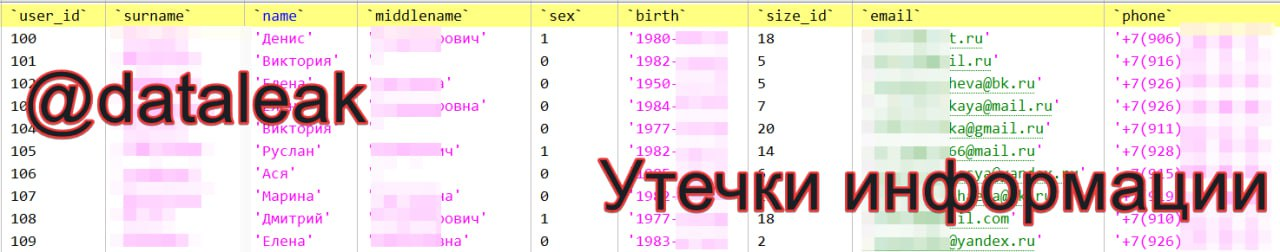
По данным телеграм-канала «Утечки информации», всего предложено к скачиванию 1988 файлов JPG, PDF и DOC общим весом 776 Мбайт. Тот же автор слил таблицы с ПДн, утверждая, что скопировал их из базы данных rendez-vous.ru.


Анализ 11 выложенных SQL-дампов показал, что они сделаны 23.01.2024 и содержат следующую информацию:

  • ФИО;
  • имейл (4,5 млн уникальных адресов);
  • телефон (7,6 млн уникальных номеров);
  • дата рождения;
  • пол;
  • адрес прописки;
  • хешированный пароль (MD5 с солью);
  • даты регистрации и последней активности;
  • стоимость покупки, размер скидки, накопленные бонусы;
  • код подарочного сертификата и ПИН для активации.

Выборочная проверка номеров телефона и имейл средствами rendez-vous.ru (функции отслеживания заказов и восстановления пароля) подтвердила, что они числятся в базе зарегистрированных пользователей сайта.


Столь короткий срок публикации после взлома, если он действительно произошел, удивителен. Видимо, злоумышленникам понравилось то, как в даркнете отметили Рождество, и они решили преподнести коллегам подарок также на Татьянин день.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru