


В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

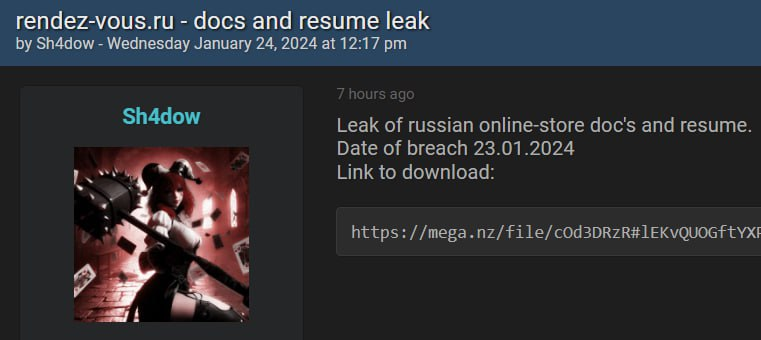
На теневом форуме расшарены документы и база ПДн, якобы только что украденные у интернет-магазина «Rendez-Vous» (одежда и обувь). В файлах в числе прочего обнаружены сканы паспортов и резюме претендентов на вакантное место.

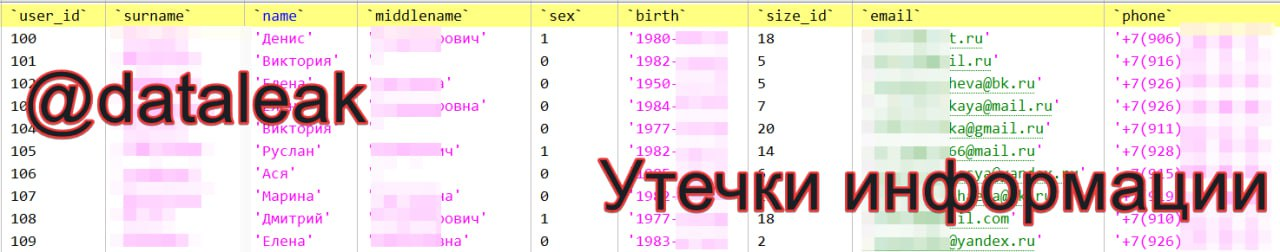
По данным телеграм-канала «Утечки информации», всего предложено к скачиванию 1988 файлов JPG, PDF и DOC общим весом 776 Мбайт. Тот же автор слил таблицы с ПДн, утверждая, что скопировал их из базы данных rendez-vous.ru.


Анализ 11 выложенных SQL-дампов показал, что они сделаны 23.01.2024 и содержат следующую информацию:

  • ФИО;
  • имейл (4,5 млн уникальных адресов);
  • телефон (7,6 млн уникальных номеров);
  • дата рождения;
  • пол;
  • адрес прописки;
  • хешированный пароль (MD5 с солью);
  • даты регистрации и последней активности;
  • стоимость покупки, размер скидки, накопленные бонусы;
  • код подарочного сертификата и ПИН для активации.

Выборочная проверка номеров телефона и имейл средствами rendez-vous.ru (функции отслеживания заказов и восстановления пароля) подтвердила, что они числятся в базе зарегистрированных пользователей сайта.


Столь короткий срок публикации после взлома, если он действительно произошел, удивителен. Видимо, злоумышленникам понравилось то, как в даркнете отметили Рождество, и они решили преподнести коллегам подарок также на Татьянин день.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru