


Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

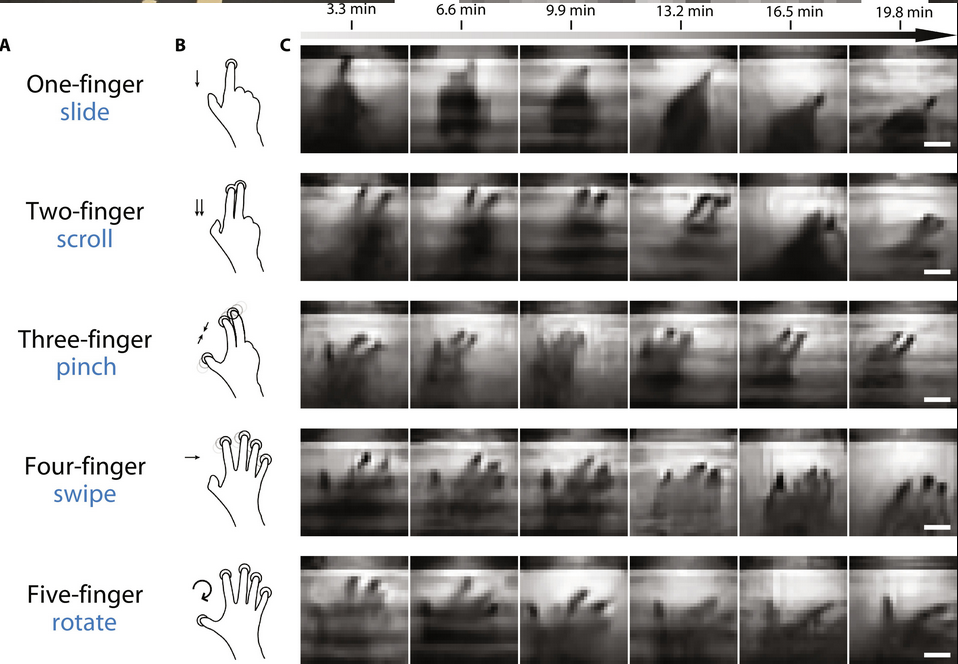
Исследователи из Массачусетского технологического института (MIT) доказали, что встроенные в iPhone и Android-устройства датчики освещенности позволяют отслеживать активность пользователя по жестам на сенсорном экране.

Эти датчики пассивно собирают данные об изменении интенсивности света, который частично блокирует рука при скроллинге и свайпинге, чтобы корректировать яркость и цветность экрана. Доступ к такой информации может получить любое приложение, в том числе шпионское, не запрашивая разрешение у пользователя.

Для демонстрации потенциального риска приватности университетские исследователи создали алгоритм визуализации, формирующий двумерные изображения на основе поступающих с датчиков данных. Оптимизация и очистка от шума осуществлялись с помощью технологии глубокого обучения.

Скорость передачи данных в данном случае невысока (в ходе тестов ученые получали один кадр жеста за 3,3 минуты на планшете под Android 8.1.0), а для пригодной для использования картинки нужен также ИИ, поэтому злоумышленники вряд ли сочтут подобный способ шпионажа целесообразным. Тем не менее проведенное в MIT исследование подтвердило существование неочевидных векторов атаки, которые стоит учитывать.


Во избежание абьюзов ученые предлагают производителям ОС ограничить доступ к датчикам освещения для приложений: пусть пользователи сами решают, отклонить или одобрить такой запрос. Уменьшить риск также поможет снижение частоты срабатывания датчиков до 1-5 Гц и уровня освещенности до 10-50 лк. Сами датчики лучше размещать сбоку, а не на фронтальной поверхности.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru