


Российских ретейлеров, банкиров, айтишников атакует троян RADX

Российских ретейлеров, банкиров, айтишников атакует троян RADX

Российских ретейлеров, банкиров, айтишников атакует троян RADX

В конце 2023 года в целевых атаках операторов DarkCrystal RAT засветился также неизвестный ранее троян удаленного доступа; в F.A.C.C.T. нарекли новобранца RADX RAT. Для его раздачи злоумышленники, как и прежде, используют имейл-рассылки.

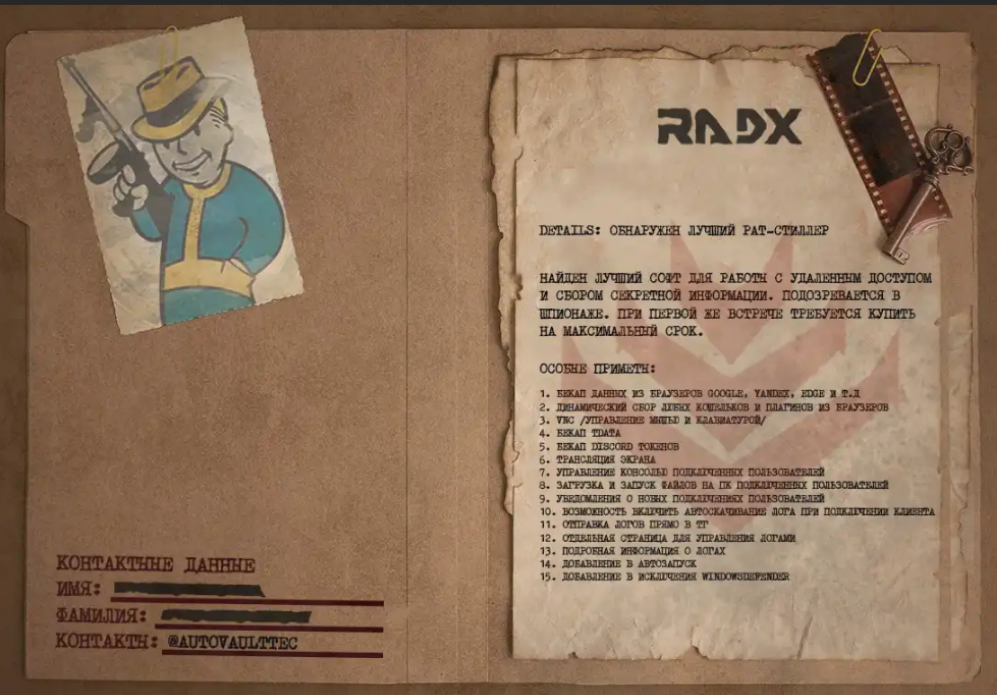
Как оказалось, RADX с октября рекламируется на подпольных форумах. Продавцы позиционируют его как «самый лучший софт для работы с удаленным доступом и сбором секретной информации», а также как «самый дешевый RAT». Перед Новым годом его предлагали в комплекте с инфостилером, суля праздничные скидки.

В ноябре и декабре эксперты F.A.C.C.T зафиксировали на территории России очередные адресные рассылки кибергруппы, стоящей за DarkCrystal RAT. Злоумышленники атаковали маркетплейсы, торговые сети, банки, ИТ-компании, пытаясь получить доступ к финансовым документам, клиентским базам данных, корпоративной почте и чатам в мессенджерах.

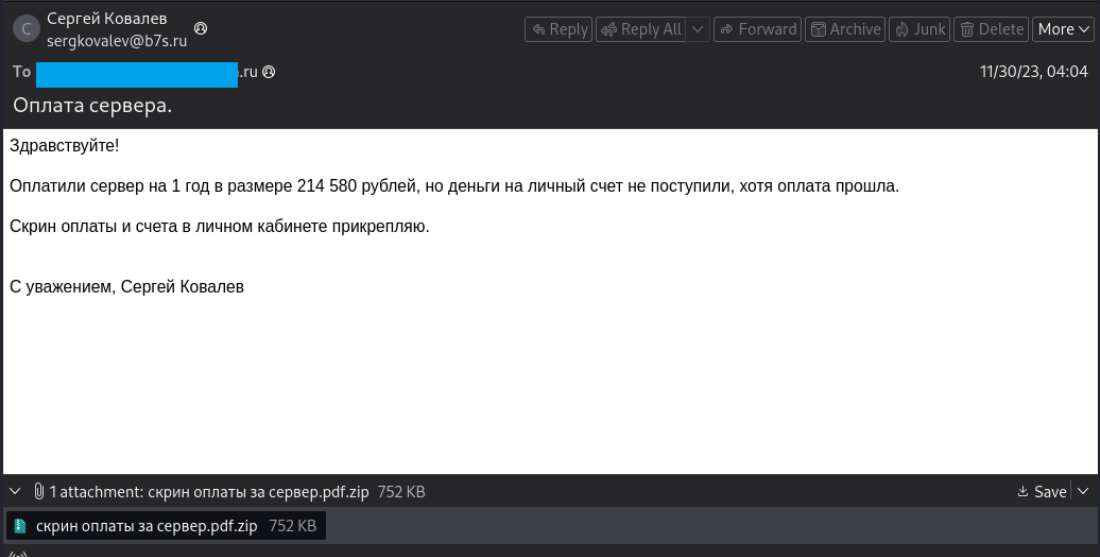
В качестве приманки поддельные сообщения чаще всего использовали тему оплаты услуг: деньги якобы переведены, но не дошли до получателя. Письма были снабжены вредоносным вложением — чаще всего архивным файлом с двойным расширением.


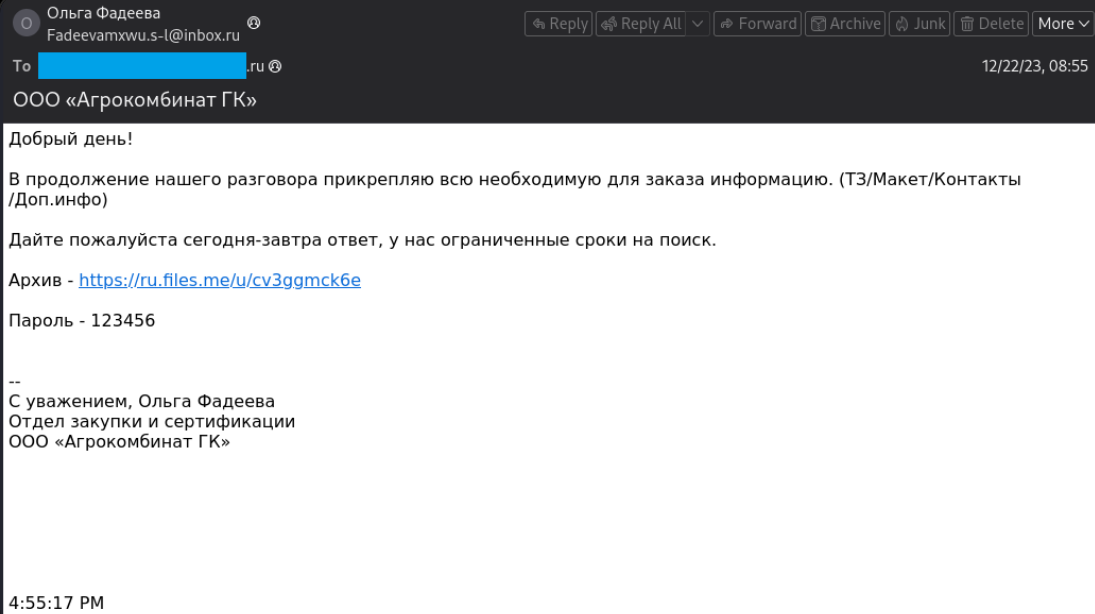
В одну из фальшивок вместо этого была вставлена ссылка на ZIP-архив:


Полезной нагрузкой во многих случаях оказался DarkCrystal RAT (C2-сервер с московской пропиской, поднят в сетях провайдера Zerohost). Один из вариантов аттача устанавливал RADX RAT.

Анализ показал, что код зловреда обфусцирован с использованием Base64 и 3DES в режиме ECB. Троян устанавливается в систему как AppLaunch.exe, создает запланированное задание на автозапуск и добавляет себя в список исключений Microsoft Defender.

Вредонос умеет собирать информацию о зараженной системе (видеокарта, CPU) и хосте, выполнять команды с помощью cmd.exe, копировать файлы из папки %USERPROFILE%\Desktop (.txt, .doc, .docx, .xlsx, .xls), делать скриншоты, открывать ссылки в браузере, загружать файлы с C2 и запускать их на исполнение.

Кроме того, он поддерживает VNC (эмуляция клавиатуры и мыши) и собирает информацию из ряда приложений:

  • браузеров (Microsoft Edge, Chrome, Яндекс.Браузер, Opera, Brave, Vivaldi, Slimjet);
  • расширений Edge и Chrome;
  • криптокошельков (Exodus, Electrum, Coinomi);
  • Telegram и Discord (токены).

Создатели RADX RAT также позаботились о том, чтобы уменьшить его размеры и упростить развертывание. Троян использует Costura.Fody 5.7.0 — расширенный фреймворк, позволяющий встраивать код в сборки .net в виде зависимостей.

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru