


Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

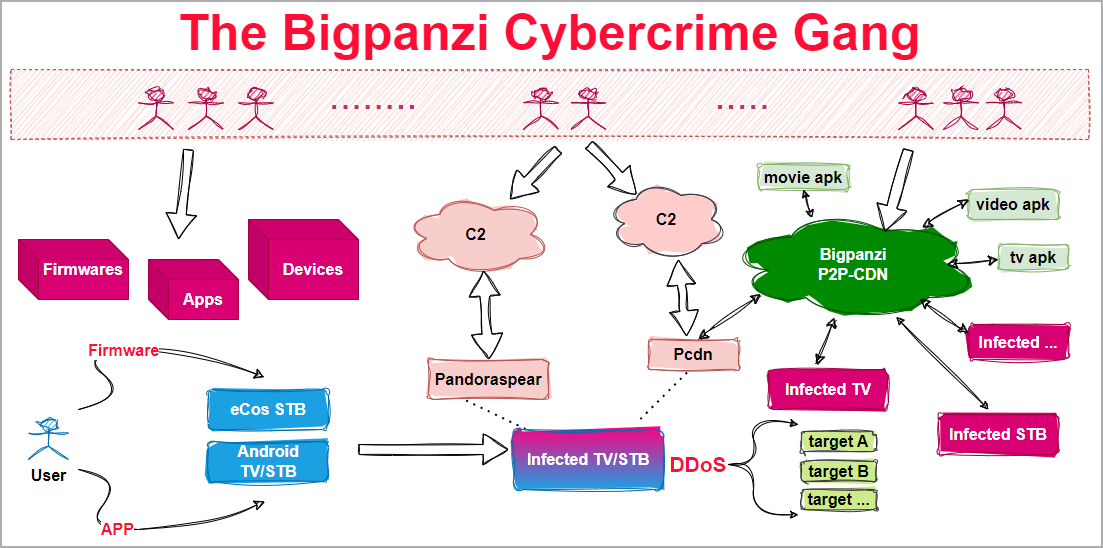
Киберпреступная группировка, управляющая ботнетом Bigpanzi, неплохо зарабатывает, заражая мультимедийные приставки на Android TV и eCos по всему миру. Группа действует как минимум с 2015 года.

Как отметили исследователи из Qianxin Xlabs, злоумышленники ежедневно управляют более чем 170 000 активных ботов. А с августа экспертам удалось зафиксировать 1,3 миллиона уникальных IP-адресов, связанных с ботнетом.

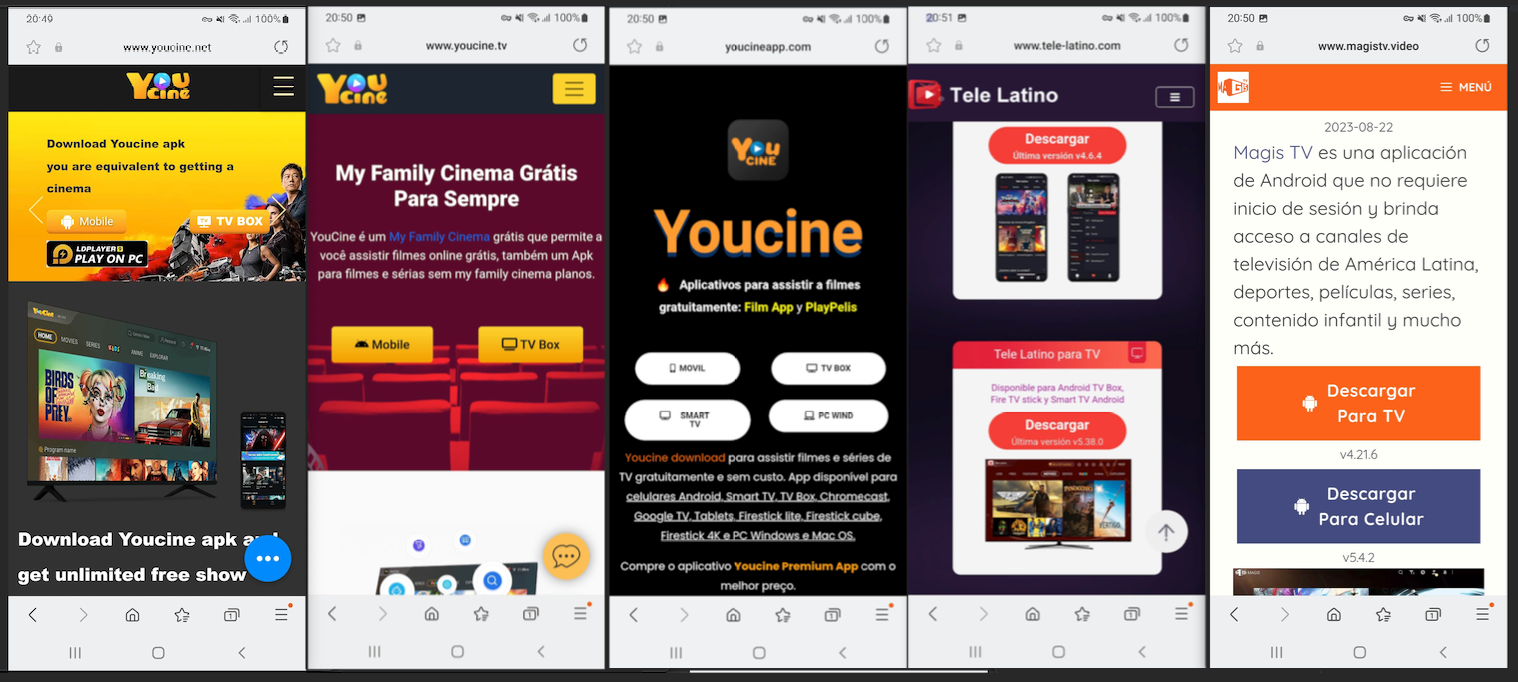
Bigpanzi использует обновления прошивки и пробэкдоренные приложения, которые пользователя обманом заставляют установит на устройство. Примеры такого софта с вредоносной нагрузкой есть в отчёте исследователей:


Киберпреступники получают прибыль, предоставляя скомпрометированные девайсы в качестве нод для нелегальных стриминговых платформ и прокси-сетей. Кроме того, взломанные девайсы успешно используются и в DDoS-атаках.


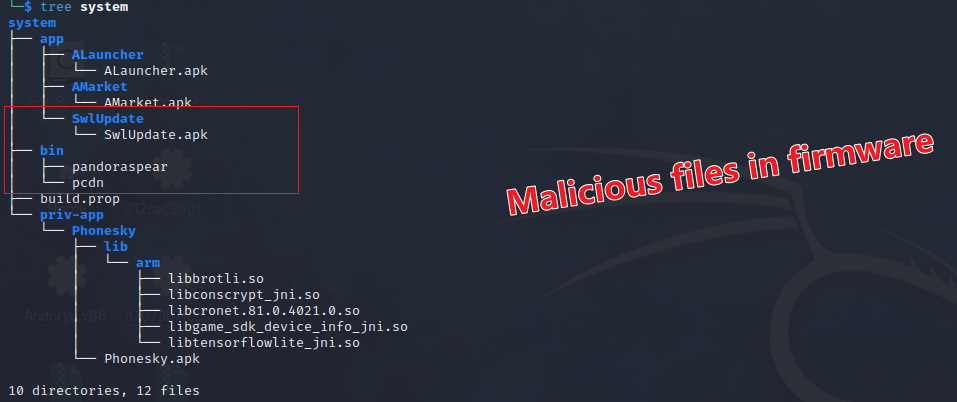
Bigpanzi задействует два основных инструмента — «pandoraspear» и «pcdn». Первый выступает в качестве бэкдора и перехватывает настройки DNS, он же устанавливает связь с командным центром, получает и выполняет команды.

Pandoraspear — достаточно сложный вредонос, располагающий интересными функциональными возможностями: модифицированная оболочка UPX, динамическая линковка, компиляция OLLVM и механизмы антиотладки.

А вот Pcdn используется для создания P2P-сети и включает возможности проведения DDoS-атак.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru