


Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

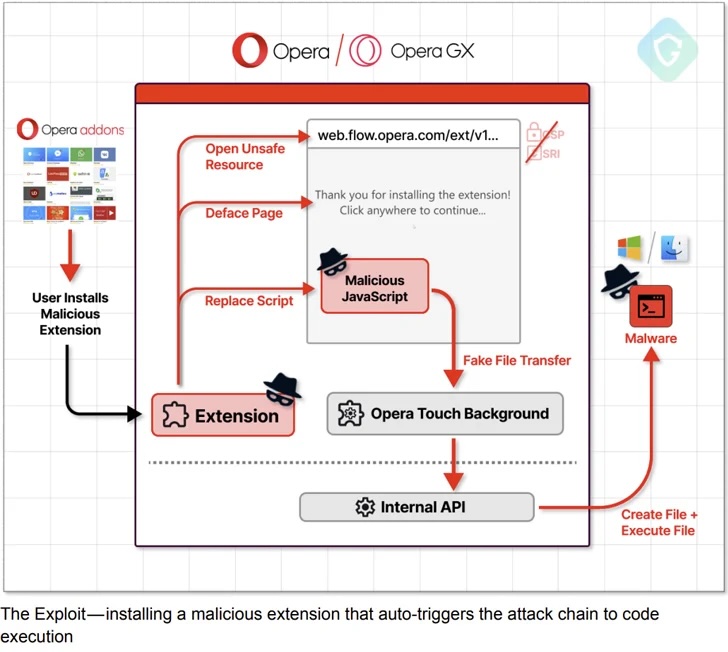
Исследователи из Guardio Labs обнаружили уязвимость в браузере Opera, затрагивающую Windows- и macOS-версию браузера. Эксплуатация этой бреши (ей присвоили имя MyFlaw) позволяет выполнить любой файл в системе.

В сущности, MyFlaw является классическим примером возможности удалённого выполнения кода (RCE). Своим именем баг обязан функции Opera My Flow, которая синхронизирует сообщения и файлы между мобильными устройствами и десктопами.

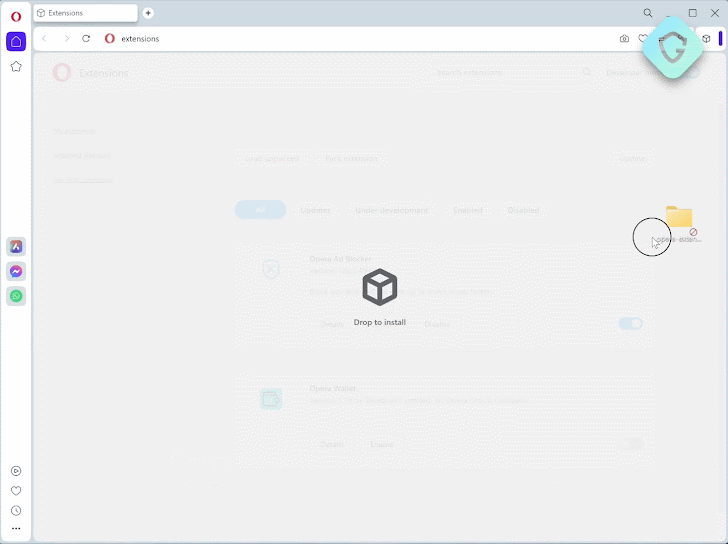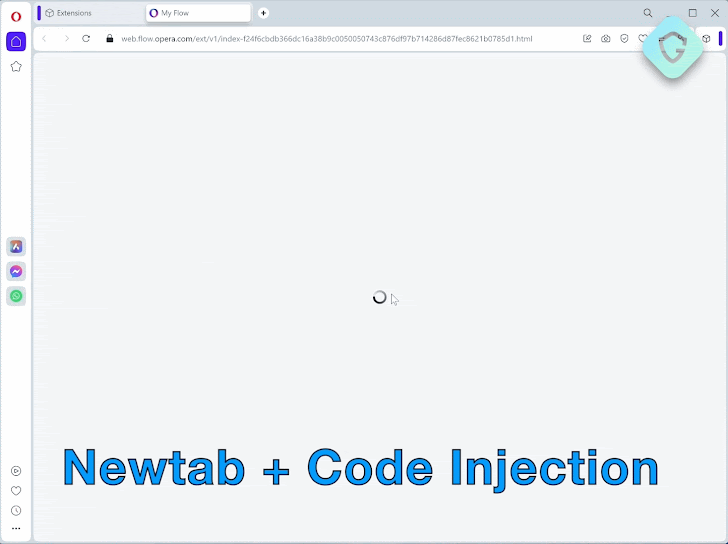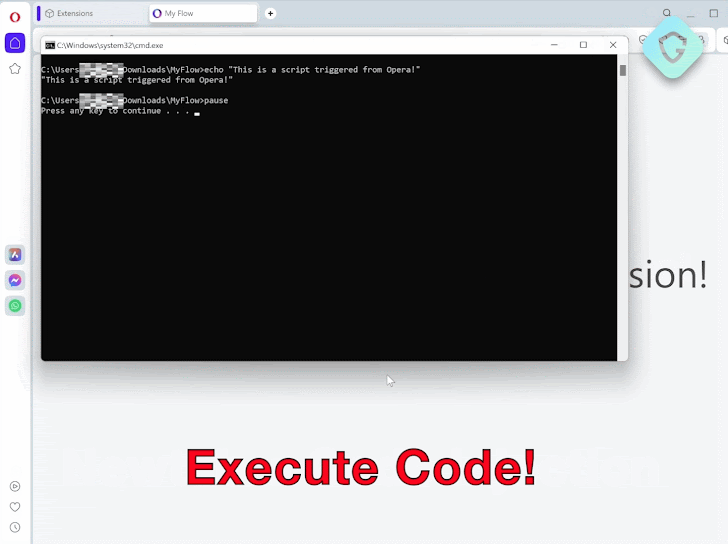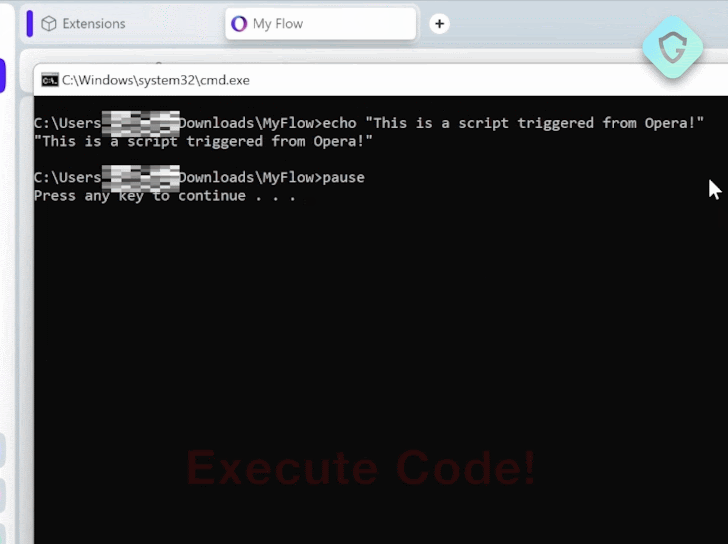
«Добиться эксплуатации уязвимости можно через подконтрольное расширение. В результате условному злоумышленнику удастся обойти не только песочницу интернет-обозревателя, но и сам процесс Opera», — пишут специалисты в отчёте.

Кстати, проблема затрагивает и Opera GX. К счастью, разработчики уже успели выпустить патч в одном из обновлений.

Поскольку функция My Flow изначально предустановлена в браузера, настоятельно рекомендуется проверить актуальность установленной версии браузера.

Особую опасность дыре в My Flow придаёт возможность открыть «поток» в веб-интерфейсе: это значит, что файл можно выполнить за пределами защитных механизмов Opera.


Интересно, что Guardio Labs удалось откопать старую и «давно забытую» версию посадочной страницы My Flow, которая размещалась в домене web.flow.opera.com. В этом исследователя помог сканер urlscan.io.


«Сама страница выглядит практически идентичной той, что используется сейчас, однако отличия можно найти “под капотом“. На ней не только отсутствует метатег content security policy, но и есть скрипт, вызывающий JavaScript-файл без каких-либо проверок».

«Такой реализации вполне достаточно для успешной атаки».

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru