


Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

NoaBot — новый ботнет, основанный на печально известном Mirai, засветился в компаниях криптомайнинга. Особенностью NoaBot можно назвать самораспространяющийся компонент и SSH-бэкдор.

На атаки операторов NoaBot указали специалисты компании Akamai. Стив Купчик, один из исследователей поделился в отчёте следующим данными:

«Среди функциональных возможностей NoaBot — самораспространение по типу сетевого червя, а также скачивание и выполнение на сервере дополнительных бинарников».

Mirai породил множество преемников после утечки исходного кода вредоноса в 2016 году. NoaBot как раз стал одним из них, при этом эксперты связывают его активность с сетевым червём P2PInfect, активность которого в сентябре 2023 года возросла в 600 раз.

Дело в том, что злоумышленники в качестве эксперимента иногда устанавливали P2PInfect вместо NoaBot. Модуль нового ботнета, отвечающий за распространение, задействует SSH-сканер для поиска уязвимых к подбору паролей серверов.

Если операторам удаётся обнаружить потенциальную цель, они запускают классический брутфорс с подбором по словарю, после чего добавляют открытый ключ SSH в файл .ssh/authorized_keys.

При необходимости NoaBot легко загружает и выполняет дополнительные бинарники, а также пытается найти новые жертвы и перескочить на них.


«NoaBot скомпилирован при помощи uClibc, что, судя по всему, повлияло на детектирование антивирусными средствами. Как правило, варианты Mirai обнаруживаются с помощью соответствующей сигнатуры, однако в NoaBot защитные программы видят SSH-сканер или обычный троян».

Обфускация также помогает операторам действовать незаметно, а конечной целью является установка модифицированной версии вредоносного майнера XMRig.

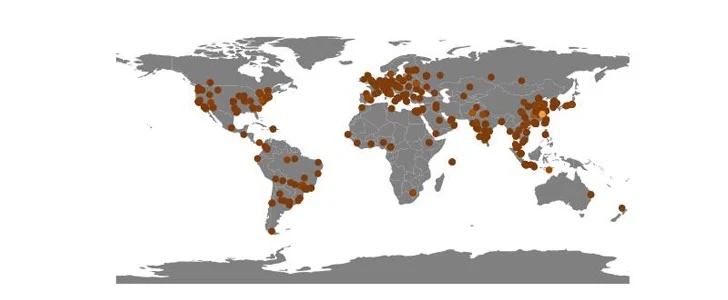
Исследователям из Akamai удалось выявить 849 IP-адресов жертв нового ботнета. Основная часть заражений пришлась на Китай, хотя географически киберпреступники не привязываются к какой-либо стране.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru