


Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

NoaBot — новый ботнет, основанный на печально известном Mirai, засветился в компаниях криптомайнинга. Особенностью NoaBot можно назвать самораспространяющийся компонент и SSH-бэкдор.

На атаки операторов NoaBot указали специалисты компании Akamai. Стив Купчик, один из исследователей поделился в отчёте следующим данными:

«Среди функциональных возможностей NoaBot — самораспространение по типу сетевого червя, а также скачивание и выполнение на сервере дополнительных бинарников».

Mirai породил множество преемников после утечки исходного кода вредоноса в 2016 году. NoaBot как раз стал одним из них, при этом эксперты связывают его активность с сетевым червём P2PInfect, активность которого в сентябре 2023 года возросла в 600 раз.

Дело в том, что злоумышленники в качестве эксперимента иногда устанавливали P2PInfect вместо NoaBot. Модуль нового ботнета, отвечающий за распространение, задействует SSH-сканер для поиска уязвимых к подбору паролей серверов.

Если операторам удаётся обнаружить потенциальную цель, они запускают классический брутфорс с подбором по словарю, после чего добавляют открытый ключ SSH в файл .ssh/authorized_keys.

При необходимости NoaBot легко загружает и выполняет дополнительные бинарники, а также пытается найти новые жертвы и перескочить на них.


«NoaBot скомпилирован при помощи uClibc, что, судя по всему, повлияло на детектирование антивирусными средствами. Как правило, варианты Mirai обнаруживаются с помощью соответствующей сигнатуры, однако в NoaBot защитные программы видят SSH-сканер или обычный троян».

Обфускация также помогает операторам действовать незаметно, а конечной целью является установка модифицированной версии вредоносного майнера XMRig.

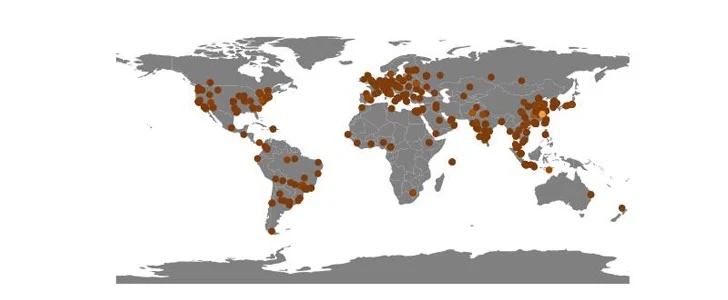
Исследователям из Akamai удалось выявить 849 IP-адресов жертв нового ботнета. Основная часть заражений пришлась на Китай, хотя географически киберпреступники не привязываются к какой-либо стране.

Подпишитесь на новости

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru