


Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Эксперты описали новый вектор кибератаки, в котором используется перехват порядка поиска DLL-файлов для обхода защитных механизмов и выполнения вредоносного кода в системах Windows 10 и Windows 11.

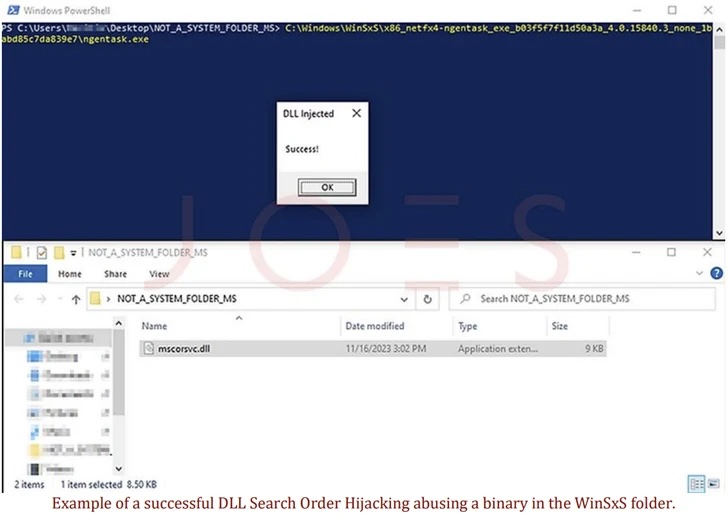
В отчёте компании Security Joes исследователи объясняют, что новый метод задействует исполняемые файлы, которые часто можно найти в доверенной директории WinSxS, после чего использует их в классической схеме перехвата порядка поиска библиотек.

В результате у атакующих не только отпадает необходимость повышать права в системе, но и появляется возможность добавить уязвимые бинарники в цепочку атаки.

Метод перехвата порядка поиска DLL позволяет злоумышленникам подсовывать библиотеки с целью выполнить вредоносный код. Наиболее очевидным плюсом этой техники для киберпреступников является обход защитных средств и одновременное повышение привилегий в системе.

Для успешной эксплуатации атакующим нужны приложения, не указывающие полный путь к нужным DLL, а полагающиеся в первую очередь на порядок поиска библиотек.

Злоумышленники берут этот принцип на вооружение, перемещая системные файлы в нетипичные для них директории, где уже содержатся вредоносные DLL с именами легитимных. Таким образом происходит подмена безобидной библиотеки злонамеренной.


Такой подход работает ещё и по той причине, что вызывающий DLL процесс будет искать её в первую очередь в той директории, из которой запускается сам. Сам порядок такого поиска выглядит следующим образом:

  1. Проверяется папка, из которой стартует программа.
  2. Далее — C:\Windows\System32.
  3. C:\Windows\System.
  4. C:\Windows.
  5. Текущая директория.
  6. Папки, перечисленные в переменной среды системы PATH.
  7. Папки, перечисленные в переменной среды PATH пользователя.

Новый вектор, на который обратили внимание в Security Joes, атакует файлы, размещённые в директории C:\Windows\WinSxS — критически важном компоненте операционной системы, который используется для кастомизации и обновления ОС, а также для проверки совместимости и целостности.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru