



Meduza Stealer встретит Новый год с обновками

Meduza Stealer встретит Новый год с обновками

Meduza Stealer встретит Новый год с обновками

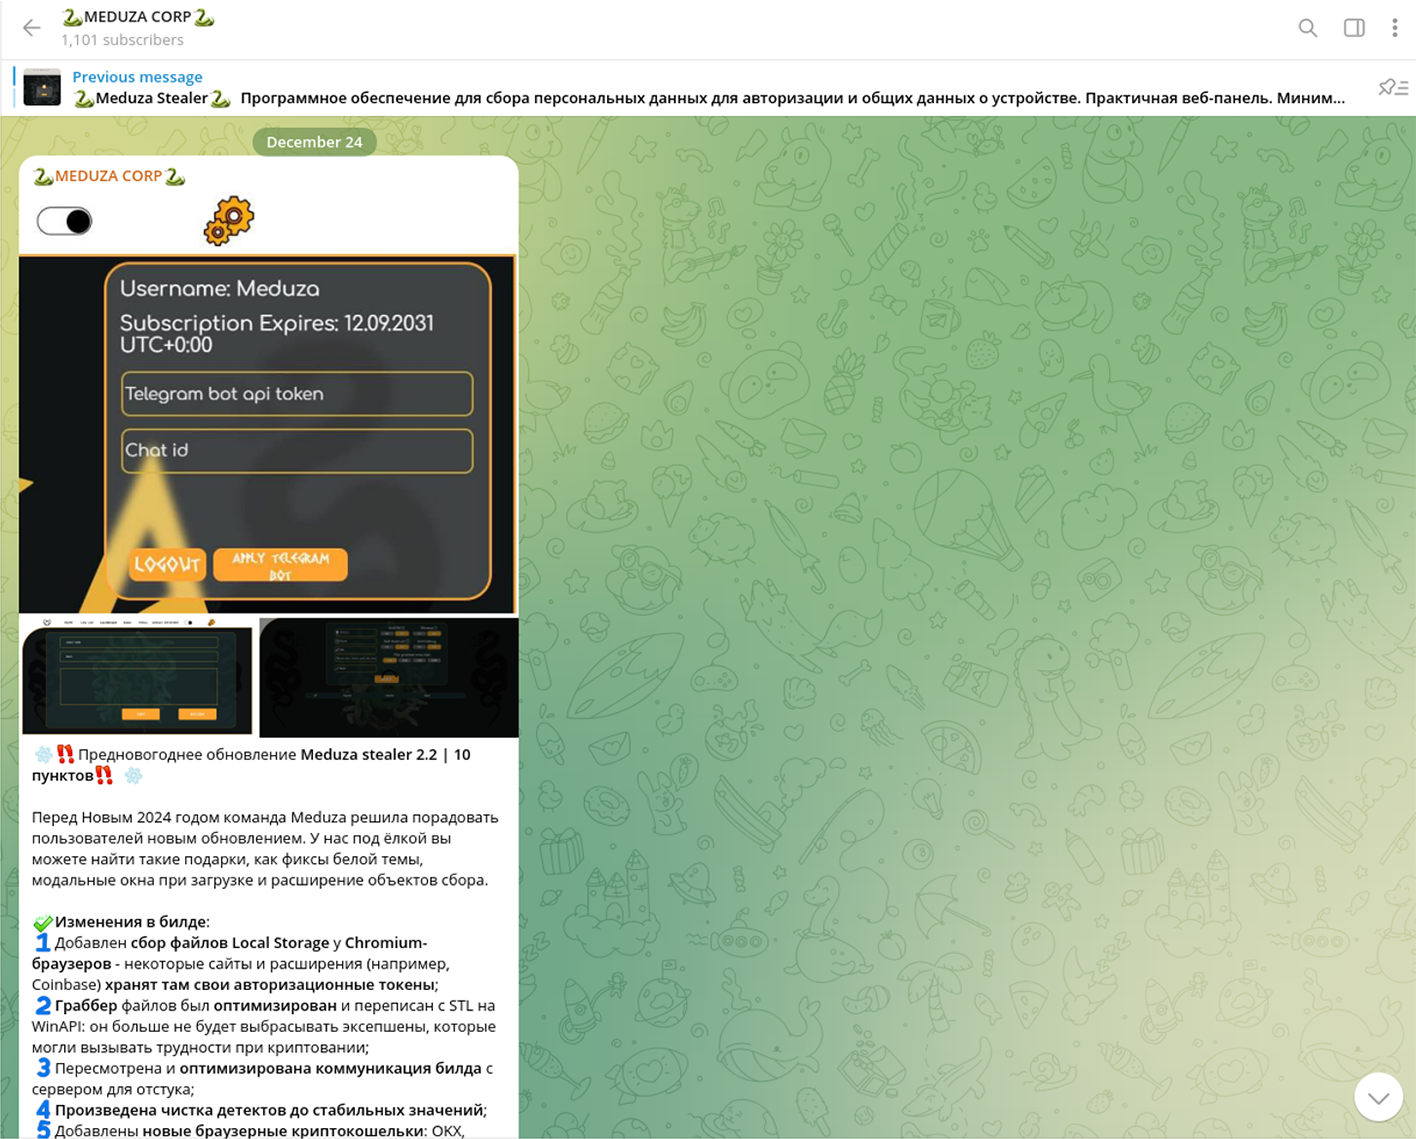
Автор инфостилера Meduza преподнес фанатам рождественский подарок — усовершенствовал зловреда и выпустил версию 2.2. Соответствующий анонс был обнаружен на XSS, на других теневых форумах (Exploit) уже появились положительные отзывы.

Разработчики вредоносной программы расширили поддержку клиентского софта, в том числе криптокошельков, обновили модуль сбора паролей из файлов (граббер), добавили механизмы кражи идентификаторов из хранилищ и возможность обфускации кода.


Список интересующих Meduza объектов теперь включает такие цели:

  • более сотни браузеров, в том числе Atom и Яндекс.Браузер;
  • более сотни криптокошельков;
  • два десятка менеджеров паролей;
  • клиенты Discord;
  • Kotatogram, десктопный Telegram;
  • Steam;
  • Outlook;
  • OpenVPN;
  • файлы всех форматов (модуль-граббер);
  • токены Google.

Обновленный стилер совместим с Windows 10/11 и Windows Server 2012/2016/2019/2022 и умеет выводить украденную информацию через Telegram. За отдельную плату подписчикам MaaS-сервиса (Malware-as-a-Service, вредонос как услуга) предоставляется доступ к популярному криптору; проверка эффективности обфускации на VirusTotal показала результат 1/26.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru