



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

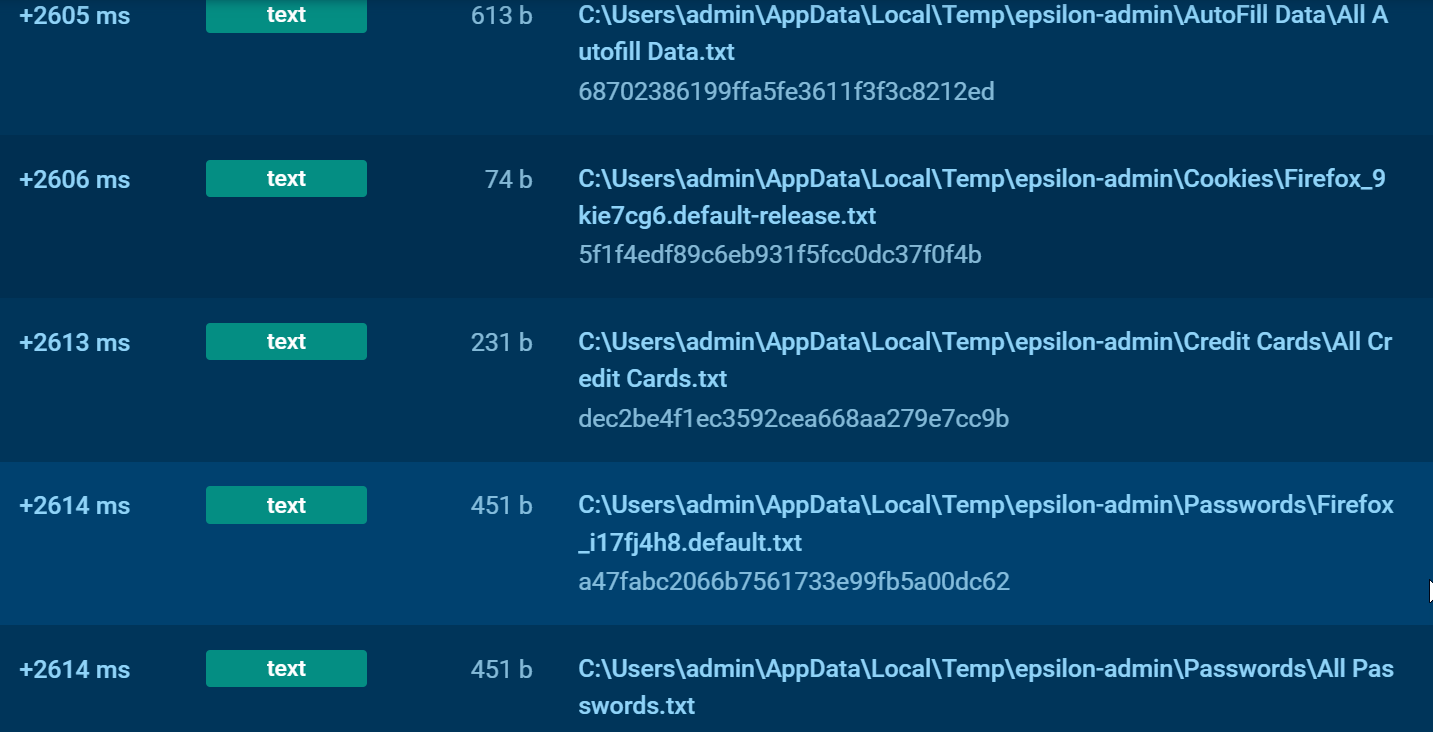
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru