



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

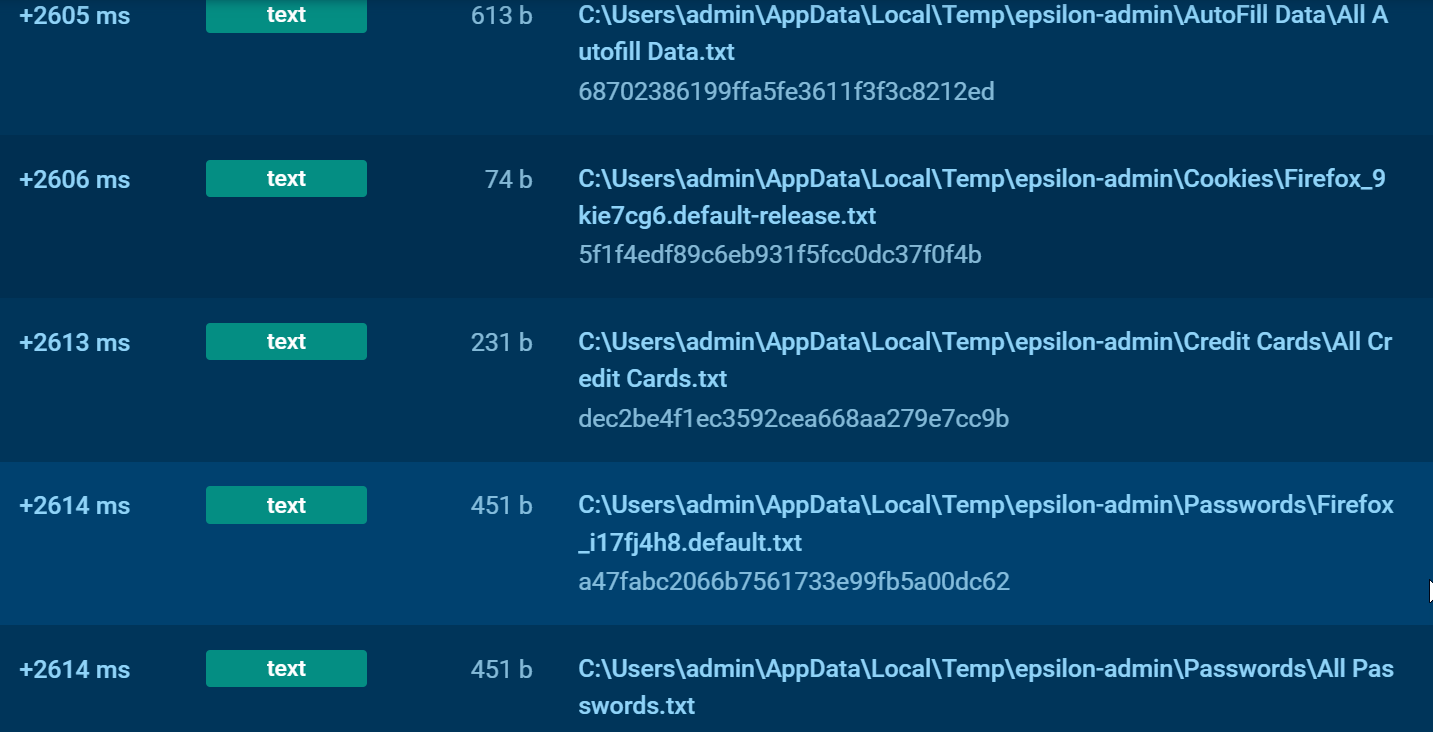
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Mail.ru отменяет подаренный навсегда терабайт и оставляет лишь 8 ГБ

У некоторых старых пользователей «Облака Mail» заканчивается место: бесплатный терабайт, полученный по акции 2013-2014 годов, сокращают до стандартных 8 ГБ. Файлы сверх нового лимита предлагают скачать или сохранить, оплатив дополнительное место.

Как выяснил «Код.ру», пользователи получают уведомления с индивидуальными сроками. В одном письме сокращение назначено на 30 октября, а удаление лишних файлов — на 30 января 2027 года. Другому пользователю указали дату удаления 3 февраля.

Поэтому ориентироваться стоит на собственное уведомление: единого дня, когда у всех исчезнут данные, на сегодняшний день нет.

В Mail.ru сообщили изданию, что изменения затронули менее 0,5% пользователей Облака. Базовые функции и стандартная бесплатная квота сохраняются.

По справке сервиса, при превышении 8 ГБ ограничиваются загрузка, редактирование и отправка файлов. На скачивание данных или покупку места дают три месяца. Затем часть файлов перемещается в корзину, откуда через 14 дней удаляется окончательно.

Терабайт раздавали за установку приложения с 20 декабря 2013-го по 20 января 2014 года. В ответ на вопрос об изменении условий поддержка сослалась на лицензионное соглашение.

С бесплатными вечными 100 ГБ сервис уже поступал похожим образом в 2024 году. Теперь очередь дошла до терабайта.

RSS: Новости на портале Anti-Malware.ru