



Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

В новой фишинговой кампании киберпреступники используют документы Microsoft Word в качестве приманки, чтобы в конечном счёте загрузить на устройство жертвы новый бэкдор, написанный на языке Nim.

Об активности операторов вредоноса сообщили исследователи из Netskope Ганашьям Сатпати и Ян Майкл Алькантара. В отчёте специалисты отмечают следующее:

«Зловред написан на нетипичном языке программирования, что ощутимо затрудняет работу аналитиков и безопасников, поскольку многие из них пока не сильно знакомы с Nim».

Ещё совсем недавно Nim-вредоносы были большой редкостью на ландшафте киберугроз, однако за последние годы можно наблюдать рост интереса вирусописателей к экзотическим языкам.

Например, взять загрузчики NimzaLoader, Nimbda и IceXLoader, а также семейства программ-вымогателей Dark Power и Kanti. Эти зловреды являются отличным примером того, что киберпреступники уделяют всё больше внимания нетипичным языка программирования.

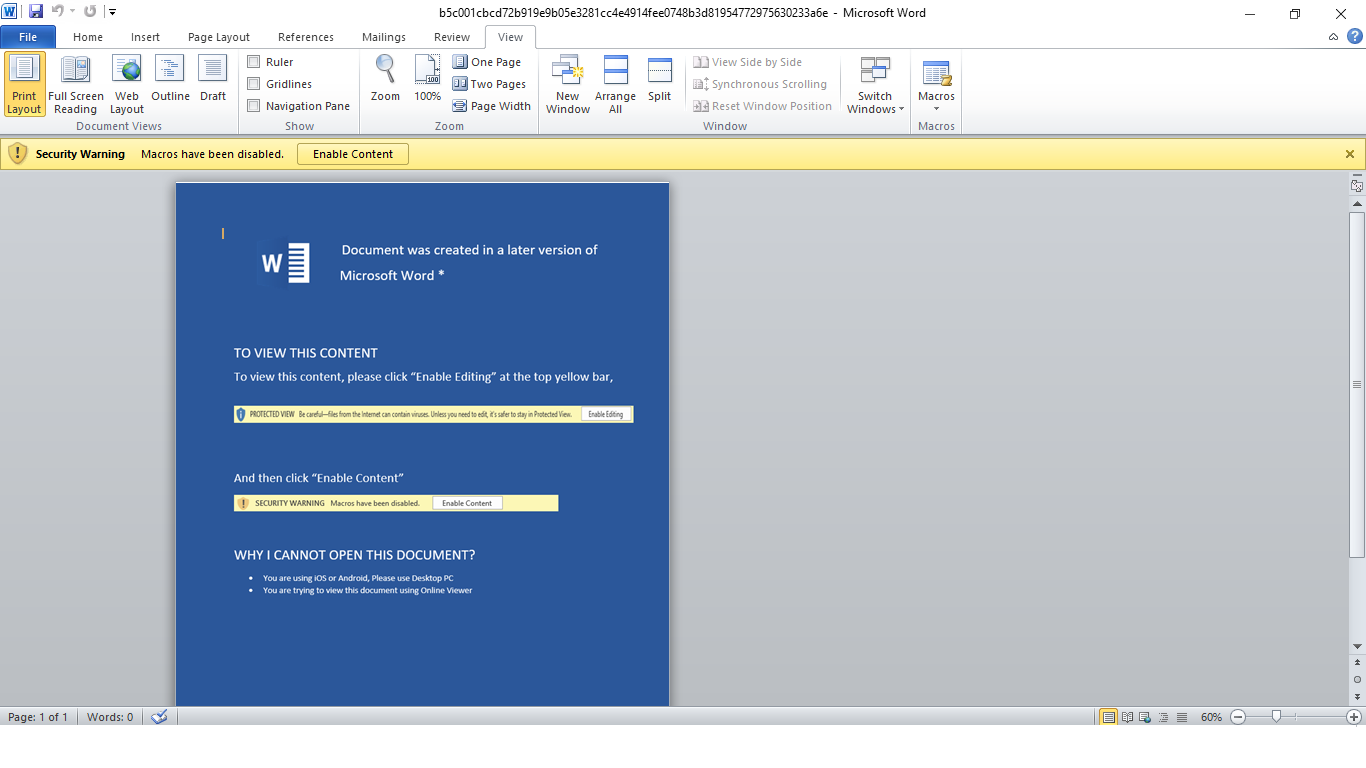
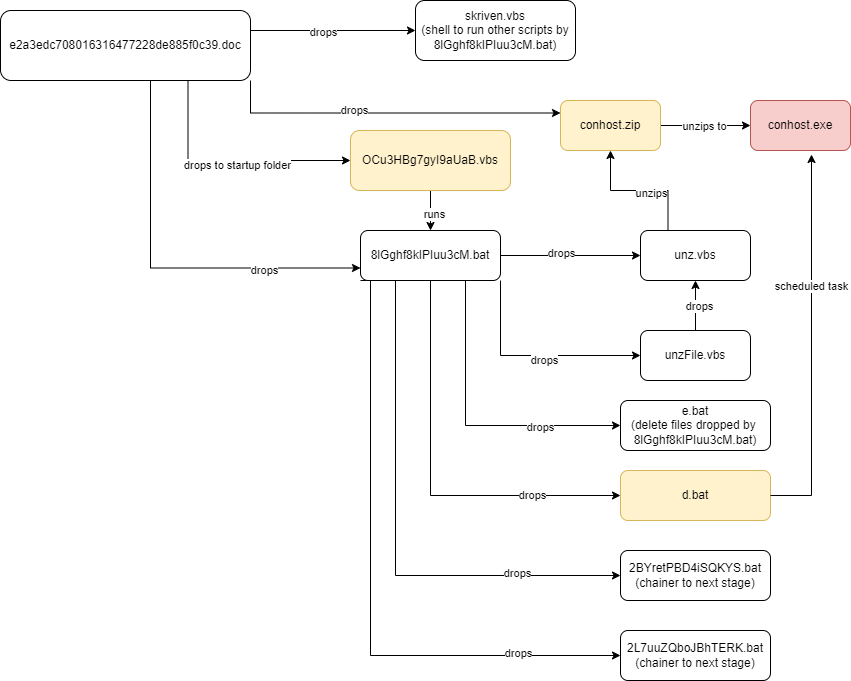
Что касается кампании, которой заинтересовались в Netskope, злоумышленники начинают её с фишинговых писем, к которым прикреплён документ Word. При открытии этого файла пользователя просят включить макросы, с помощью которых в систему и просачивается Nim-вредонос.


После запуска бэкдор перебирает список запущенных процессов, пытаясь найти инструменты анализа. Если ему это удаётся, программа сразу завершает собственный процесс.

Если же «всё чисто», зловред устанавливает соединение с удалённым сервером и ждёт инструкций. Исследователи нашли следующие адреса C2:

  • mail[.]mofa[.]govnp[.]org
  • nitc[.]govnp[.]org
  • mx1[.]nepal[.]govnp[.]org
  • dns[.]govnp[.]org

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru