



Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

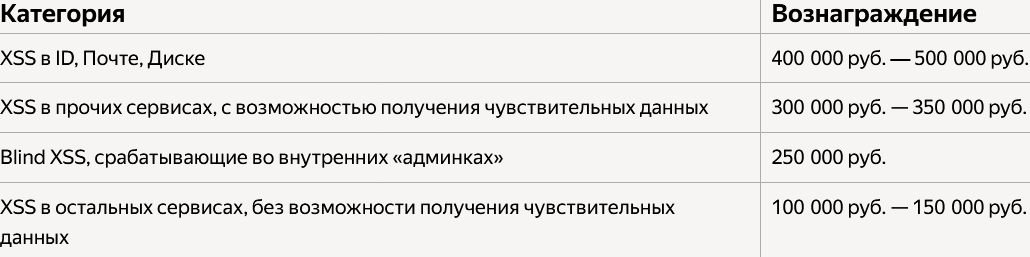
Компания «Яндекс» объявила новый конкурс в рамках программы «Охота за ошибками» (bug bounty). Участникам предстоит до 31 января искать XSS-уязвимости в различных сервисах; максимальный размер выплат за находки составит 500 тыс. рублей.

Злоумышленники обычно используют возможности XSS (межсайтового скриптинга) для обхода защиты, внедрения вредоносного кода в страницы сайтов, угона аккаунтов. В случае выявления такой уязвимости «Яндекс» обещает устранить ее в приоритетном порядке и в сжатые сроки.

Размеры выплат за XSS всех типов для конкурсантов увеличены в несколько раз. При этом, как и прежде, будут учитываться критичность уязвимости, сложность эксплойта и возможные последствия с точки зрения безопасности данных пользователей и партнеров.


Для поиска уязвимостей участники конкурса должны использовать исключительно собственные тестовые аккаунты. Пытаться получить доступ к данным других пользователей запрещено.

Объекты поиска и особенно интересующие «Яндекс» способы межсайтового скриптинга перечислены в новом разделе сайта «Охота за ошибками».

В минувшем августе в рамках bug bounty «Яндекса» был проведен конкурс на отлов уязвимостей типа IDOR (insecure direct object references, небезопасная прямая ссылка на объект) и технических ошибок, открывающих доступ к конфиденциальной информации. Суммы вознаграждений тоже были временно повышены — до 2,8 млн рублей.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru