



Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

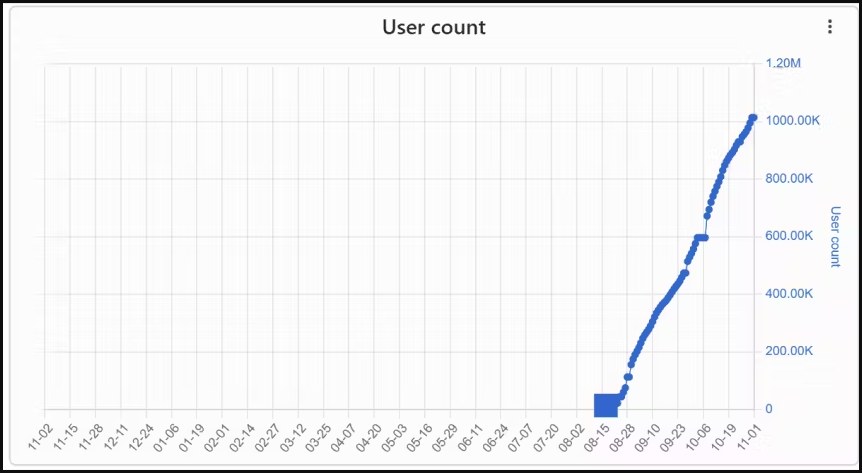
Три вредоносных расширения для браузера Chrome, маскирующихся под персональный VPN, проникли на 1,5 млн устройств. Задача таких аддонов — вытаскивать данные из интернет-обозревателей.

На фейковые расширения обратили внимание специалисты компании ReasonLabs, по словам которых вредоносная составляющая скрывалась в пиратских копиях популярных игр: Grand Theft Auto, Assassins Creed и The Sims 4.

Поскольку все аддоны размещались в Chrome Web Store, ReasonLabs уведомила Google о своих находках. Интернет-гигант, конечно, удалил все вредоносные VPN, однако их всё равно успели скачать в общей сложности 1,5 млн раз.

Речь идёт о расширениях netPlus (насчитывает миллион установок), netSave и netWin (по 500 тыс. установок на каждое). Судя по всему, авторы атакуют российских пользователей, так как большинство заражений обнаружилось в нашей стране.


Кроме того, в ReasonLabs выявили более тысячи торрент-файлов, доставляющих вредоносный инсталлятор на компьютеры пользователей. Злонамеренные VPN-расширения устанавливаются в автоматическом режиме без согласия владельца устройства.

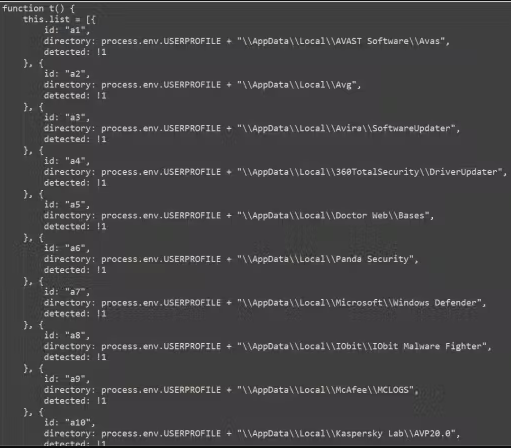
Установщик проверяет наличие работающих антивирусов, после чего сбрасывает аддон netSave (для Google Chrome) или netPlus (для Microsoft Edge).


Анализ кода показал, что аддоны получают доступ к вкладкам, cookies, хранилищу, webRequest, webRequestBlocking, declarativeNetRequest и пр.

Наиболее агрессивная функциональность — использование доступа к «offscreen», который позволяет вредоносу запускать скрипты через API Offscreen и взаимодействовать с DOM веб-страницы.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru