



В Сеть слиты тестовые версии игр и программ для iPhone 10-летней давности

В Сеть слиты тестовые версии игр и программ для iPhone 10-летней давности

В Сеть слиты тестовые версии игр и программ для iPhone 10-летней давности

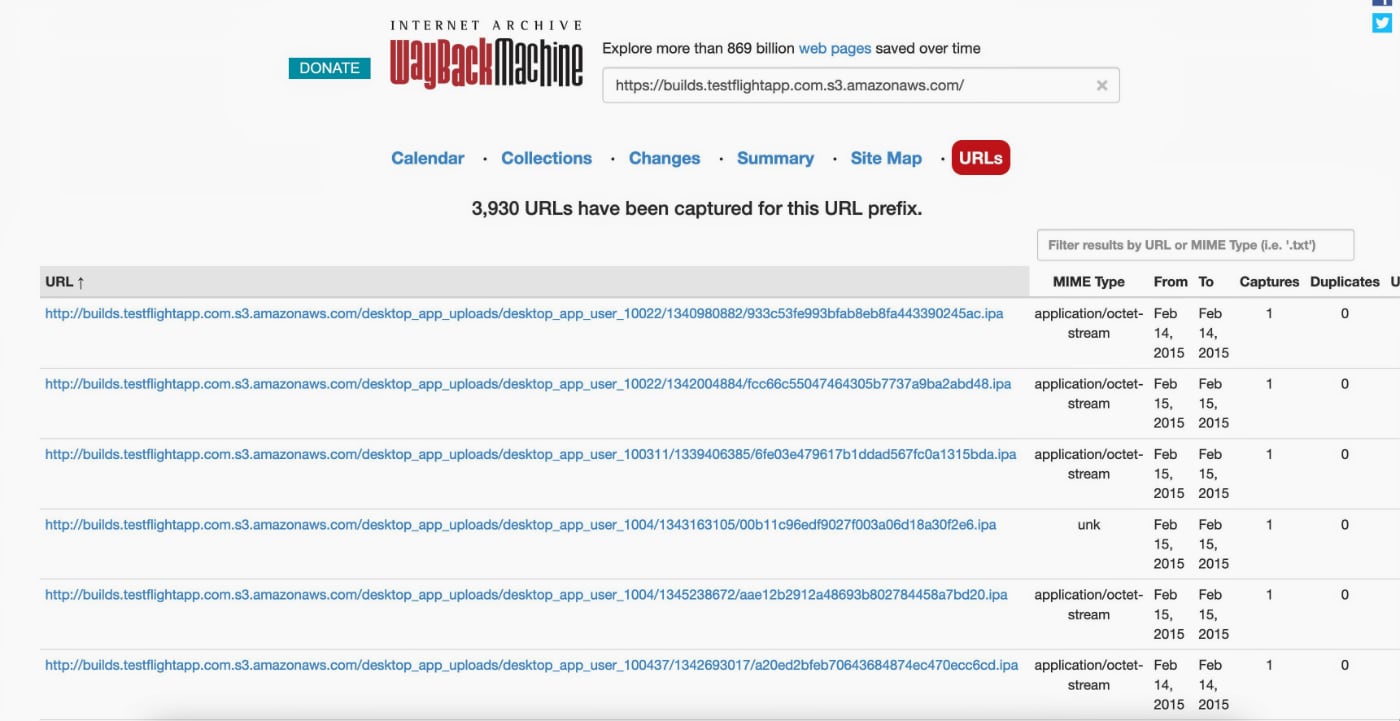
В открытом доступе обнаружен архив разработок для iOS-устройств, выгруженный с серверов Apple TestFlight. В основном это пробные сборки игр и приложений за период с 2012-го по 2015 год, в том числе версии, не попавшие в App Store.

Общий объем архивированных файлов — 1,2 Тбайт. Суммарное число программных продуктов определить трудно из-за большого количества предрелизных вариантов.

Создатели iOS-приложений используют TestFlight для расшаривания ранних сборок, прототипов и беток своих продуктов. Компания Apple купила платформу в 2014 году и в феврале 2015-го удалила все прежнее содержимое, закрыв сайт TestFlightApp.com (использовался также для тестирования Android-приложений).

В марте того же года терабайтный архив был приобщен к публичной коллекции «Архива Интернета». По всей видимости, из-за неправильного удаления он остался в кеше, и активистам удалось его оттуда добыть. Возможно также, что они, узнав о скором закрытии сервиса, просто выкачали файлы из плохо защищенного облачного хранилища.

Как бы то ни было, до недавнего времени об этом мало кто знал — пока в X, он же Twitter, не появилось сообщение об интересной находке. Энтузиасты тут же принялись изучать содержимое архива; раскопки помимо прочего выявили неизданные игры и приложения — например, несколько серий Angry Birds, не дождавшихся выпуска.

К сожалению, загрузить игрушку 10-летней давности на современный iPhone и предаться ностальгии не удастся: она просто не запустится.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru