



Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

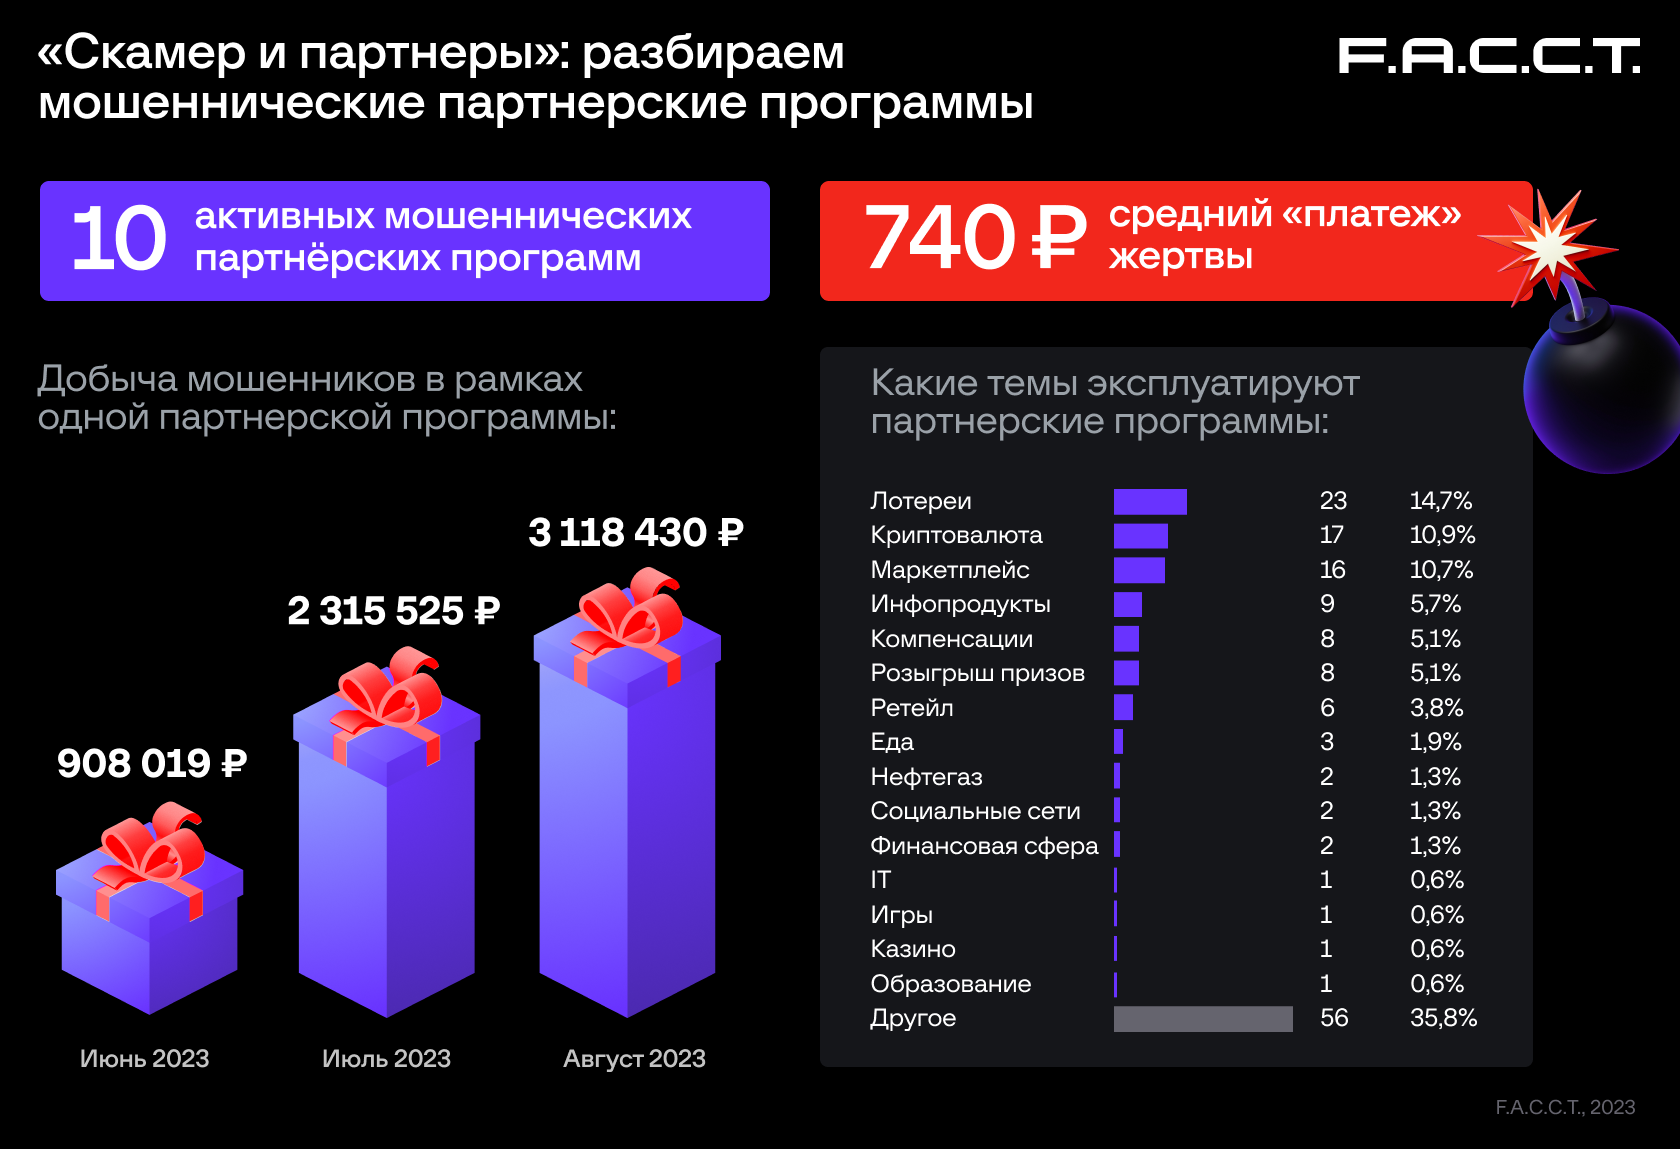
В этом году эксперты F.A.С.С.T. выявили 10 активных мошеннических партнёрских программ, участники которых атакуют в основном пользователей из России. Наибольшее распространение получили приманки в виде выигрышей в лотерею и криптоинвестиций.

Подобные партнерки позволяют злоумышленникам масштабировать свои операции, увеличить охват мишеней и повысить прибыль за счет разделения задач (привлечение трафика, создание фишинговых страниц, рассылка сообщений-ловушек). Готовые шаблоны, ресурсы, трафик можно приобрести на специализированных маркетплейсах и в закрытых телеграм-каналах.

Автор предложения (оффера) регистрирует домен, создает мошеннические страницы, размещает их на хостинге и выставляет оффер на платформе партнерской программы. В среднем на обнаруженных платформах размещалось по 156 активных офферов (зафиксированный максимум — 746).

По тематике поддельные ресурсы различны, но по большей части посвящены лотереям (популярен выбор коробочки с призом), инвестициям в криптовалюты, мифическим акциям маркетплейсов. Иногда посетителям предлагают купить «красивое» доменное имя для сайта.

Админы партнерок проверяют созданный в рамках оффера сайт и предоставляют фишинговые или платежные формы, которыми его можно дополнить. Исполнители выбирают оффер, получают реферальную ссылку и привлекают трафик, распространяя ее URL через имейл, СМС, в соцсетях и мессенджерах.

В 87% случаев такие рассылки были ориентированы на русскоязычных пользователей. Так, недавно подобные письма массово пришли на корпоративные ящики менеджмента Selectel — об этом вчера, 13 декабря, рассказал на пресс-конференции по итогам года директор по продуктам компании Константин Ансимов.

В среднем на платформах обнаруженных экспертами партнерок, размещалось по 156 активных предложений-офферов (в одном предложении — 746). Участие в таких программах обычно приносит порядка 4,3 млн рублей в месяц. При этом 60-90% украденных сумм получают партнеры, остальное — авторы офферов.

«Несмотря на то что партнерские программы существуют уже как минимум с 2018 года, подобные формы нелегального бизнеса в последнее время пользуются особой популярностью у злоумышленников, — отметил Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Количество используемых брендов в схемах активно расширяется, нанося как материальный ущерб жертвам схемы, так и репутационный — эксплуатируемым брендам».

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru