



Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

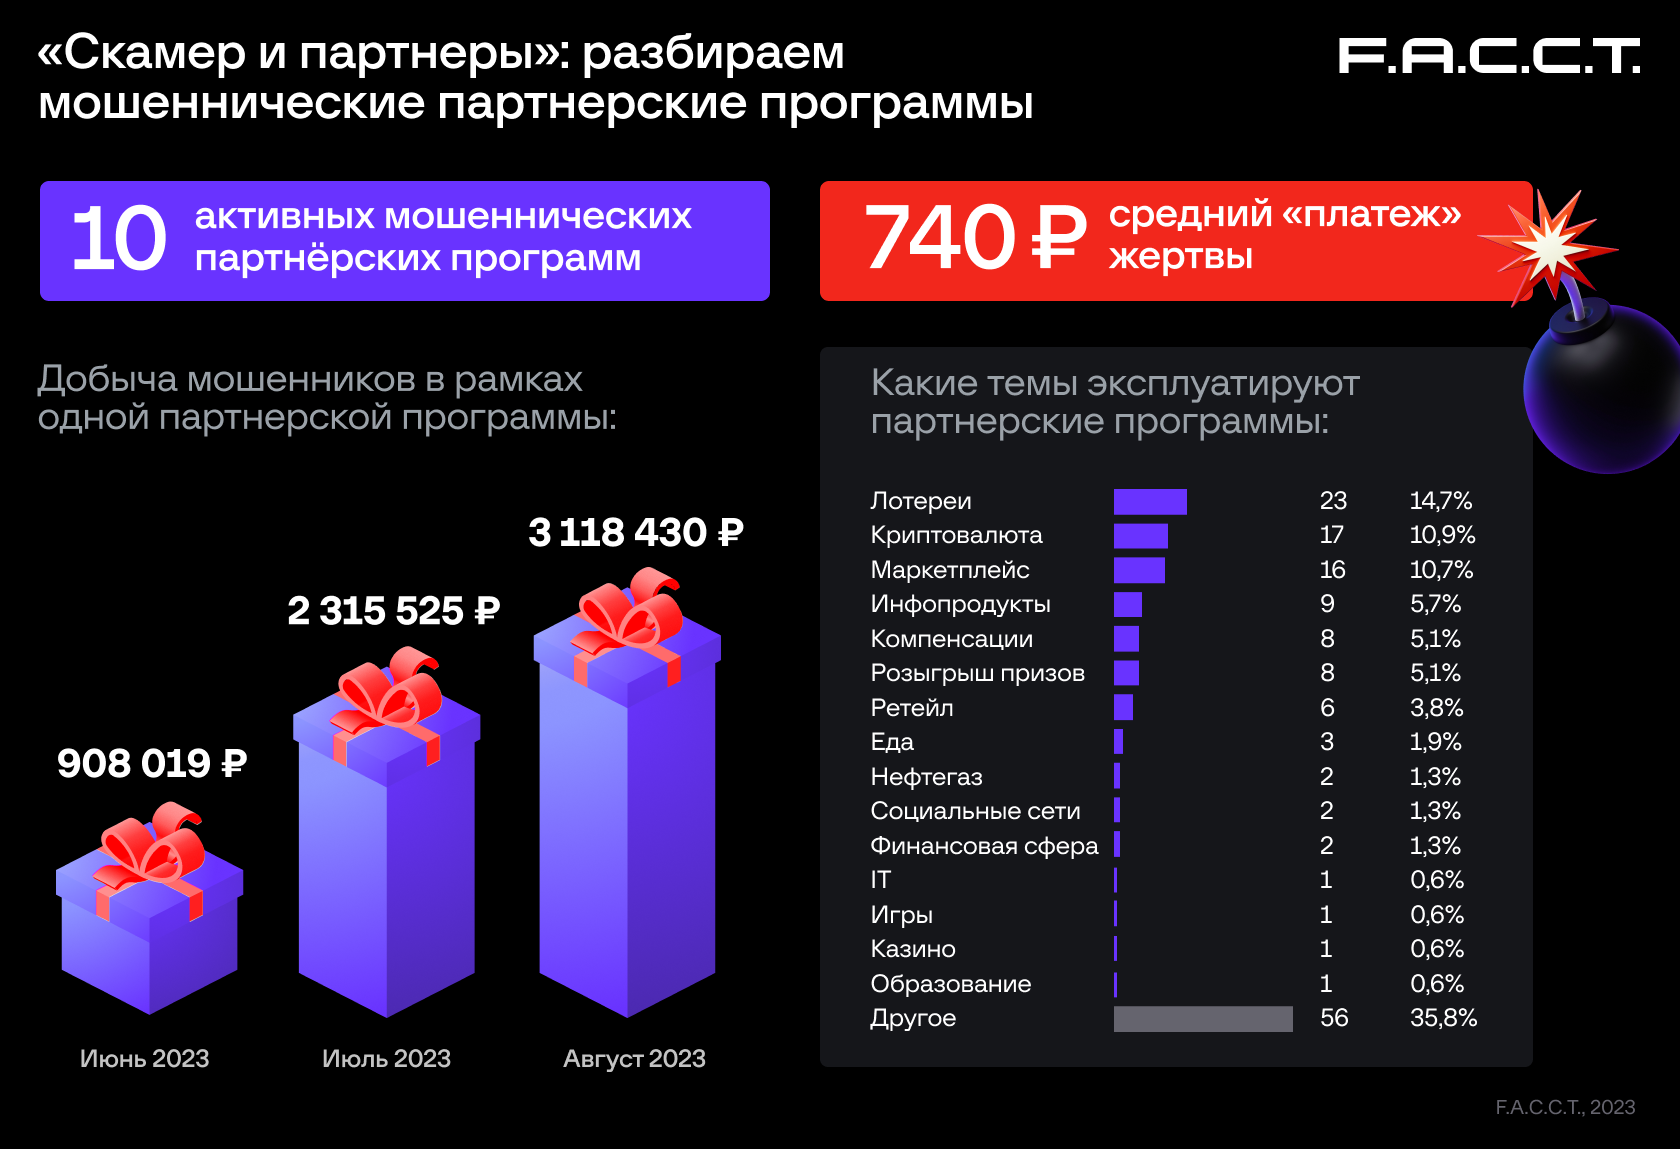
В этом году эксперты F.A.С.С.T. выявили 10 активных мошеннических партнёрских программ, участники которых атакуют в основном пользователей из России. Наибольшее распространение получили приманки в виде выигрышей в лотерею и криптоинвестиций.

Подобные партнерки позволяют злоумышленникам масштабировать свои операции, увеличить охват мишеней и повысить прибыль за счет разделения задач (привлечение трафика, создание фишинговых страниц, рассылка сообщений-ловушек). Готовые шаблоны, ресурсы, трафик можно приобрести на специализированных маркетплейсах и в закрытых телеграм-каналах.

Автор предложения (оффера) регистрирует домен, создает мошеннические страницы, размещает их на хостинге и выставляет оффер на платформе партнерской программы. В среднем на обнаруженных платформах размещалось по 156 активных офферов (зафиксированный максимум — 746).

По тематике поддельные ресурсы различны, но по большей части посвящены лотереям (популярен выбор коробочки с призом), инвестициям в криптовалюты, мифическим акциям маркетплейсов. Иногда посетителям предлагают купить «красивое» доменное имя для сайта.

Админы партнерок проверяют созданный в рамках оффера сайт и предоставляют фишинговые или платежные формы, которыми его можно дополнить. Исполнители выбирают оффер, получают реферальную ссылку и привлекают трафик, распространяя ее URL через имейл, СМС, в соцсетях и мессенджерах.

В 87% случаев такие рассылки были ориентированы на русскоязычных пользователей. Так, недавно подобные письма массово пришли на корпоративные ящики менеджмента Selectel — об этом вчера, 13 декабря, рассказал на пресс-конференции по итогам года директор по продуктам компании Константин Ансимов.

В среднем на платформах обнаруженных экспертами партнерок, размещалось по 156 активных предложений-офферов (в одном предложении — 746). Участие в таких программах обычно приносит порядка 4,3 млн рублей в месяц. При этом 60-90% украденных сумм получают партнеры, остальное — авторы офферов.

«Несмотря на то что партнерские программы существуют уже как минимум с 2018 года, подобные формы нелегального бизнеса в последнее время пользуются особой популярностью у злоумышленников, — отметил Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Количество используемых брендов в схемах активно расширяется, нанося как материальный ущерб жертвам схемы, так и репутационный — эксплуатируемым брендам».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru