



В бетке iOS 17.3 нашли новые принципы защиты украденных iPhone

В бетке iOS 17.3 нашли новые принципы защиты украденных iPhone

В бетке iOS 17.3 нашли новые принципы защиты украденных iPhone

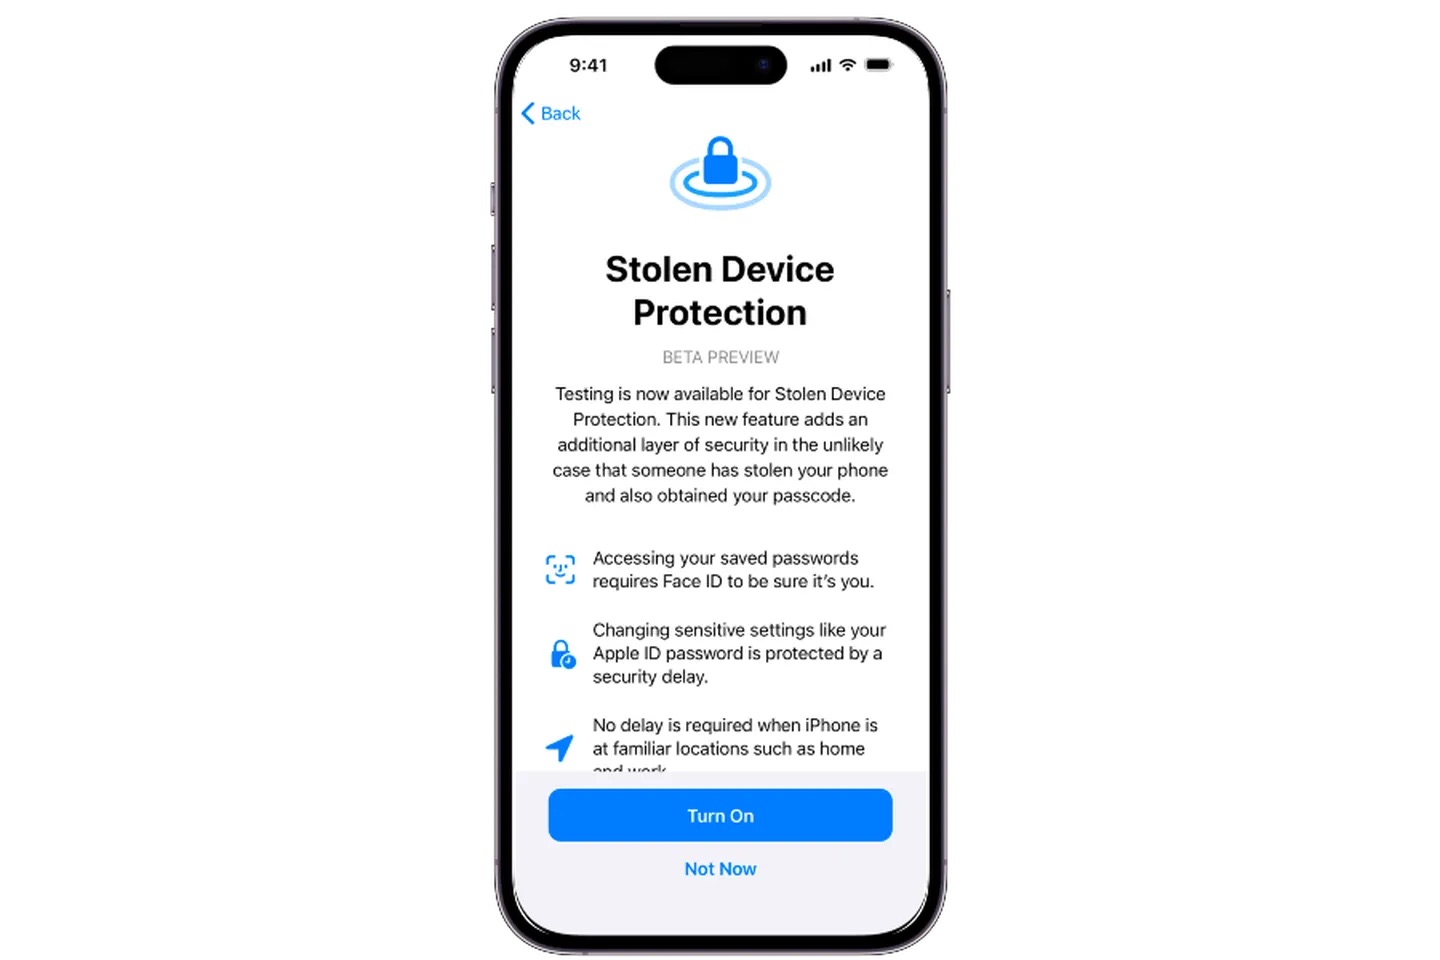
Apple на днях выпустила первую бетку iOS 17.3, в которой уже нашлись интересные нововведения по части конфиденциальности. На этот раз девелоперы уделили внимание защите украденного девайса: злоумышленник не сможет ввести пасскод для доступа к аккаунтам и паролям.

Новые защитные меры, которые пока тестируются в бета-версии, диктуют обязательное использование аутентификации по Face ID или Touch ID перед доступом к конфиденциальным настройкам и данным.

Например, чтобы просмотреть сохранённые в Safari пароли, придётся просканировать лицо или отпечаток пальца. Для этого в iOS 17.3 надо включить функцию «Защита украденных устройств» (Stolen Device Protection).


Как только вы активируете новые возможности, iPhone будет требовать биометрическую аутентификацию для доступа к связке паролей iCloud, отправки денег из Apple Cash и ряда других действий.

Таким образом, нововведения затруднят ворам смену паролей или получение важной информации, даже в том случае, если они знают код для разблокировки устройства.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru