



В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

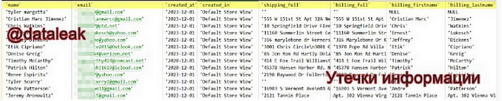
На одном из теневых форумов выставлена на продажу база данных пользователей сайта everlast.com. Судя по содержанию записей, владельцы аккаунтов в основном создают их для покупки спортивной экипировки бренда Everlast из первых рук.

О новой неприятной находке сообщил телеграм-канал «Утечки информации». Украденная база содержит 400 тыс. строк с такой информацией, как имя, пол, имейл, хеш пароля, адрес для доставки товаров, дата создания и активность аккаунта, ID группы пользователей, ID интернет-магазина, данные об использовании услуг (биллинг платежей).

Команда @dataleak проверила имейл-адреса из опубликованного фрагмента, используя функцию регистрации аккаунта на everlast.com. Оказалось, что их владельцы действительно числятся в базе сайта.


В начале этого года злоумышленники украли базу данных почитателей другого известного спортивного бренда — Puma. Выставленный на продажу SQL-дамп содержал около 330 тыс. записей с ПДн пользователей сайта ru.puma.com (закрылся еще в марте из-за прекращения поставок в Россию).

Вчера стало известно о еще одной утечке, затронувшей спортсменов и любителей. В Сеть слили базу данных участников акции «Зеленый марафон 2015». В открытый доступ попали 60 тыс. записей с ПДн бегунов, среди которых были также дети.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru