



В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

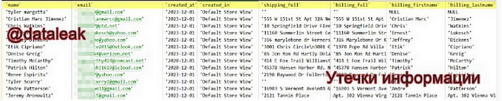
На одном из теневых форумов выставлена на продажу база данных пользователей сайта everlast.com. Судя по содержанию записей, владельцы аккаунтов в основном создают их для покупки спортивной экипировки бренда Everlast из первых рук.

О новой неприятной находке сообщил телеграм-канал «Утечки информации». Украденная база содержит 400 тыс. строк с такой информацией, как имя, пол, имейл, хеш пароля, адрес для доставки товаров, дата создания и активность аккаунта, ID группы пользователей, ID интернет-магазина, данные об использовании услуг (биллинг платежей).

Команда @dataleak проверила имейл-адреса из опубликованного фрагмента, используя функцию регистрации аккаунта на everlast.com. Оказалось, что их владельцы действительно числятся в базе сайта.


В начале этого года злоумышленники украли базу данных почитателей другого известного спортивного бренда — Puma. Выставленный на продажу SQL-дамп содержал около 330 тыс. записей с ПДн пользователей сайта ru.puma.com (закрылся еще в марте из-за прекращения поставок в Россию).

Вчера стало известно о еще одной утечке, затронувшей спортсменов и любителей. В Сеть слили базу данных участников акции «Зеленый марафон 2015». В открытый доступ попали 60 тыс. записей с ПДн бегунов, среди которых были также дети.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru