



Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Valve, один из крупнейших разработчиков видеоигр, устранил уязвимость HTML-инъекции в Counter-Strike 2 (CS2), которую злоумышленники использовали для внедрения изображений и получения IP-адресов игроков.

Изначально разработчики полагали, что это более серьёзная проблема межсайтового скриптинга (XSS), позволяющая выполнить JavaScript-код на стороне жертвы.

Однако позже выяснилось, что речь идёт лишь о проблеме HTML-инъекции, которая допускает внедрение графических изображений. Всё дело в том, что Counter-Strike 2 использует интерфейс Valve Panorama, завязанный на CSS, HTML и JavaScript.

Девелоперы могут сконфигурировать поля для ввода и разрешить HTML вместо санитизации до обычной строки. Если такое поле допускает HTML, любой введённый текст будет выводиться в качестве языка разметки.

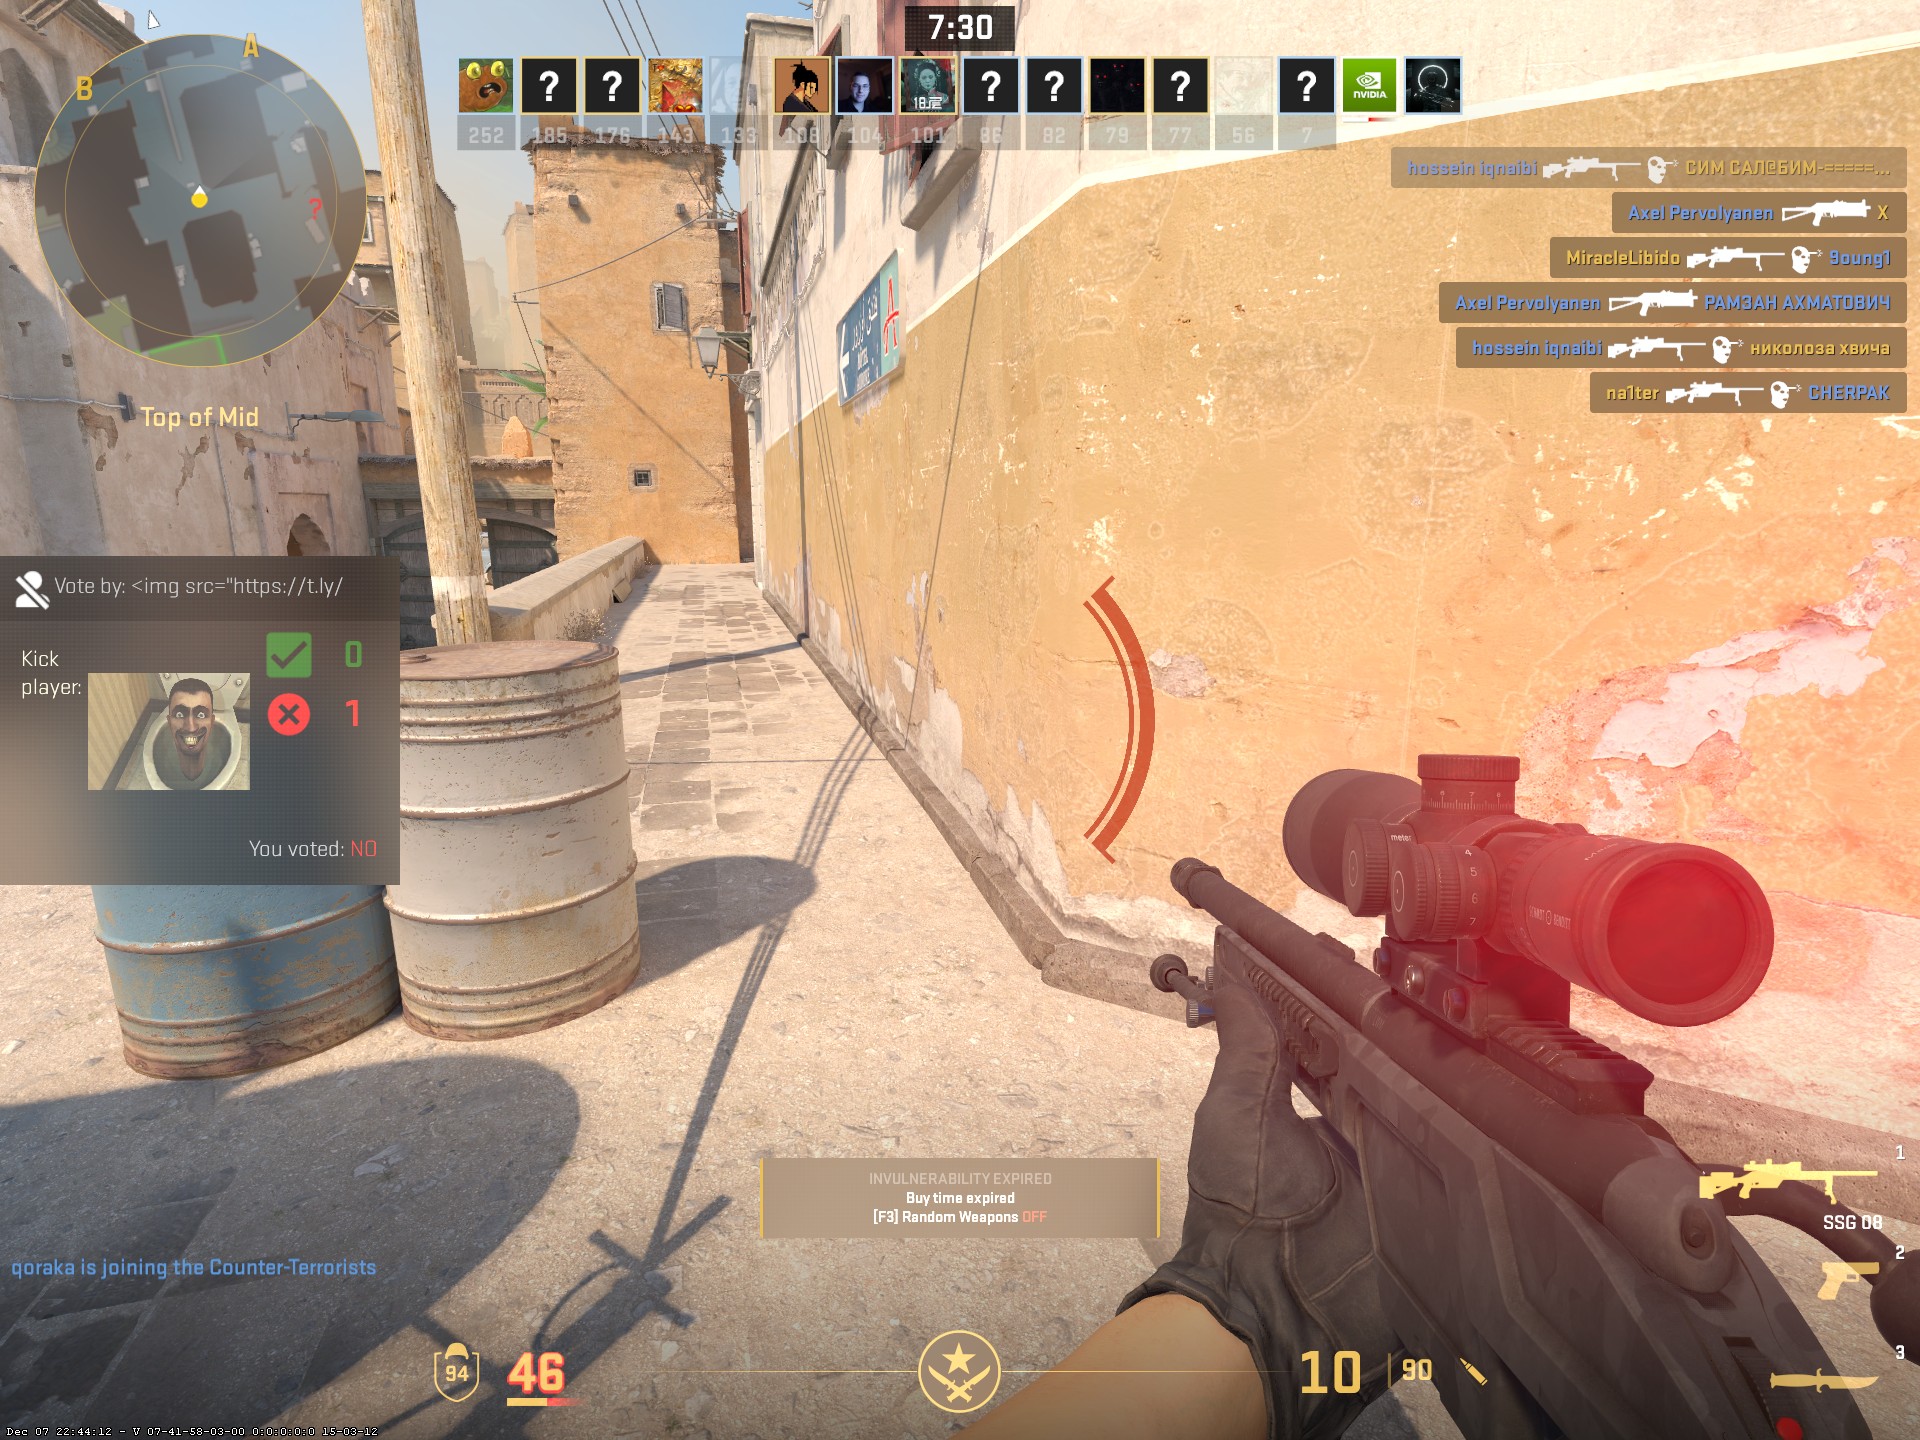
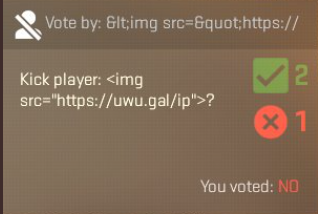
Игроки в Counter-Strike вчера пожаловались на использование лазейки внедрения HTML для инъекции изображений в панель для голосования за выброс какого-либо геймера из игры.

Источник: @valluXD


Сначала любители CS2 использовали баг ради веселья, однако нашлись и те, кто с его помощью начал получать IP-адреса других игроков. Для этого достаточно было задействовать тег <img> для открытия скрипта, логирующего IP.

Как можно было использовать полученную информацию? Ну, например, злоумышленники могли запустить DDoS-атаки, которые бы выбили конкретных геймеров из матча.

Источник: @aquaismissing


К счастью, Valve выпустила обновление весом 7 МБ, которое должно устранить этот неприятный баг.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru