



Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Valve, один из крупнейших разработчиков видеоигр, устранил уязвимость HTML-инъекции в Counter-Strike 2 (CS2), которую злоумышленники использовали для внедрения изображений и получения IP-адресов игроков.

Изначально разработчики полагали, что это более серьёзная проблема межсайтового скриптинга (XSS), позволяющая выполнить JavaScript-код на стороне жертвы.

Однако позже выяснилось, что речь идёт лишь о проблеме HTML-инъекции, которая допускает внедрение графических изображений. Всё дело в том, что Counter-Strike 2 использует интерфейс Valve Panorama, завязанный на CSS, HTML и JavaScript.

Девелоперы могут сконфигурировать поля для ввода и разрешить HTML вместо санитизации до обычной строки. Если такое поле допускает HTML, любой введённый текст будет выводиться в качестве языка разметки.

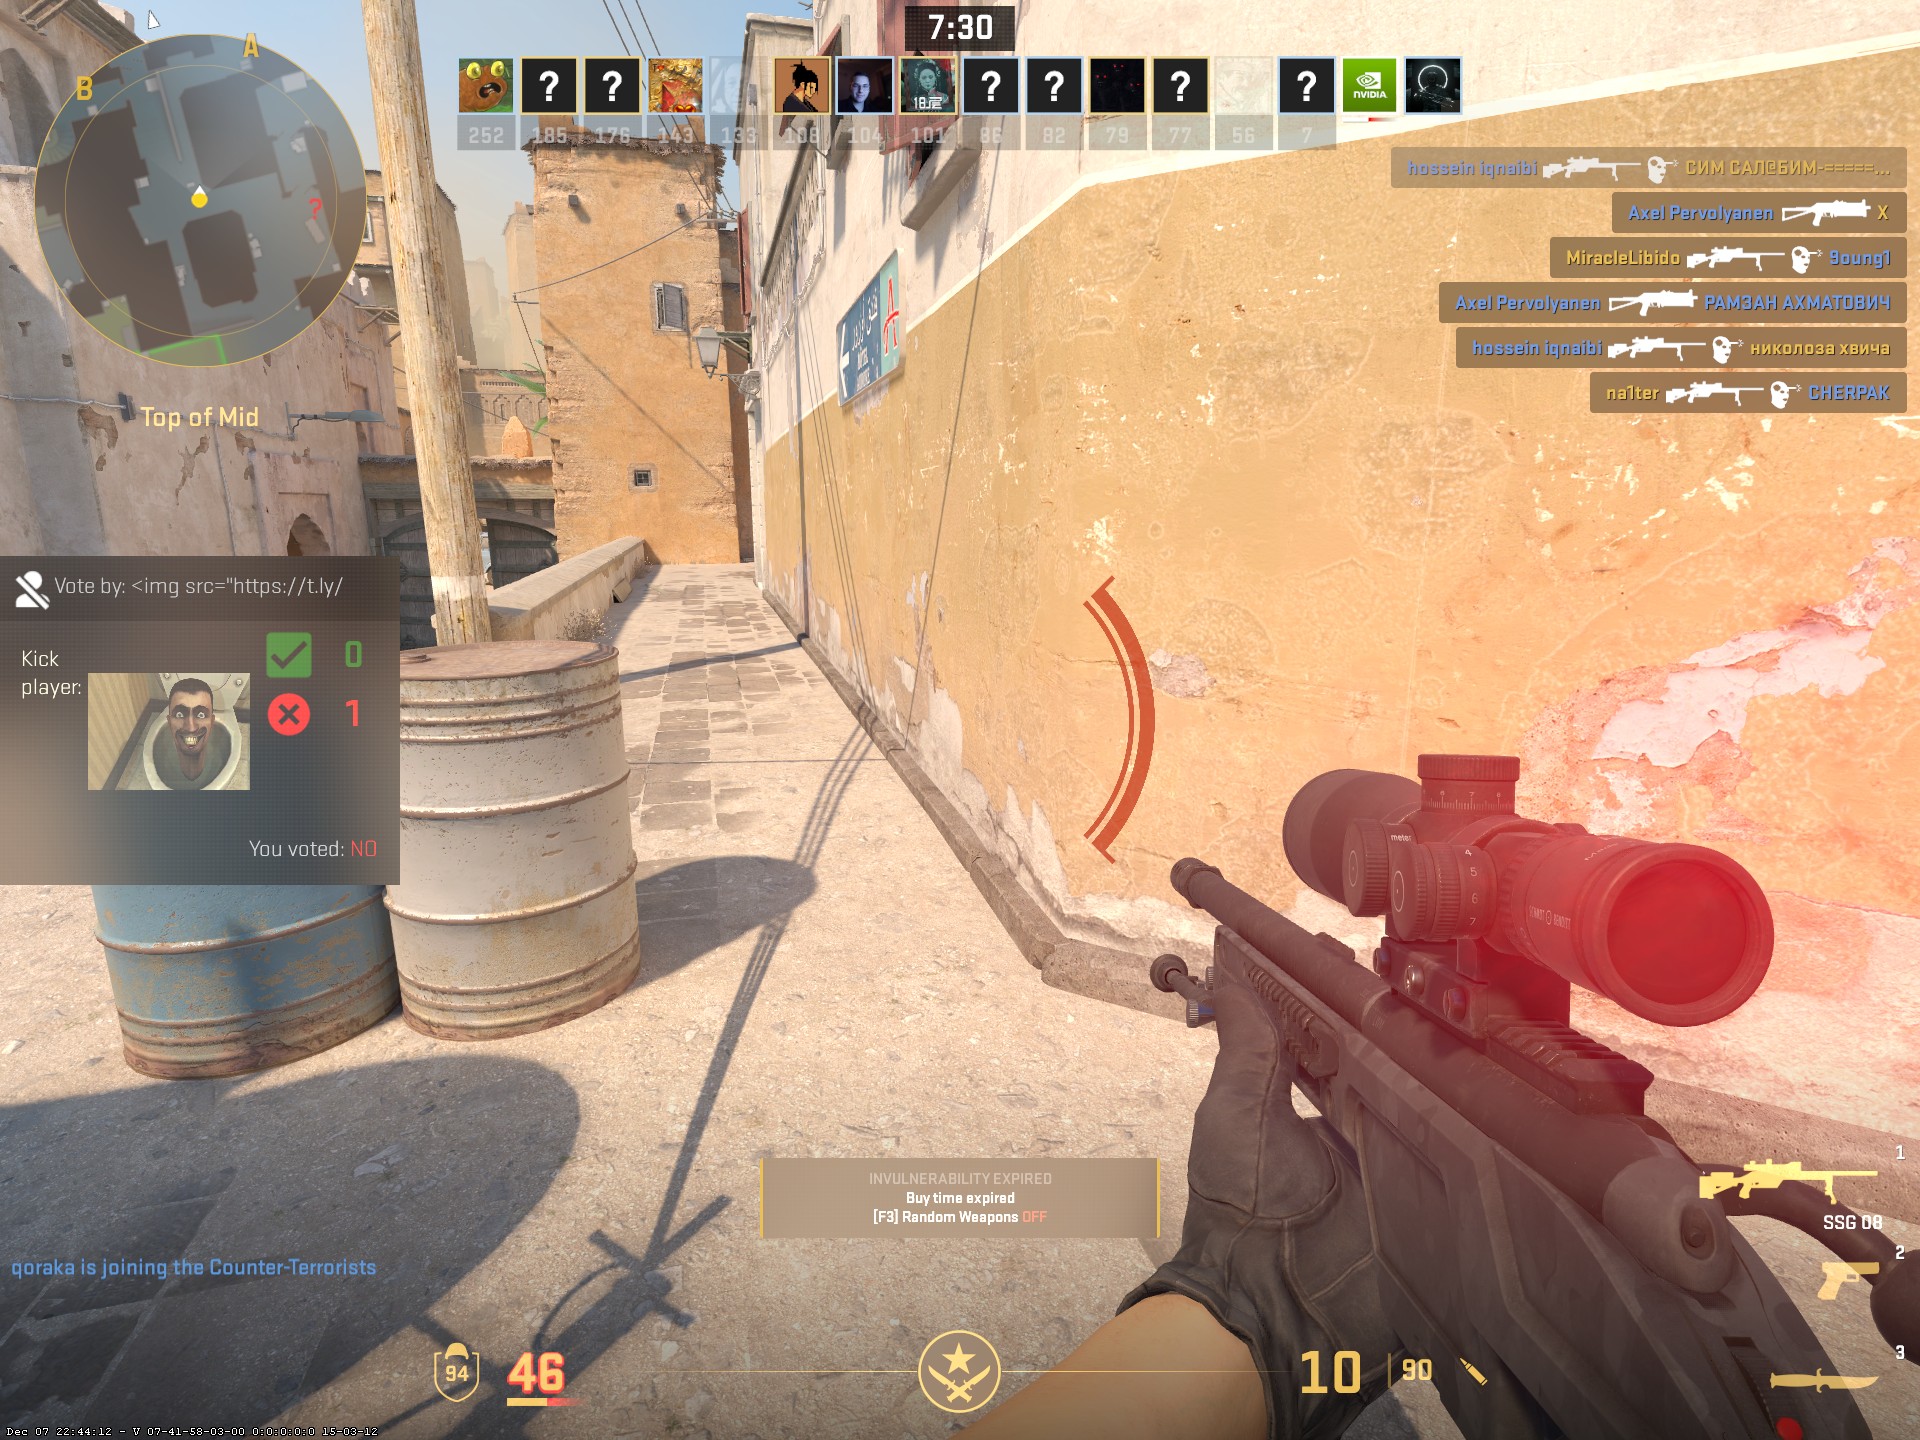
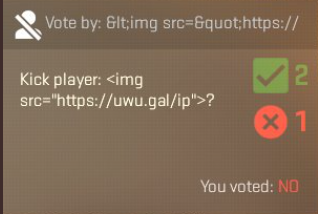
Игроки в Counter-Strike вчера пожаловались на использование лазейки внедрения HTML для инъекции изображений в панель для голосования за выброс какого-либо геймера из игры.

Источник: @valluXD


Сначала любители CS2 использовали баг ради веселья, однако нашлись и те, кто с его помощью начал получать IP-адреса других игроков. Для этого достаточно было задействовать тег <img> для открытия скрипта, логирующего IP.

Как можно было использовать полученную информацию? Ну, например, злоумышленники могли запустить DDoS-атаки, которые бы выбили конкретных геймеров из матча.

Источник: @aquaismissing


К счастью, Valve выпустила обновление весом 7 МБ, которое должно устранить этот неприятный баг.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru