



Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

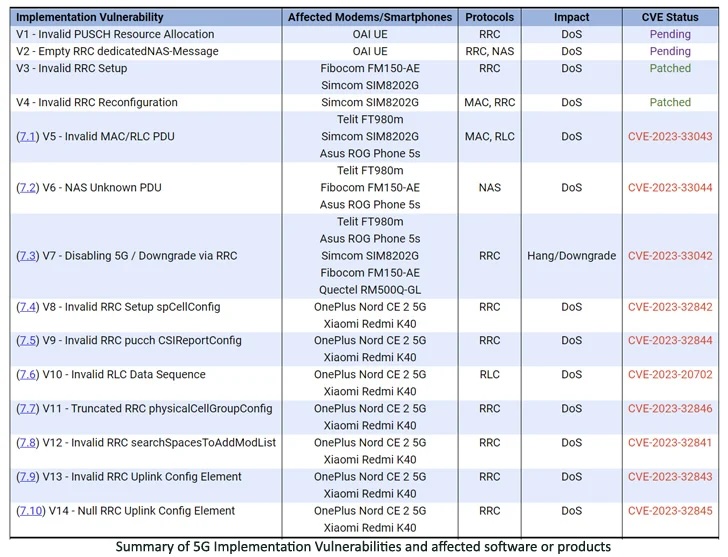
Больше десяти уязвимостей, объединённых под именем 5Ghoul, затрагивают прошивку 5G-модемов от крупных производителей вроде MediaTek и Qualcomm. Эти бреши угрожают не только USB- и IoT-модемам, но и сотням смартфонов на Android и iOS.

Из 14 выявленных уязвимостей десять затрагивают 5G-модемы MediaTek и Qualcomm, три получили высокую степень риска. Исследователи из команды ASSET (Automated Systems SEcuriTy), обнаружившие эти проблемы, пишут в отчёте:

«5Ghoul можно использовать для запуска кибератак, которые приведут к разрыву соединений, а также зависаниям, требующим ручной перезагрузки или даунгрейда с 5G до 4G».

Такого рода атаки, по словам специалистов, угрожают 714 моделям смартфонов от 24 производителей, включая Vivo, Xiaomi, OPPO, Samsung, Honor, Motorola, realme, OnePlus, Huawei, ZTE, Asus, Sony, Meizu, Nokia, Apple и Google.

К слову, ранее ASSET сообщала об уязвимостях BrakTooth и SweynTooth. Обе также были проблемой для Bluetooth-девайсов.

Что касается 5Ghoul, в этом случае задача атакующего — обманом заставить смартфон (или любое другое устройство с поддержкой 5G) подключиться к вредоносной базовой станции.

Демонстрацию работы эксплойта для 5Ghoul исследователи записали на видео:


«Злоумышленнику не надо знать какой-либо конфиденциальной информации об устройстве жертвы или данных сим-карты, чтобы завершить регистрацию в сети NAS», — объясняют эксперты.

«Единственное, что понадобится, — выдать себя за легитимную базовую станцию, используя параметры подключения известной вышки сотовой связи».


В проведении атаки могут помочь приложения вроде Cellular-Pro, определяющие показания индикатора относительной мощности сигнала (RSSI) и способные заставить целевой девайс подключится к вредоносной станции.

Из 14 выявленных брешей наибольший интерес вызывает CVE-2023-33042, позволяющая злоумышленнику в пределах радиосигнала совершить даунгрейд 5G или провести DoS-атаку с помощью специально подготовленного фрейма Radio Resource Control (RRC).


В настоящий момент доступны патчи от MediaTek и Qualcomm для 12 из 14 уязвимостей.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru