



WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

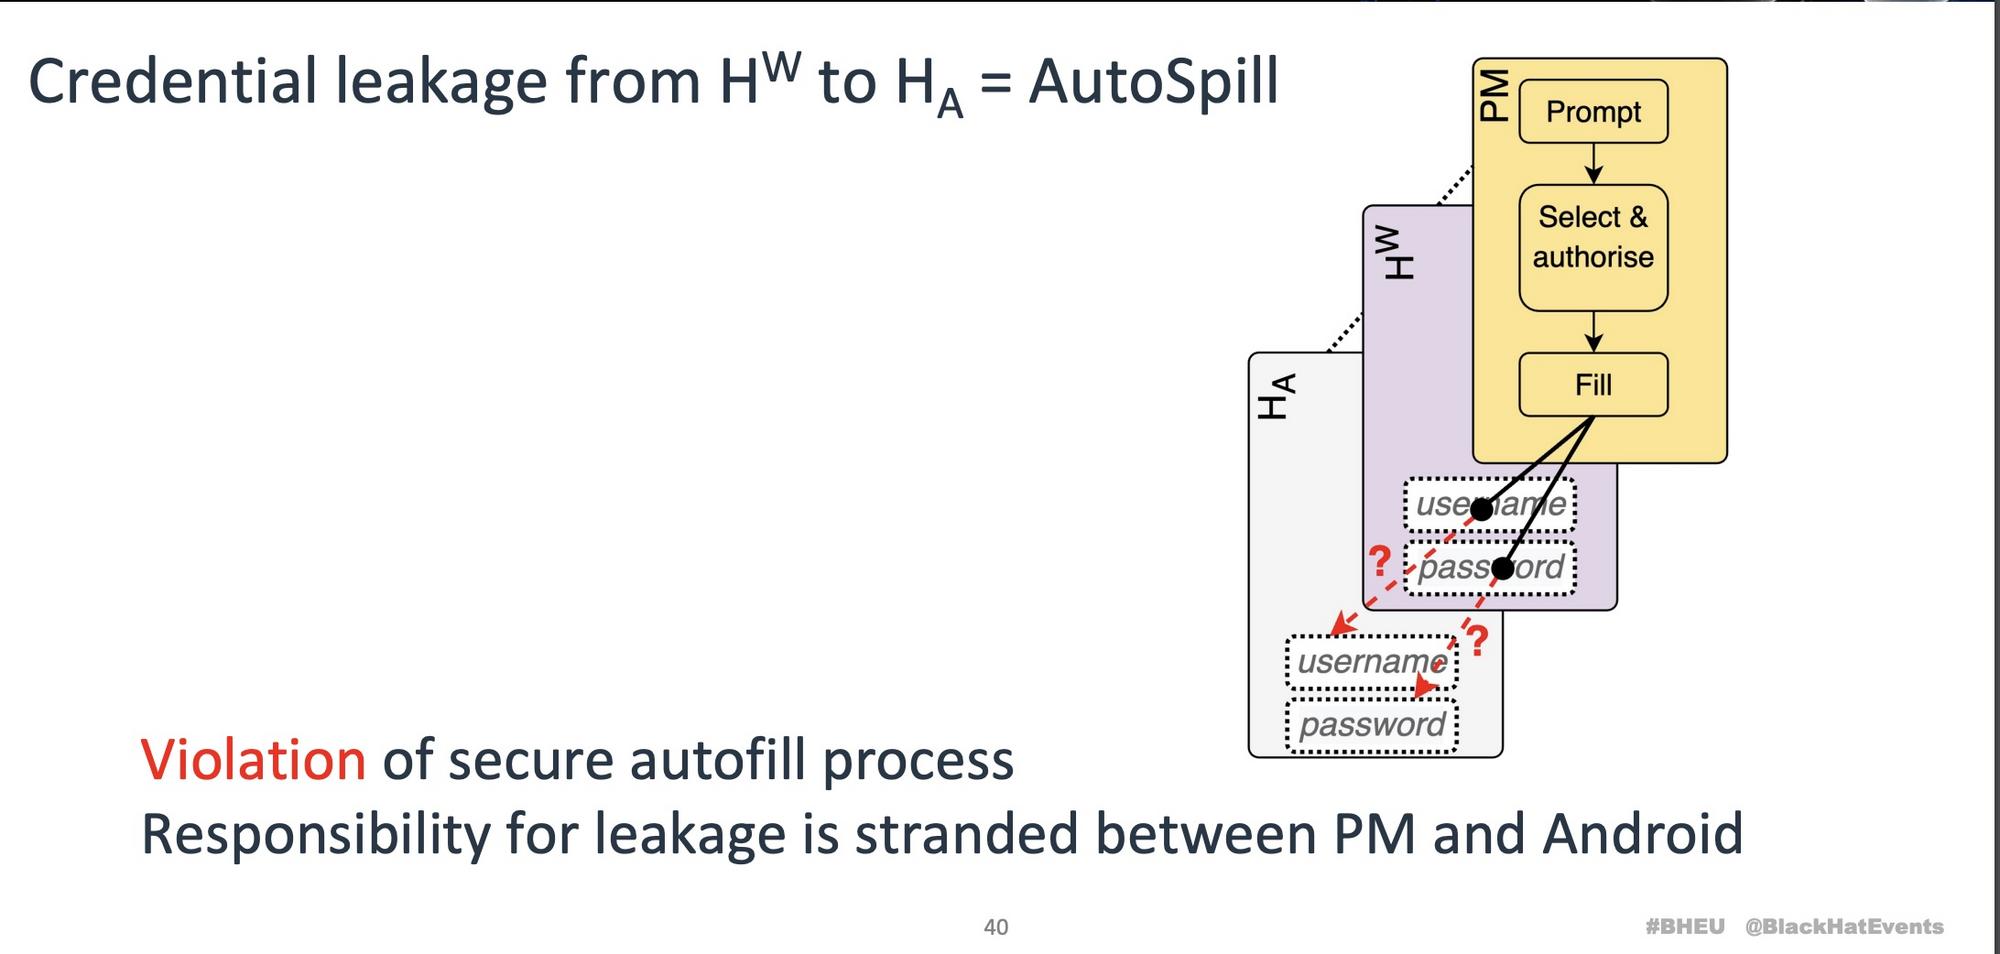
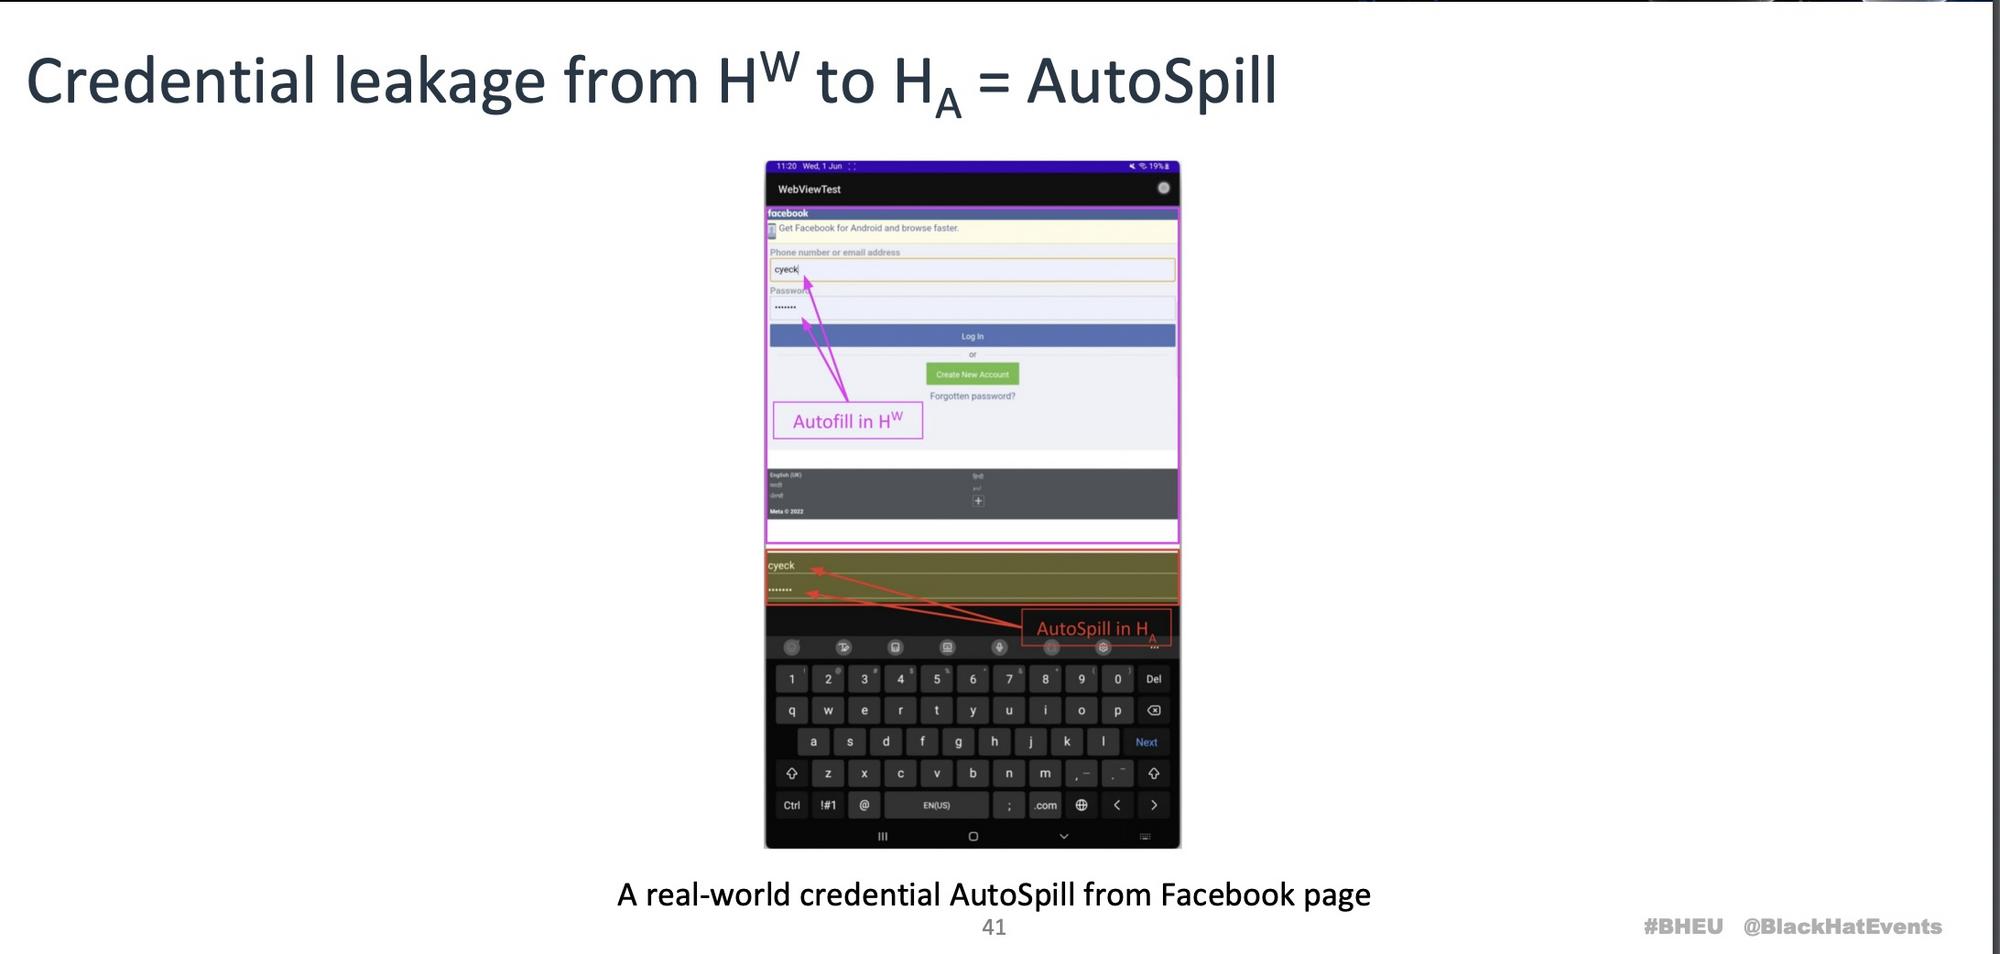
Специалисты продемонстрировали метод извлечения учётных данных из наиболее популярных менеджеров паролей на Android-устройствах. Суть этого метода кроется в использовании функциональности автозаполнения, которой располагает компонент мобильной ОС — WebView.

Способ кражи паролей исследователи продемонстрировали на конференции Black Hat Europe. В демонстрации фигурировало множество приложений для сохранения и управления учётными данными.

Эксперты, описавшие свои выводы в отчёте, назвали эту уязвимость «AutoSpill». Поскольку менеджеры паролей постепенно набирают популярность — например, в США 34% опрошенных пользователей используют такой софт в 2023 году (годом ранее — 21%) — «AutoSpill» представляет серьёзную угрозу для владельцев мобильных устройств.

«Если на девайсе установлено вредоносное приложение, оно без труда вытащит учётные данные жертвы. Никакого фишинга или других похожих приёмов не требуется», — объясняют исследователи.

«Самое плохое — такие программы могут размещаться на официальных площадках вроде Google Play Store, что позволит им добраться до многих пользователей».

При этом специалисты не уверены, использовал ли кто-либо AutoSpill в реальных кибератаках. Сразу после обнаружения уязвимости эксперты разослали разработчикам затронутых менеджеров паролей соответствующие уведомления, чтобы они смогли оперативно подготовить патчи.


«Они ответили, что это не их зона ответственности, а проблема исключительно платформы Android. Мы пытались спорить и потратили много времени на объяснение сути бреши, но к положительному результату это не привело», — вспоминает Анкит Гангвал, один из специалистов.

Однако не все девелоперы проявили такую упёртость. Например, разработчики 1Password, изучив сообщения об уязвимости, обещали устранить проблему. обозримом будущем.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru