



Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Исследователи из Eurecom разработали шесть новых векторов кибератаки, получивших общее имя — «BLUFFS». Они позволяют скомпрометировать Bluetooth-сессии, провести атаку вида «Человек посередине» (man-in-the-middle, MitM) и действовать от лица подключаемого устройства.

Специалист Даниэле Антониоли, выявивший эти векторы, объясняет, что BLUFFS опирается на две ранее неописанных уязвимости в стандарте Bluetooth. Они связаны со способом получения ключей сессии и расшифровкой данных при обмене.

Обнаруженные бреши не относятся к какой-либо аппаратной или софтовой конфигурации, а являются, в сущности, архитектурными. Другими словами, проблемы затрагивают Bluetooth на базовом уровне.

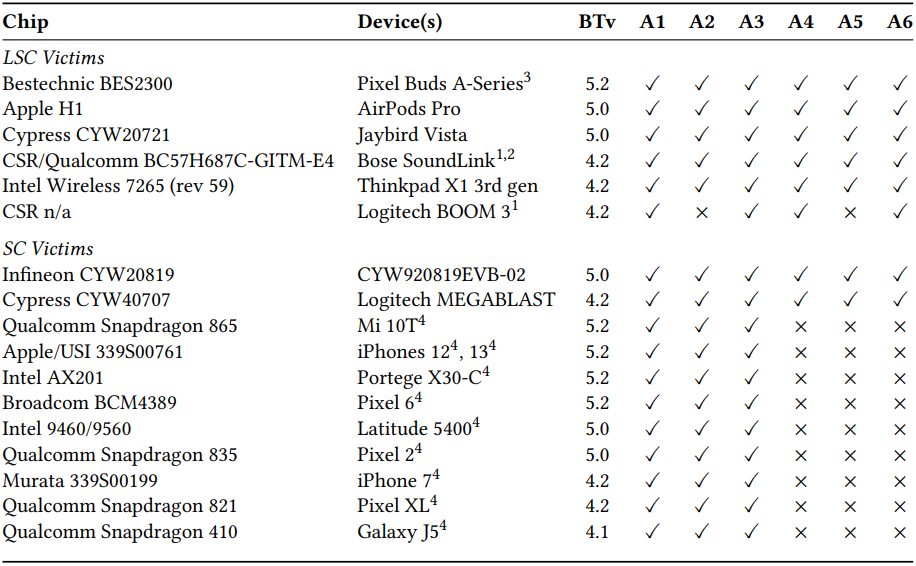
Обе уязвимости объединили под одним идентификаторов — CVE-2023-24023. Известно, что они влияют на спецификации Bluetooth с 4.2 по 5.4.

Таким образом, учитывая распространённость этого беспроводного стандарта, BLUFFS угрожает миллиардам устройств, среди которых ноутбуки, смартфоны и другие мобильные девайсы.

С помощью цепочки эксплойтов BLUFFS условные злоумышленники могут нарушить защиту сессий Bluetooth и поставить под угрозу конфиденциальность коммуникаций между соответствующими устройствами.

Основу BLUFFS составляют уязвимости в процессе получения ключа сессии. Всего их четыре, но две описанных исследователями — новые. После успешной эксплуатации киберпреступник может провести брутфорс ключа и расшифровать информацию, которой обмениваются девайсы.

Атакующий в этом случае должен находиться в зоне действия Bluetooth от двух устройств, которые обмениваются данными, чтобы иметь возможность выдать себя за одно из этих устройств.

В опубликованному отчёте (PDF) эксперты описывают шесть типов атаки BLUFFS, которые вобрали в себя ряд комбинаций MiTM и способов маскировки под целевой девайс. На GitHub опубликован демонстрационный эксплойт, доказывающий эффективность BLUFFS.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru